
Проверка параметров MDR
Данная статья описывает проверки основных параметров подключения к MDR
1. Проверка политики KES
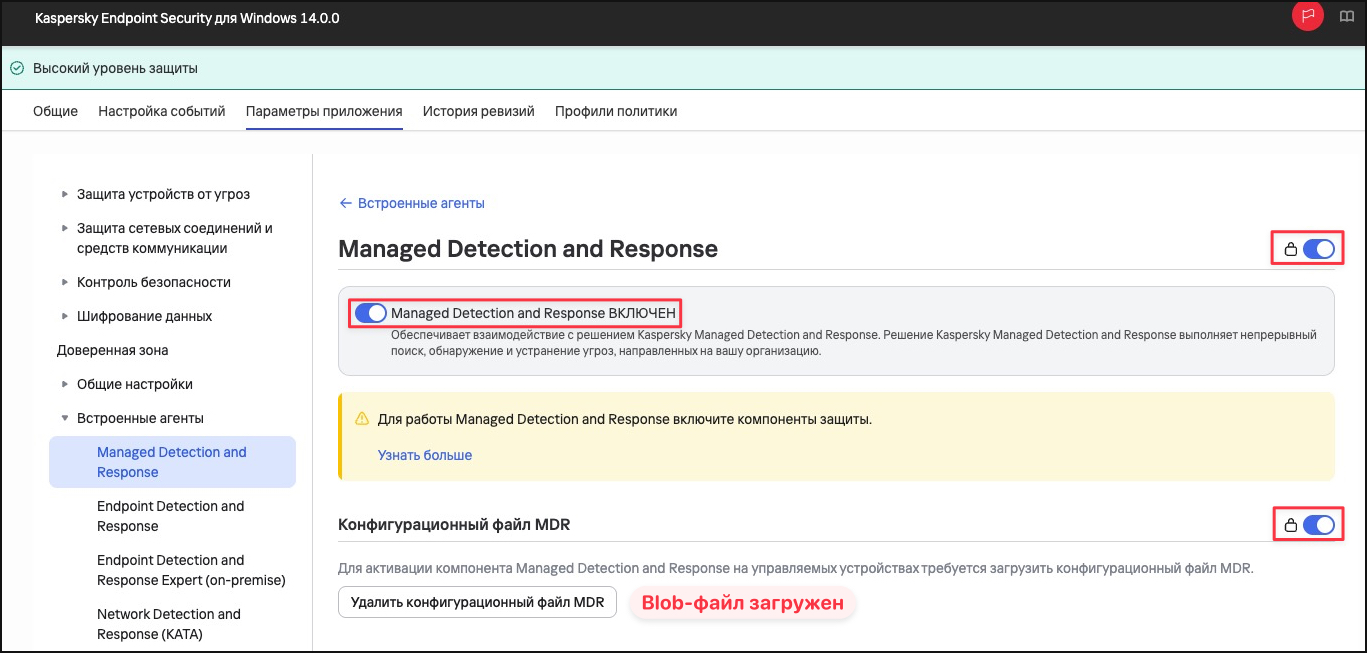
Раздел MDR
В KSC в политике KES проверьте, что компонент MDR включен, а файл blob подгружен.
Проверьте, что "замки" в политике закрыты. Они необходимы для принудительного применения политики.
Раздел KSN
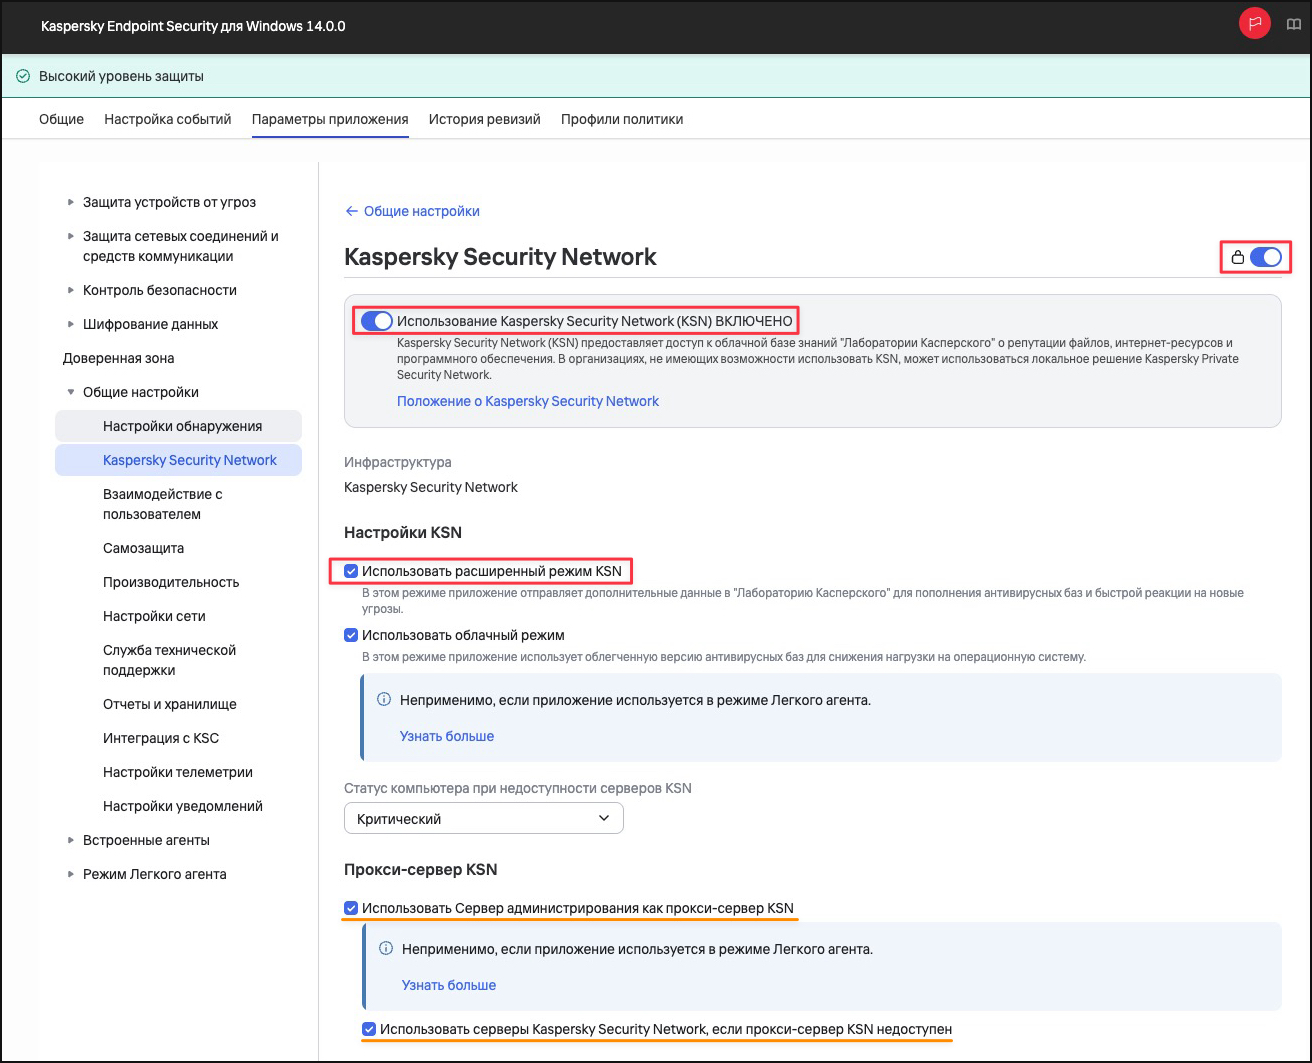
В KSC в политике KES проверьте, что компонент KSN включён в расширенном режиме. Также убедитесь, что стоят корректные параметры использования прокси-сервера KSN согласно вашей архитектуре сети.
2. Проверка установленного компонента MDR на хостах Windows
Проверка в KSC
Для начала стоит проверить, что на устройствах под управлением ОС Windows стоит компонент MDR.
В веб-консоли KSC перейдите в одно из устройств --> Приложения --> Kaspersky Endpoint Security для Windows --> Компоненты. Для корректной работы должен быть статус "Выполняется" и отображаться номер версии.
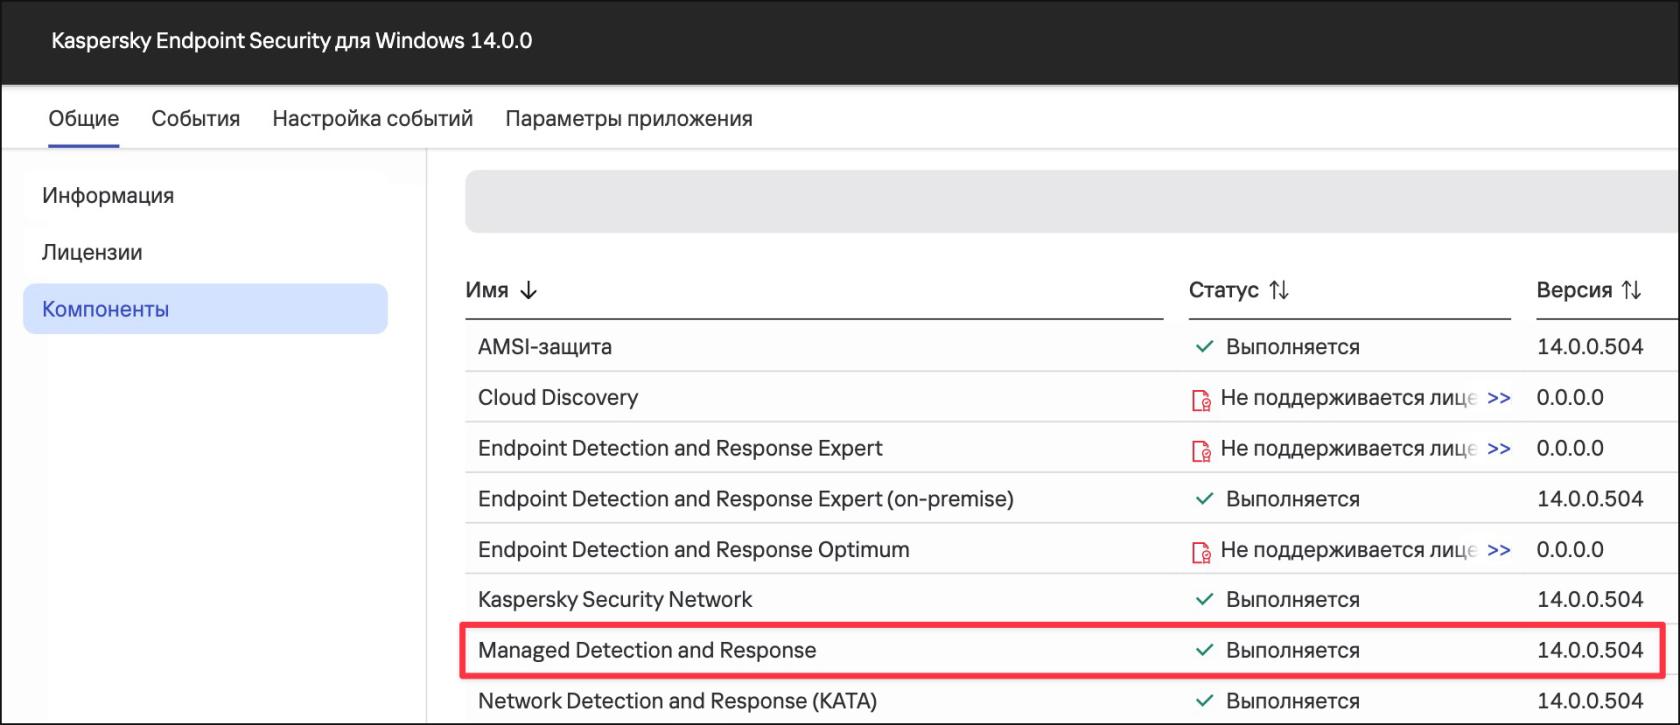
Если номера версии нет (отображается как 0.0.0.0), значит компонент не установлен.
Локальная проверка в KES
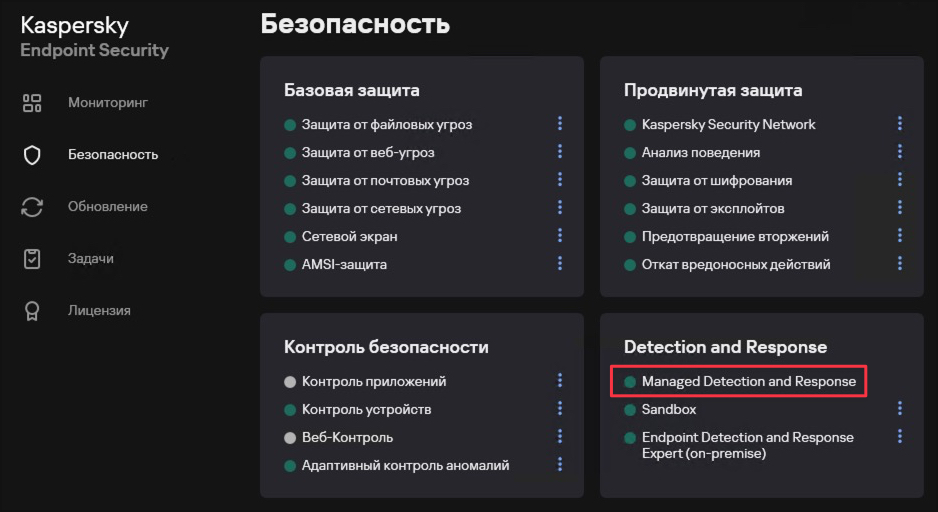
Также возможно проверить наличие компонента MDR локально в KES.
Откройте приложение Kaspersky Endpoint Security для Windows и перейдите в раздел "Безопасность".
3. Проверка правильности настройки задачи изменения состава компонентов KES Windows
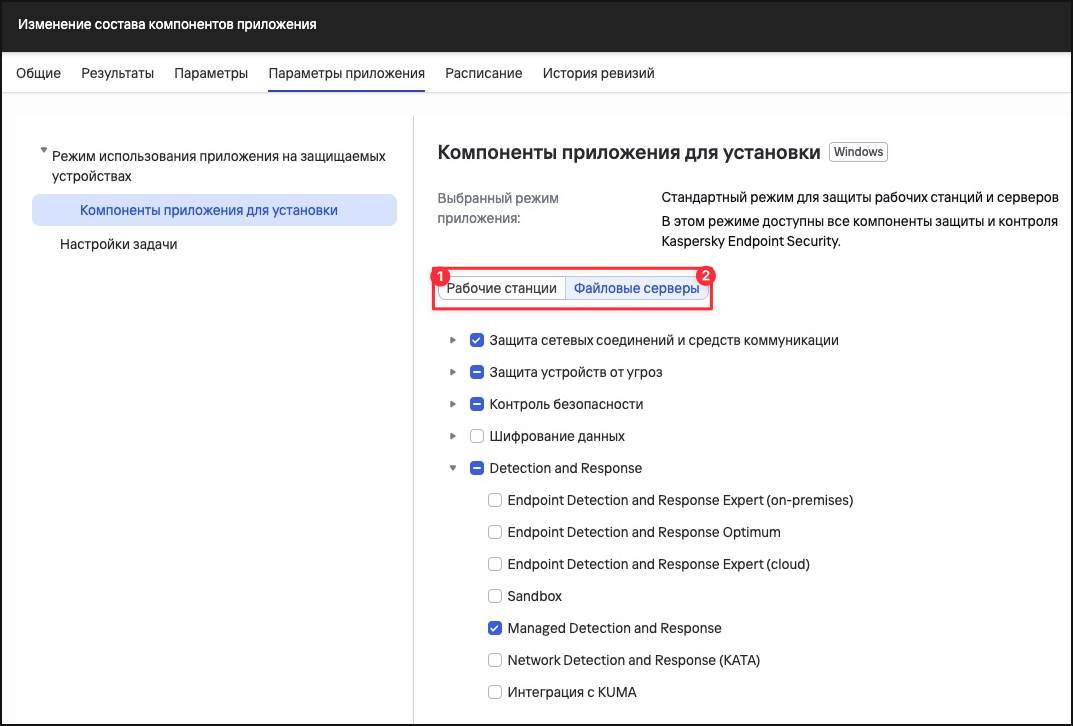
Выбор компонентов для установки
Обратите внимание, что по умолчанию компоненты для десктопных и серверных версий Windows необходимо указать отдельно
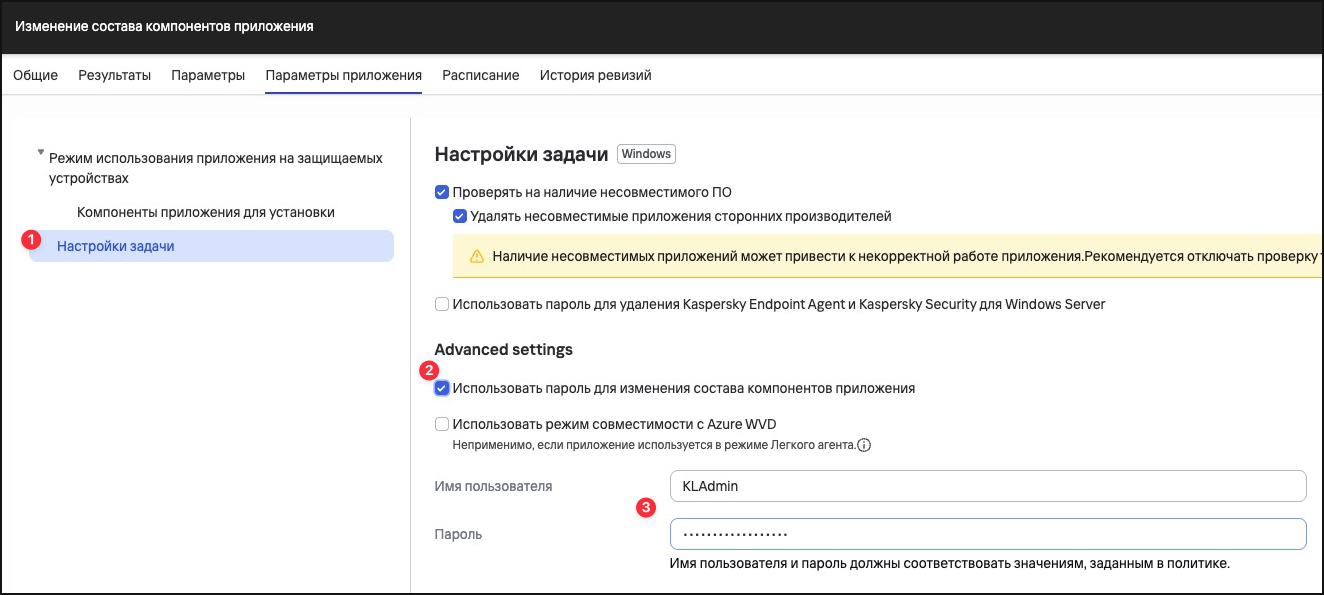
Также необходимо указать пароль самозащиты (из раздела "Защита паролем" в политике KES) для выполнения данной задачи
Иначе, выполнение задачи будет завершаться соответствующей ошибкой об отсутствии пароля для измения состава компонентов.
4. Проверка доступности KSN
Если компонент KSN работает исправно, а компонент MDR выдаёт ошибку стоит попробовать выключить и заново включить компонент KSN в политике, чтобы заново принять "Положение о KSN".
С сервера KSC
Если вы используете "Прокси-сервер KSN", необходимо убедиться в подключении сервера администрирования KSC к серверам KSN
KSC Linux (веб-консоль)
Откройте раздел свойств сервера администрирования --> Прокси-сервер KSN --> Статистика. Если статус отличен от "Подключено" значит KSC не может подключиться к серверам KSN.
В таком случае необходимо проверить, что адреса серверов KSN, указанные в справке, добавлены в разрешённые на сетевом оборудовании и/или на хосте с KSC.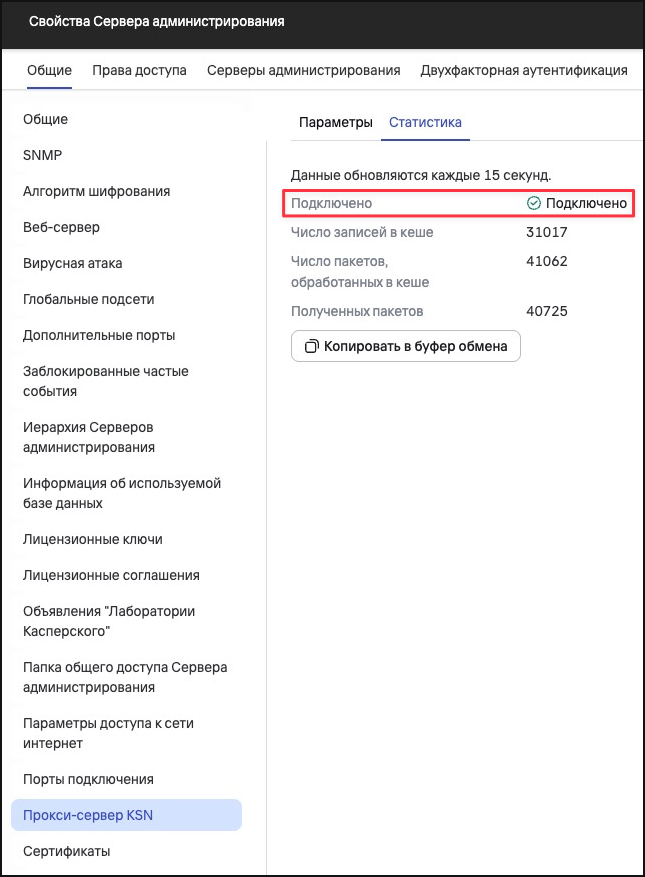
Также вы можете проверить сетевую доступность серверов KSN/MDR командой в терминале:
Для KSC Linux:
openssl s_client -showcerts -connect ds.kaspersky.com:443Для KSC Windows:
powershell Test-NetConnection ds.kaspersky.com -port 443Локально на хосте с KES
При подключении через прокси сервер KSN
Проверьте, что с эндпоинта доступен 13111 порт сервера KSC
На Windows-хосте:
powershell Test-NetConnection <адрес KSC> -port 13111На Linux-хосте:
nc -vz <адрес KSC> 13111При подключении к KSN напрямую
Для проверки прямого подключения хостов к KSN используйте те же команды, что для проверки доступности с сервера KSC:
Для Linux-хостов:
openssl s_client -showcerts -connect ds.kaspersky.com:443Для Windows-хостов:
powershell Test-NetConnection ds.kaspersky.com -port 443