
Процесс установки и настройки компонента EDR (OSMP) на базе KES for Mac
📦 Варианты подключения
Версия решения: KES for Mac 12+; KEDR 8+ (OSMP/XDR);
Примечание:
В отличие от версии KES Windows и KES Linux, KES for Mac требует только чистую установку или переустановку для включения компонента EDR.
Начиная с версии Kaspersky Endpoint Security 12.2.1 for Mac компонент Endpoint Detection and Response (KATA) переименован в Endpoint Detection and Response Expert (on-premise). Теперь этот компонент обеспечивает интеграцию не только с Kaspersky Endpoint Detection and Response (KATA), компонентом Kaspersky Anti Targeted Attack Platform, но и с решением Kaspersky Endpoint Detection and Response Expert (on-premise).
1. Подготовка
1.1. Поддерживаемые версии
1.2. Аппаратные требования (на клиенте)
- CPU: тип процессора: Intel, Apple;
- RAM: ≥4 ГБ
- HDD: ≥5 ГБ свободного места
1.3. Необходимые лицензии
- Лицензия KES
- Лицензия KEDR (KATA)
2. Чистая установка KES fro Mac 12+ с EDR через OSMP Web Console
2.1. Настройка инсталляционного пакета
1. Откройте OSMP Web Console → Операции → Хранилища → Инсталляционные пакеты
2. Найдите пакет KES for Mac 12+
3.Перейдите в Параметры и включите компонент EDR
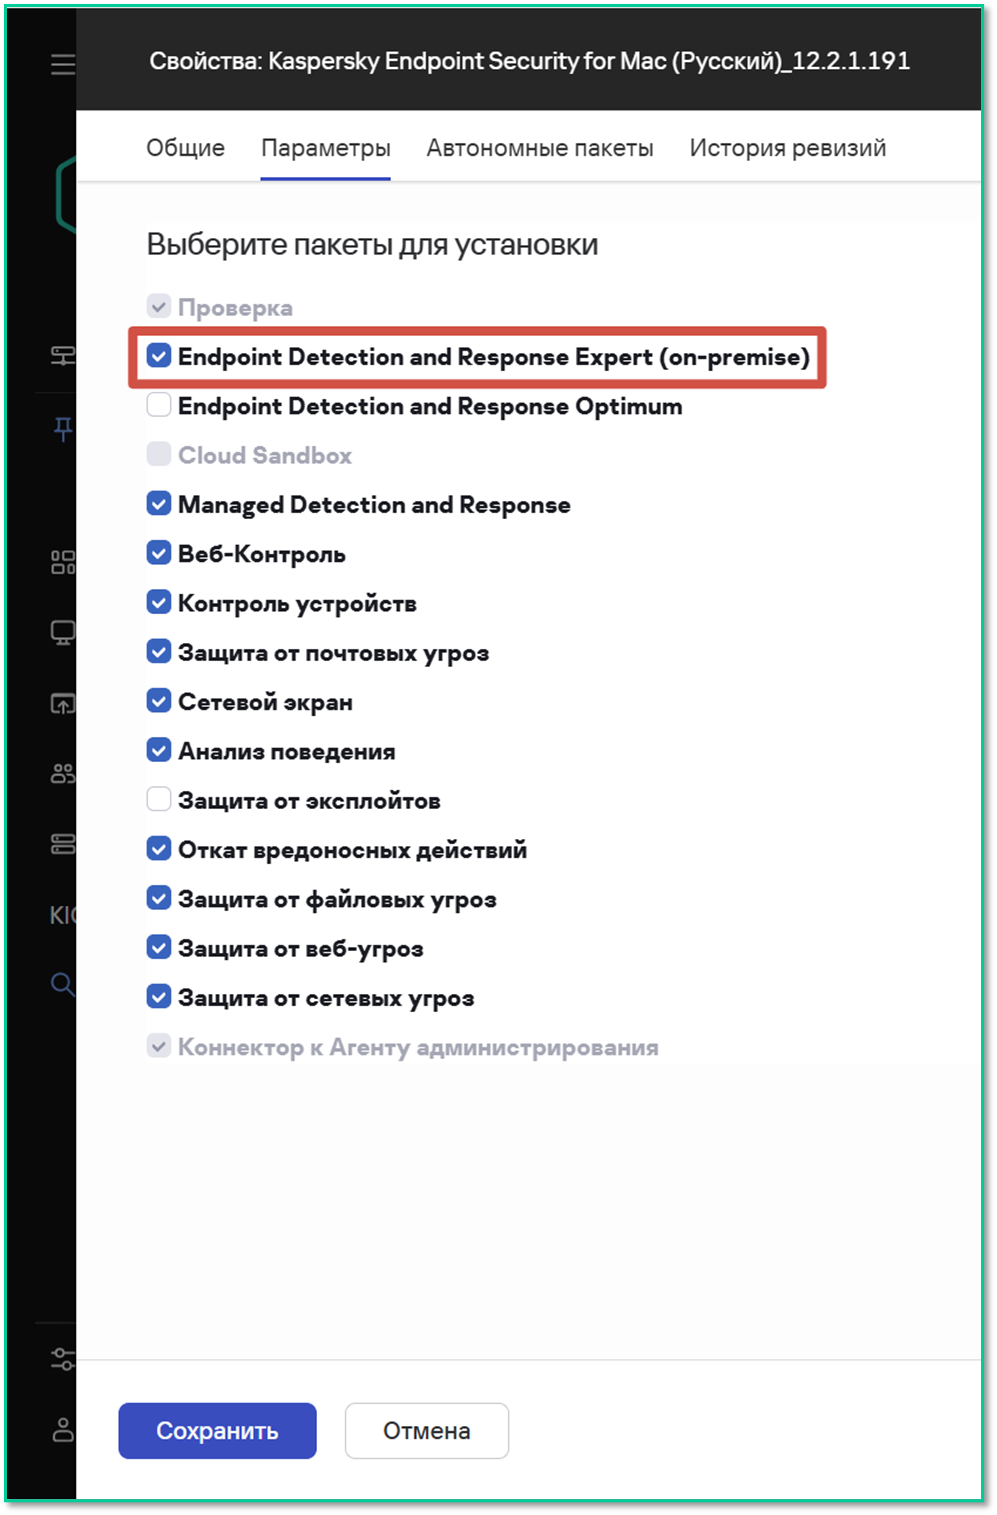
📸 Скриншот 1: Выбор компонента Режима работы KES for Mac 12+
4. Выполните дополнительные настройки в Консоли администрирования с детальным описанием можно ознакомиться в онлайн-документации
5. Нажмите «Обновить базы» → «Сохранить»
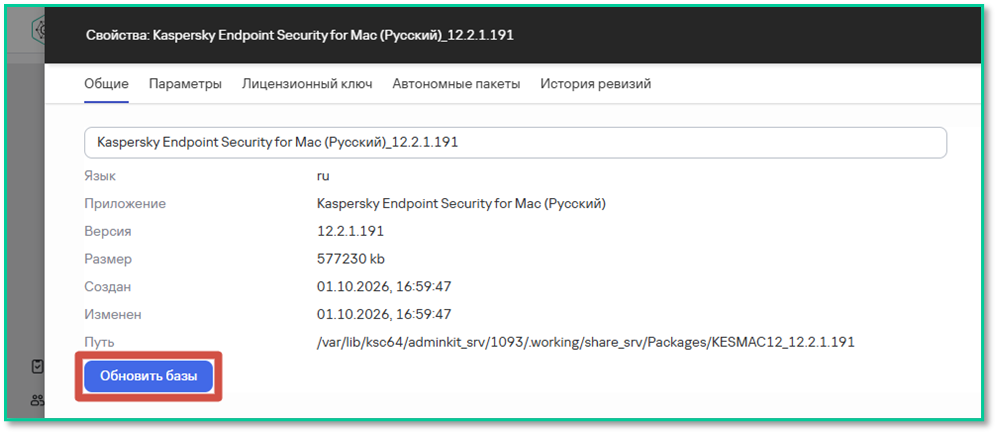
📸 Скриншот 4: Обновить базы
2.2. Создание задачи удалённой установки
1. Перейдите: Устройства → Задачи → Добавить
2. Выберите:
- Приложение:
Kaspersky Security Center - Тип задачи:
Удалённая установка программы
3. Укажите устройства (вручную или из списка)
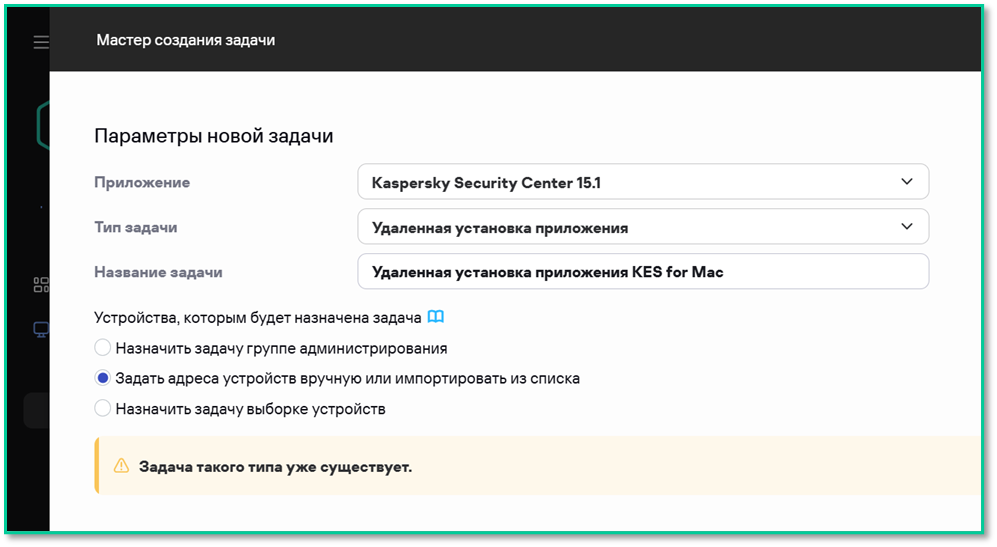
📸 Скриншот 2: Удаленная установка программы
4. Выберите:
- Инсталляционный пакет:
KES for MAC 12+ - Агент администрирования:
KSC Agent
5. Если агент уже установлен — выберите: «Учётная запись не требуется»
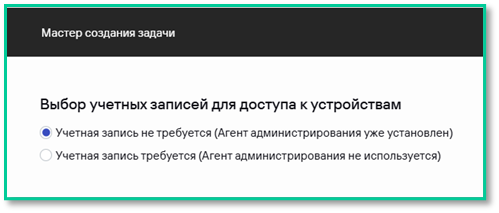 📸 Скриншот 3: Учетная запись не требуется (Агент администрирования уже установлен)
6. Нажмите «Готово» → «Запустить»
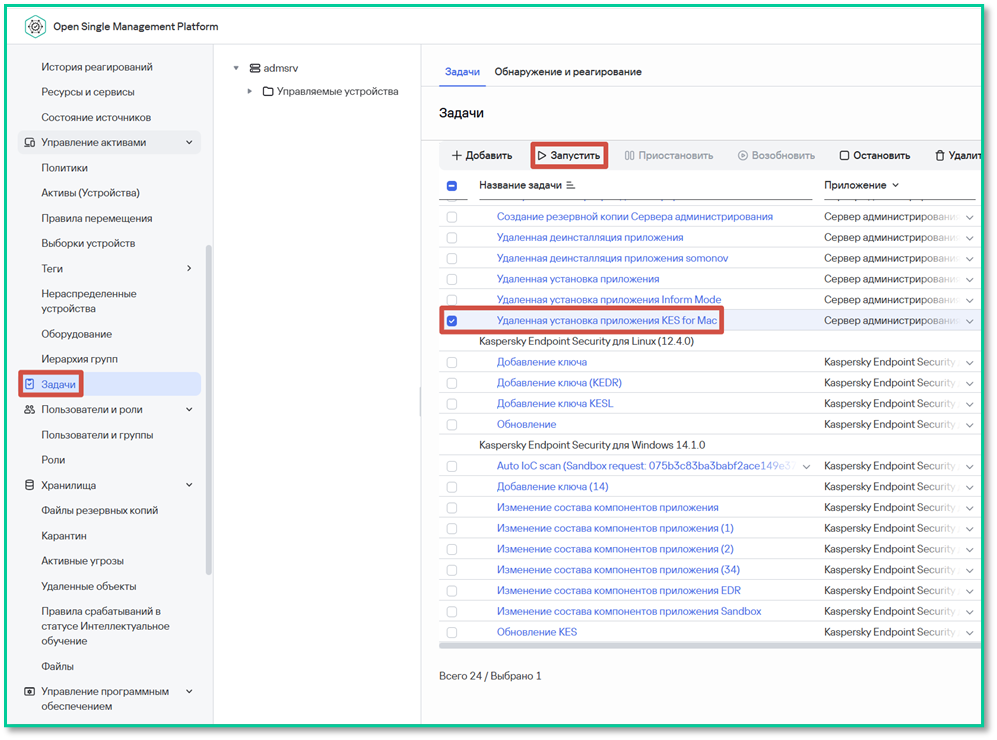
📸 Скриншот 4: После создания она автоматически переходит в состояние ожидания, поэтому её необходимо запустить вручную.
2.3. Добавление лицензий
Важно: Добавьте обе лицензии отдельно!
Лицензия KES + EDR:
1. Устройства → Задачи → Добавить → Добавление ключа
2. Выберите KES for Mac 12+, укажите устройства
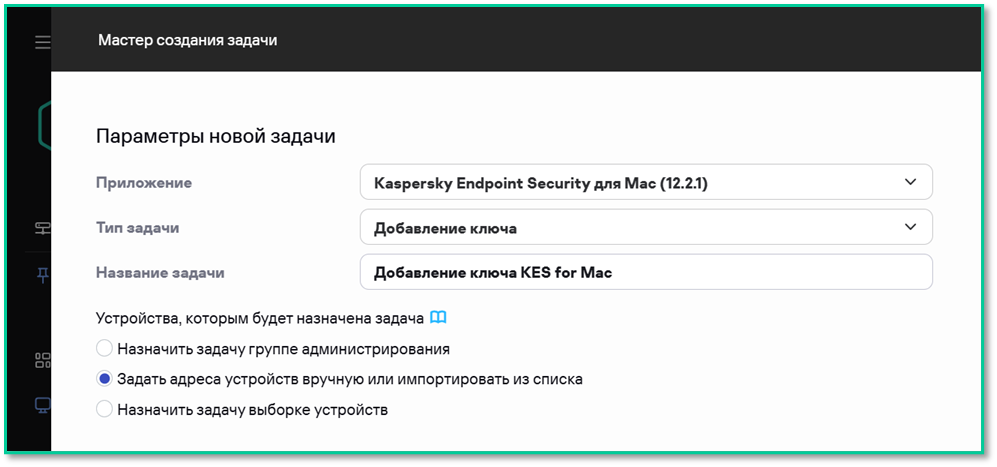
📸 Скриншот 8: Добавление ключа KES for Mac
3. Выберите файл ключа → снимите галочку «Использовать как резервный»
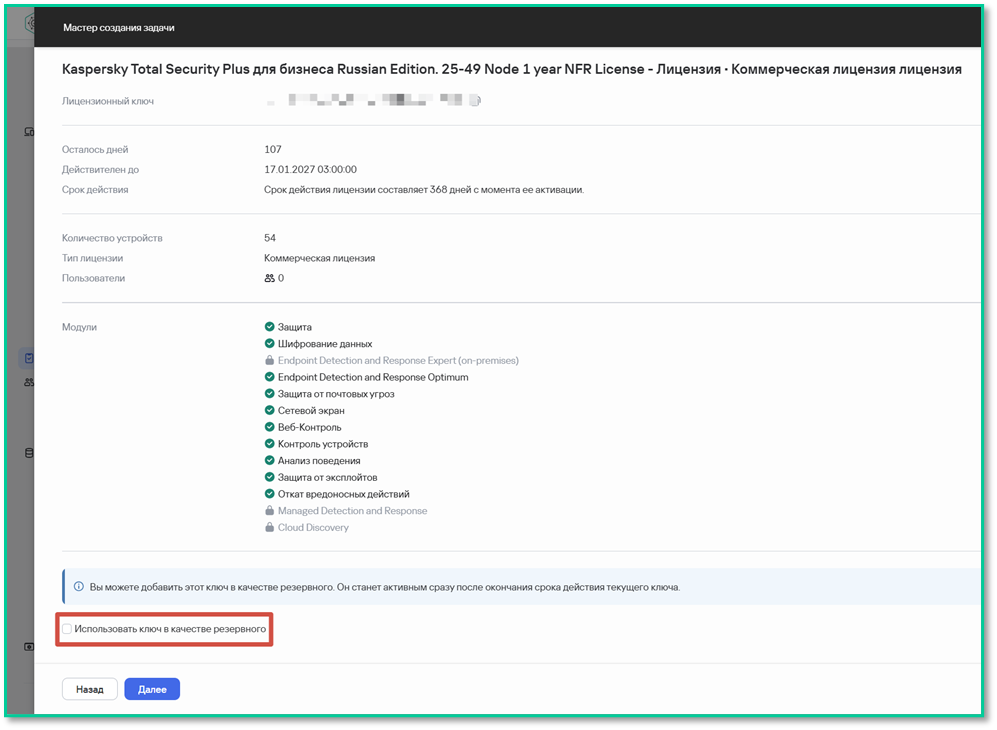
📸 Скриншот 9: Использовать ключ в качестве резервного
Лицензия KEDR (OSMP):
1. Повторите шаги выше, но выберите ключ KEDR
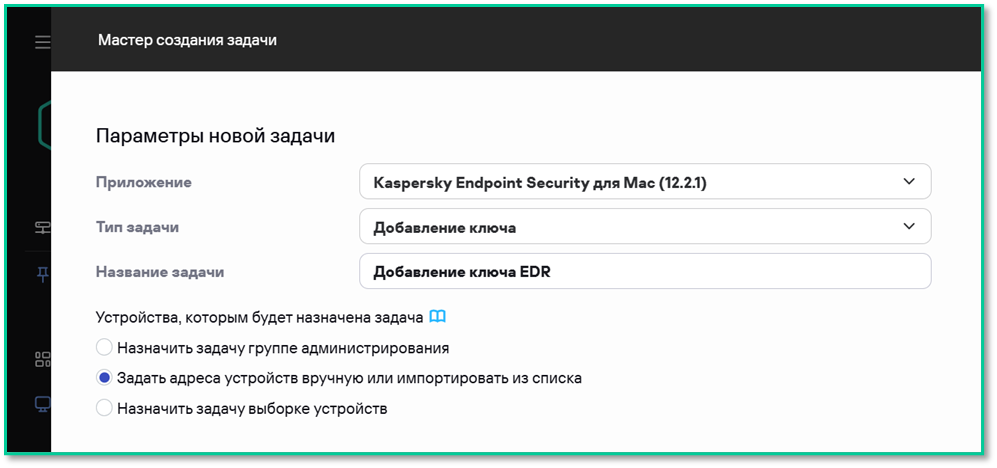
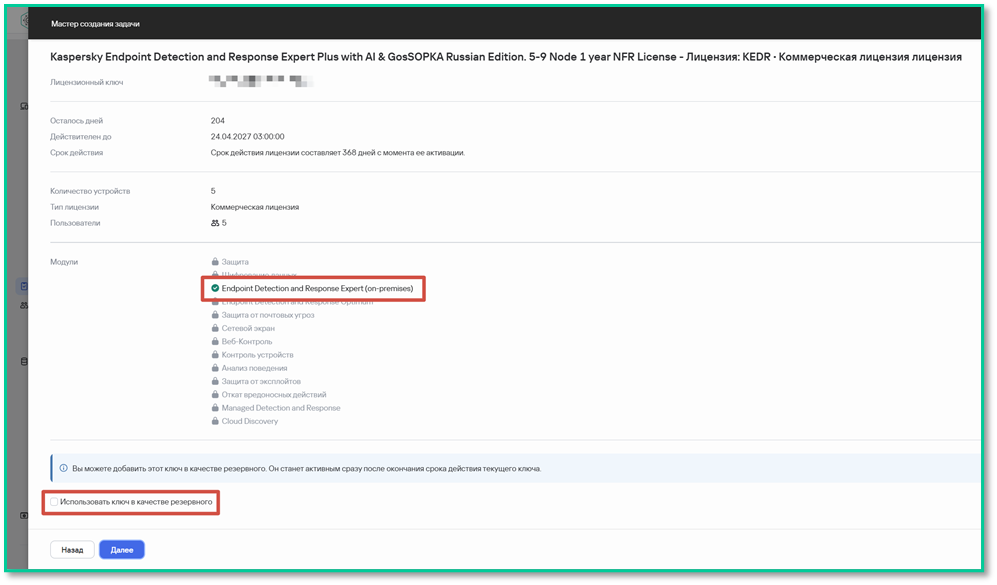
📸 Скриншот 10: Добавление ключа EDR
3. Интеграция с KEDR 8+
3.1. Настройка политики
1. Войдите в OSMP Web Console (администратор)
2. Перейдите в раздел Управление активами → Политики → KES for Mac 12+
3. Добавьте политику KES for Mac 12+
3. Непосредственно внутри самой политики перейти в Параметры приложения → Встроенные агенты → Endpoint Detection and Response Expert (on-premise).
4. Включите компонент
5. Выберите Endpoint Detection and Response Expert (версия 8.0 и выше)
6. В разделе Подключение к серверам сбора телеметрии жмем +Добавить → Вводим адрес сервера сбора телеметрии (коллектор).
ВАЖНО: Процесс получения адреса сервера сбора телеметрии и сервера реагирования описано ниже.
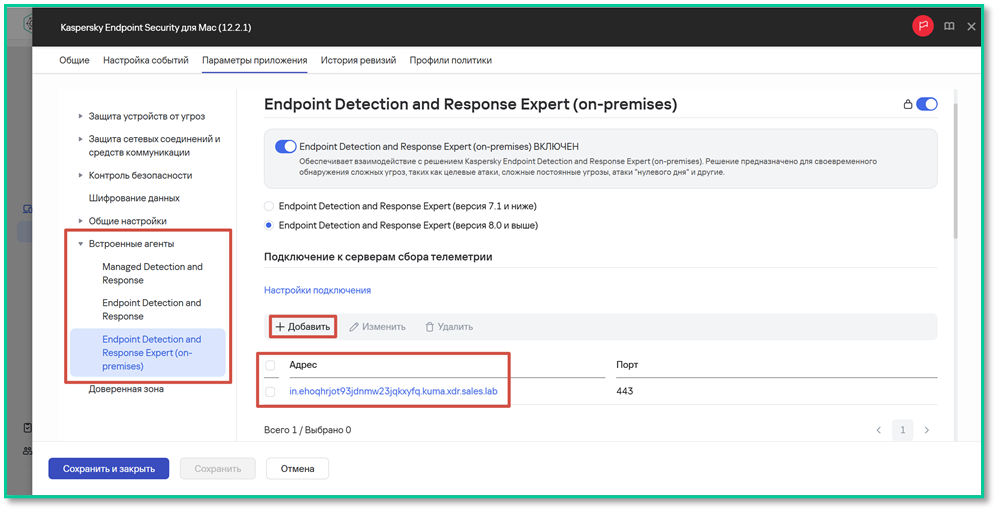
📸 Скриншот 11: в политике настраиваем Подключение к серверам сбора телеметрии
Важно: Если клиенты подключаются и управляются напрямую сервером KEDR 8+ (OSMP/XDR), выбор серверов будет доступен, и все данные подставятся автоматически, включая адрес сервера сбора телеметрии и сертификаты. Если же агенты подключаются к отдельному серверу KSC и данные платформы не объединяются, адрес коллектора и сертификат необходимо будет загрузить из другого раздела. Этот процесс описан ниже.
7. Далее при необходимости измените значения в разделах Настройка передачи данных и Регулирование количества запросов либо оставьте по умолчанию. Более детально о каждом из пунктов описано в онлайн-документации.
8. В разделе «Подключение к серверам реагирования» можно настроить частоту синхронизации. Этот параметр определяет, как часто агенты будут связываться с сервером для получения телеметрии и команд. По умолчанию синхронизация происходит каждые 5 минут.
9. Далее в разделе Подключение к серверам реагирования жмем +Добавить → Выбрать сервер выбираем сервер реагирования.
Важно: Если клиенты подключаются и управляются напрямую сервером KEDR 8+ (OSMP/XDR), выбор серверов будет доступен, и все данные подставятся автоматически, включая адрес сервера реагирования и сертификаты. Если же агенты подключаются к отдельному серверу KSC и данные платформы не объединяются, адрес сервера реагирования и сертификат необходимо будет загрузить из другого раздела. Этот процесс описан ниже.
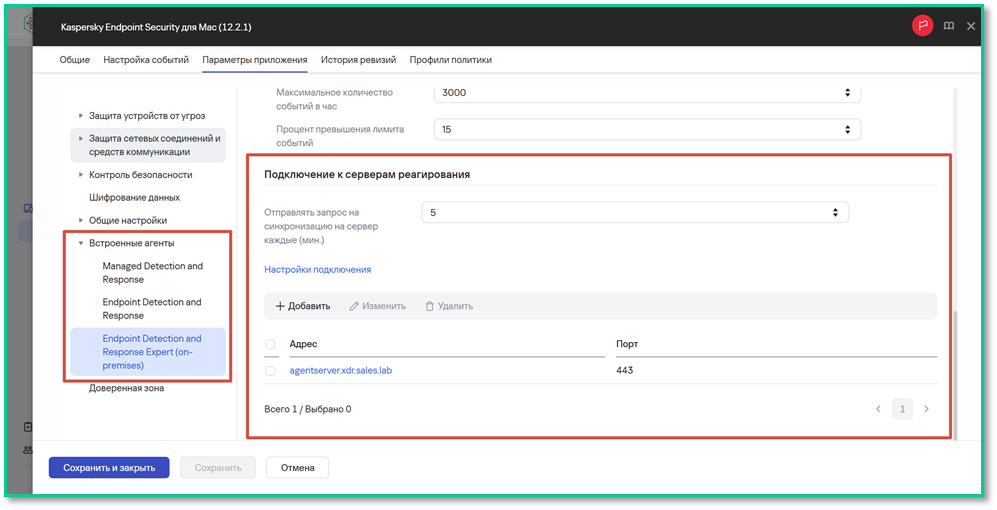
📸 Скриншот 12: в политике настраиваем Подключение к серверам реагирования
10. Жмем Сохранить и закрыть
4.2. Если используется внешний сервер KSC
4.2.1. Подготовка к настройке политики
Важно: Если же агенты подключаются к отдельному серверу KSC и данные платформы не объединяются, адрес сервера реагирования и сертификат необходимо будет загрузить из другого раздела.
1. Перейдите в раздел Мониторинг → Ресурсы и сервисы → Работа с сервисами → Активные сервисы
2. Выберите тот коллектор, что отвечает за сбор телеметрии, на примере это встроенный коллектор [OOTB] Kaspersky EDR. После того как выбрали нужный коллектор нажмите правой кнопкой мыши и выберите Скачать сертификат, либо выполните как на картинке.
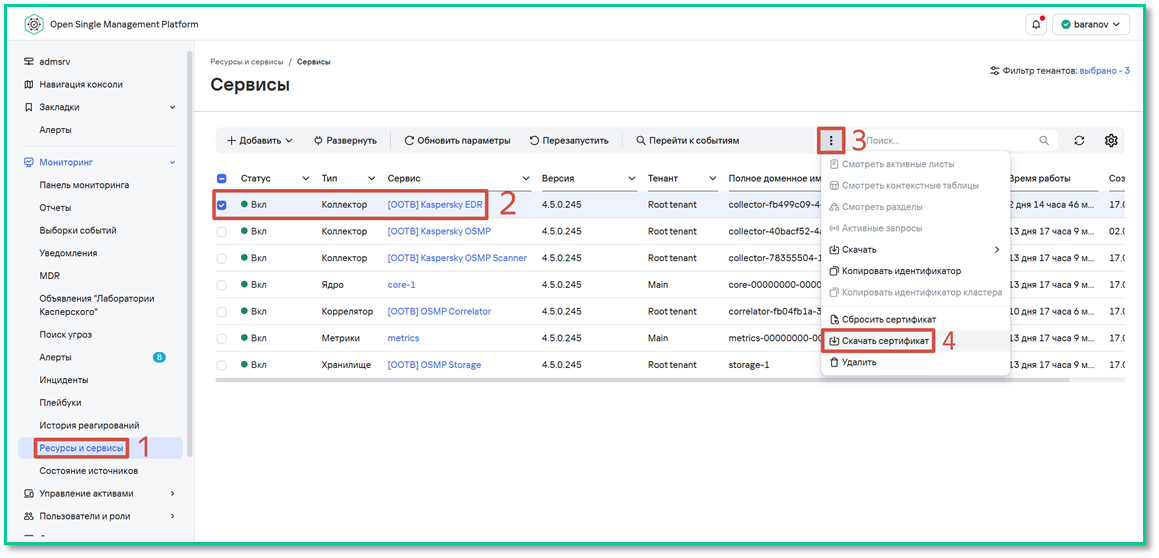
📸 Скриншот 13: разделе «Сертификат сервера» нажимаем «Экспортировать».
3. Необходимо скопировать адрес сервера сбора телеметрии, данный адрес необходимо будет указать при настройке политики как описано в предыдущем разделе 4.1. Настройка политики. Для этого жмем на коллектор встроенный коллектор [OOTB] Kaspersky EDR правой кнопкой мыши и выбираем Развернуть. В открывшемся окне необходимо скопировать скопировать адрес Connection gateway URL: ********, как на примере ниже.
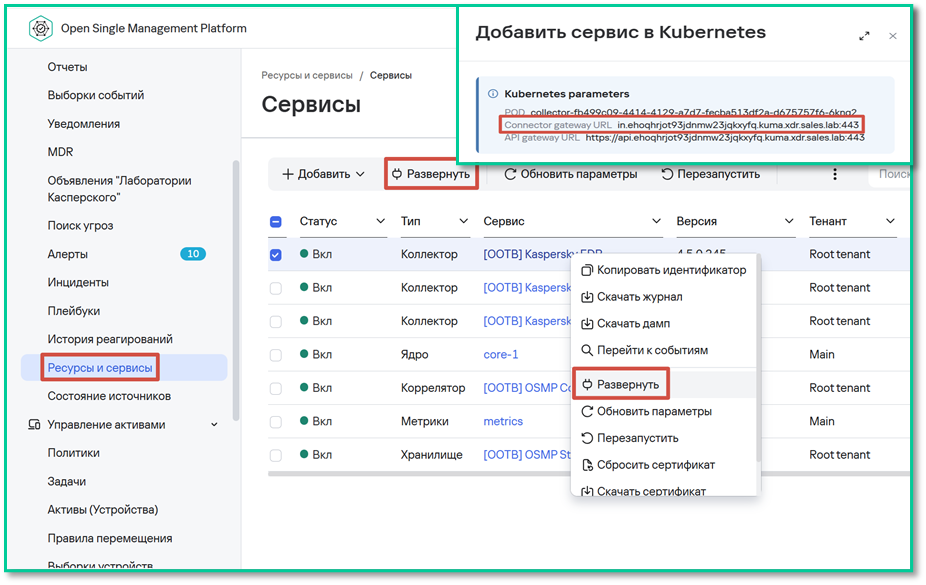 📸 Скриншот 14: разделе «Сертификат сервера» нажимаем «Развернуть» и копируем адрес «Connection gateway».
4. На данном этапе был скопирован адрес Сервера сбора телеметрии (connection gateway) и выгружен сертификат [OOTB] Kaspersky EDR эти данные необходимо будет указать при настройке политики на KSC не объединённом с KEDR 8+ (OMSP/XDR).
5. Далее для настройки политики также понадобиться адрес Сервера реагирования и Сертификат Endpoint Agent.
6. Для этого перейдите Параметры → Тенанты, нажмите на название тенанта и выберите вкладку Параметры → Сертификаты.
7. В этом разделе Параметры → Тенанты → Параметры → Сертификаты, в разделе Сертификат сервера нужно скопировать FQDN сервера агента, он необходим будет для настройки в политике раздела Подключение к серверам реагирования.
8. Здесь в разделе Сертификат сервера экспортировать сам сертификат сервера нажав Экспортировать
9. По итогу будет экспортирован файл certificate.pem
10. Ниже экспортируйте Сертификат Endpoint Agent, выберите сертификат либо сгенерируйте новый и нажмите Экспортировать. (При создании нового сертификата старый будет удален. Поэтому его нужно будет обновить во всех политиках, где он использовался.) При экспорте потребуется указать пароль, так как сертификат будет Сертификат будет экспортирован в PFX-архив, защищенный паролем.
11. По итогу будет экспортирован файл certificate.pfx
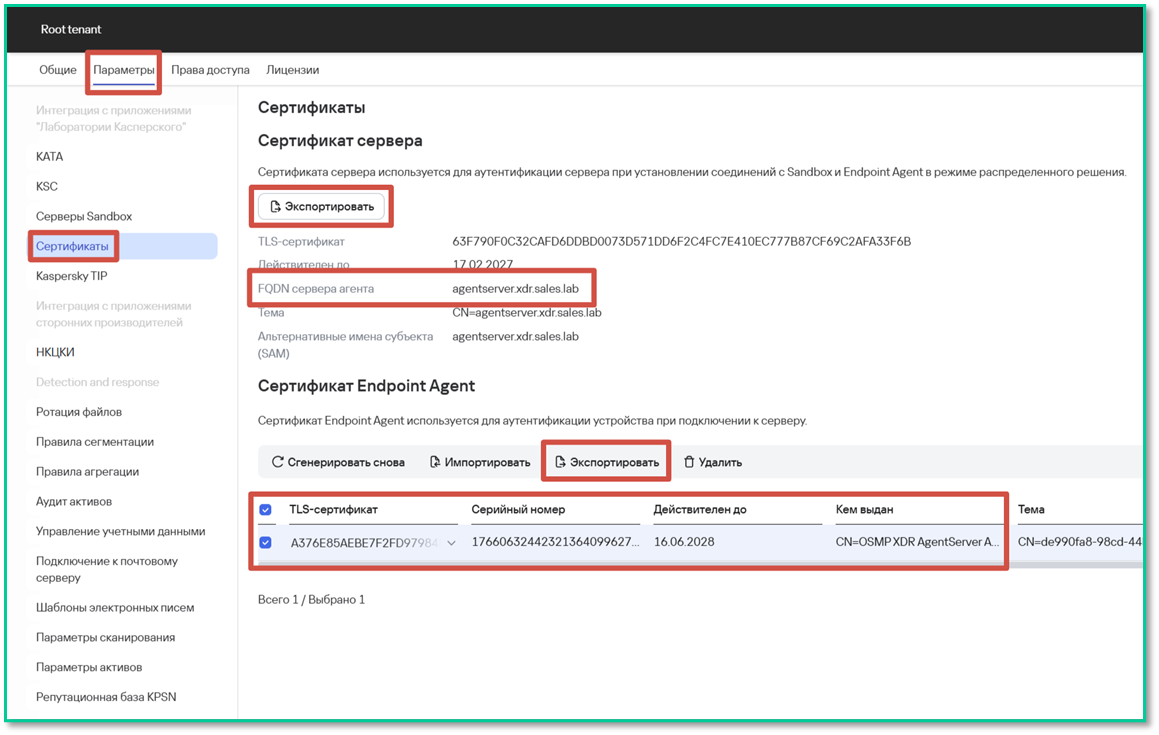 📸 Скриншот 15: разделе «Параметры → Тенанты → Параметры → Сертификаты» где показано что от куда копировать и экспортировать.
4.2.2. Настройка политики на внешнем KSC
1. Перейдите в политику, в политике в разделе Подключение к серверам сбора телеметрии указывается полученный адрес connection gateway нажав на +Добавить → Новый сервер и порт 443
2. Нажав на Настройки подключения → Сертификат сервера загружается ранее выгруженный сертификат [OOTB] Kaspersky EDR . Также рекомендуем в разделе Дополнительная защита подключения указать ранее выгруженный сертификат для защиты подключения certificate.pfx.
3. Далее в политике необходимо настроить Подключение к серверам реагирования. Для этого необходимо будет добавить адрес сервера FQDN сервера агента и в разделе Настройки подключения добавить Сертификат сервера certificate.pem и загрузить в раздел Дополнительная защита выгруженный ранее сертификат certificate.pfx.
4. Нажимаем Сохранить и закрыть для завершения настройки политики.
5. Проверка интеграции
5.1. Непосредственно на OSMP
1. Войдите в OSMP Web Console (администратор)
2. Перейдите: Активы (Устройства) → Анализ и реагирование в данном разделе так же, как и в разделе Администрирование и защита будут появляться все подключенные устройства. В данном разделе можно добавить колонки по которым можно отфильтровать агенты по следующему статусу:
- Телеметрия получена
- Статус телеметрии
- Статус EDR
- Последнее подключение к EDR
- Лицензия EDR
- Версия агента EDR
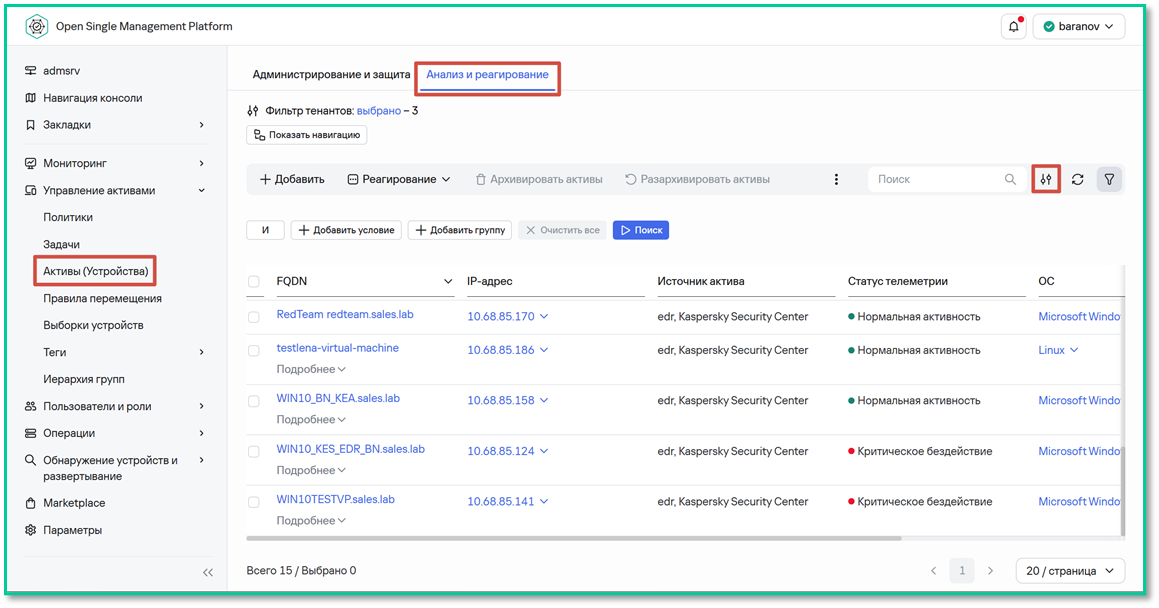 📸 Скриншот 16: разделе «Анализ и реагирование» начнут появляться «Агенты» со статусом «Нормальная активность».
3. Перейдите в раздел Мониторинг → Поиск угроз. В конструкторе оставляете запрос по умолчанию и нажмите Выполнить запрос. Это выведет все события от всех устройств, подключенных к системе с EDR.
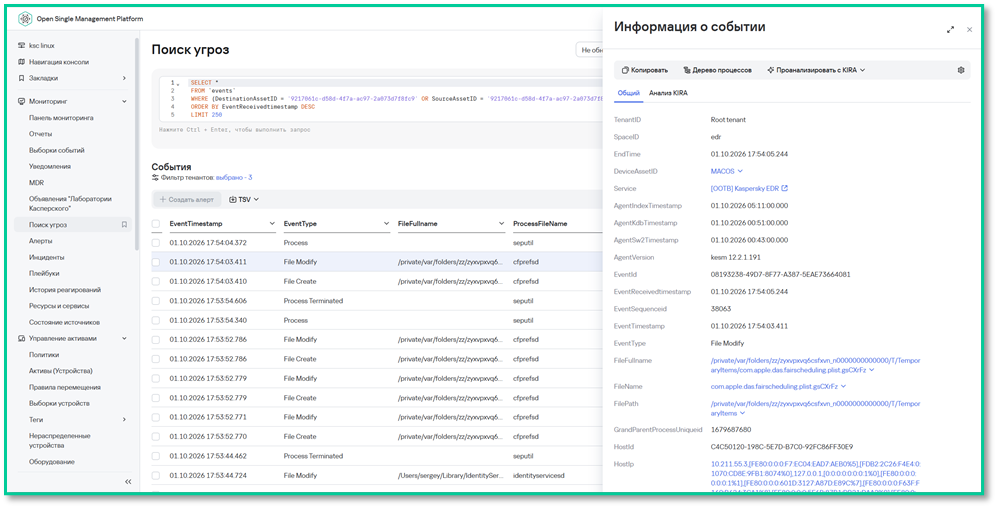
📸 Скриншот 17: разделе «Поиск угроз» вывод собранной телеметрии с EDR агентов.
4. В свойствах устройства в Web Console (Активы (Устройства) → Управляемые устройства → ссылка <имя устройства> → Приложения → ссылка <название приложения Kaspersky Endpoint Security> → Общие → Компоненты).
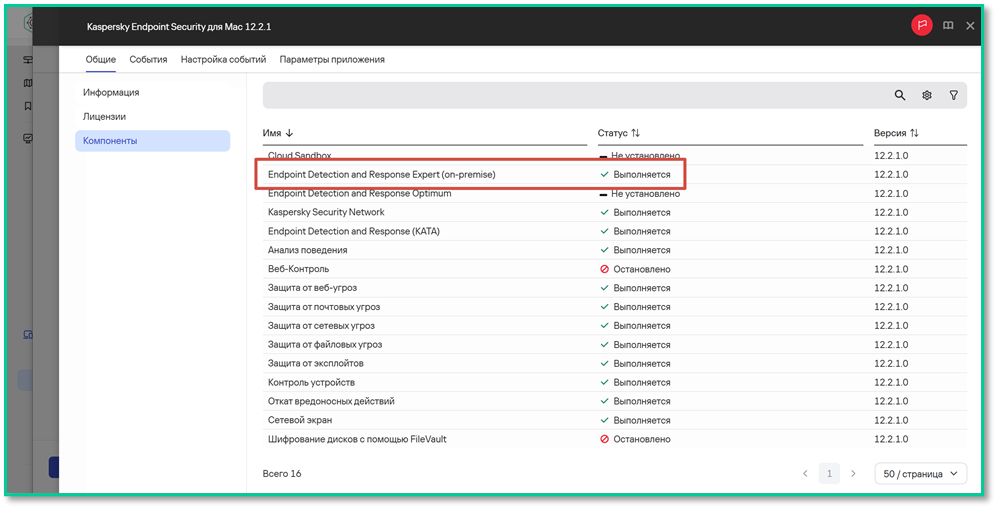
📸 Скриншот 18: разделе «Безопасность» присутствует установленный компонент «Sandbox».
5.2. Со стороны клиента (Агента)
1. Откройте клиент KES for Mac
2. Перейдите в раздел «Безопасность». Убедиться, что должен быть добавлен компонент Endpoint Detection and Response Expert (on-premise). Он должен быть подсвечен зеленым цветом, что подтверждает его активацию и наличие лицензии.
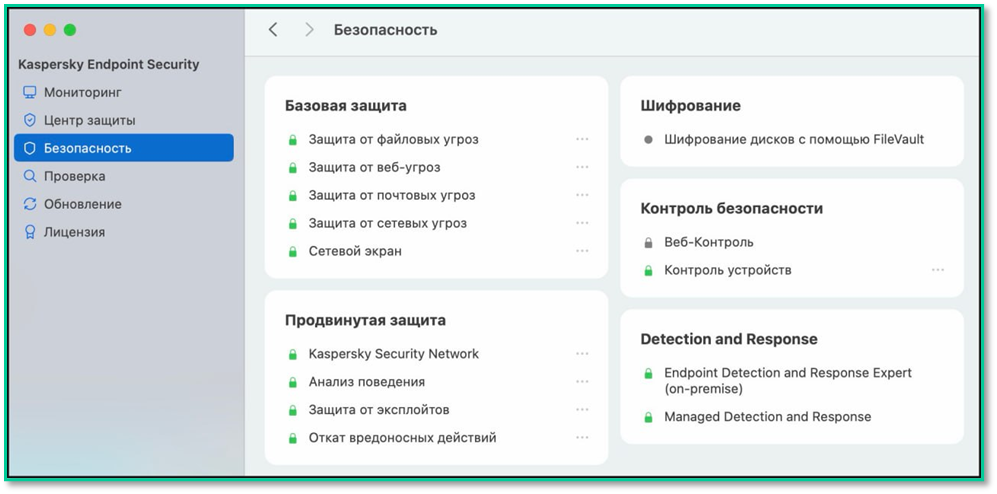
📸 Скриншот 19: разделе «Безопастность» присуствует установленный компонент «Endpoint Detection and Response Expert (on-premise)».
📌 Полезные ссылки
✅ Развёртывание KES for Mac 12+ с EDR завершено!
Теперь ваши конечные точки:
- Передают телеметрию в KATA
- Участвуют в расследовании инцидентов
- Поддерживают автоматическую корреляцию с сетевыми событиями