
Процесс установки и настройки компонента EDR (KATA) на базе KES Mac
📦 Варианты подключения
Версия решения: KES for Mac 12+; KEDR (KATA) 6.0>7.1;
ВАЖНО:
В этой инструкции рассмотрим только настройку через KSC Web Console. MMC консоль больше не поддерживается, поэтому рекомендуется использовать веб-консоль.
Примечание:
В отличие от версии KES Windows и KES Linux, KES for Mac требует только чистую установку или переустановку для включения компонента EDR.
Начиная с версии Kaspersky Endpoint Security 12.2.1 for Mac компонент Endpoint Detection and Response (KATA) переименован в Endpoint Detection and Response Expert (on-premise). Теперь этот компонент обеспечивает интеграцию не только с Kaspersky Endpoint Detection and Response (KATA), компонентом Kaspersky Anti Targeted Attack Platform, но и с решением Kaspersky Endpoint Detection and Response Expert (on-premise).
1. Подготовка
1.1. Поддерживаемые версии
1.2. Аппаратные требования (на клиенте)
- CPU: тип процессора: Intel, Apple;
- RAM: ≥4 ГБ
- HDD: ≥5 ГБ свободного места
1.3. Необходимые лицензии
- Лицензия KES
- Лицензия KEDR (KATA)
2. Чистая установка KES fro Mac 12+ с EDR через KSC Web Console
2.1. Настройка инсталляционного пакета
1. Откройте KSC Web Console → Операции → Хранилища → Инсталляционные пакеты
2. Найдите пакет KES for Mac 12+
3.Перейдите в Параметры и включите компонент EDR
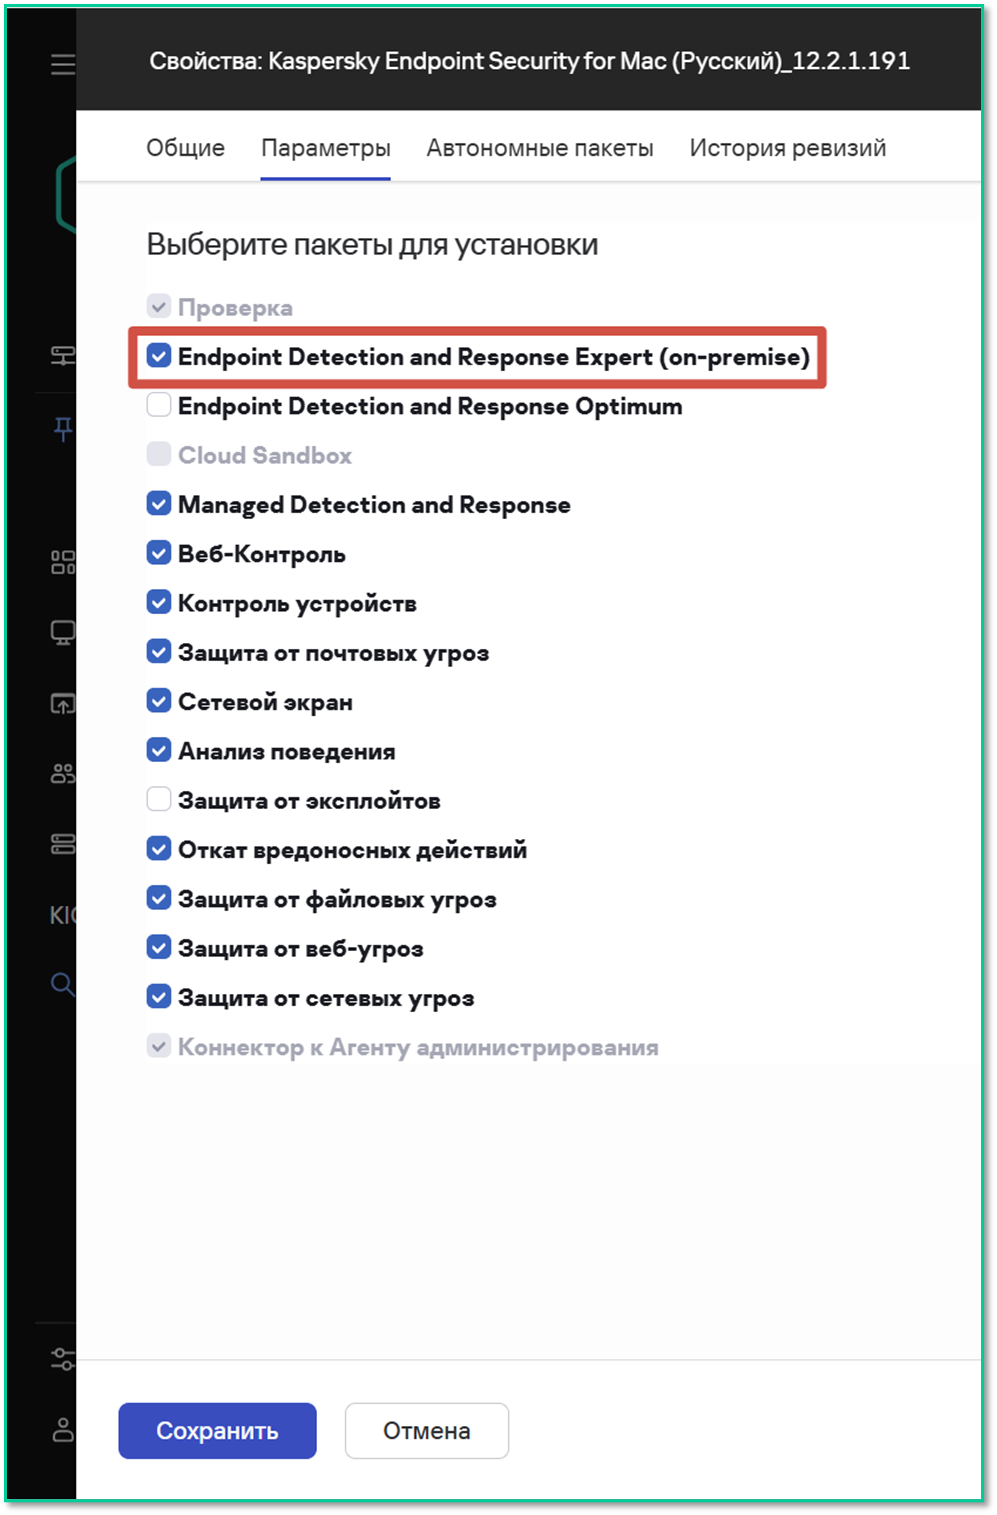
📸 Скриншот 1: Выбор компонента Режима работы KES for Mac 12+
4. Выполните дополнительные настройки в Консоли администрирования с детальным описанием можно ознакомиться в онлайн-документации
5. Нажмите «Обновить базы» → «Сохранить»
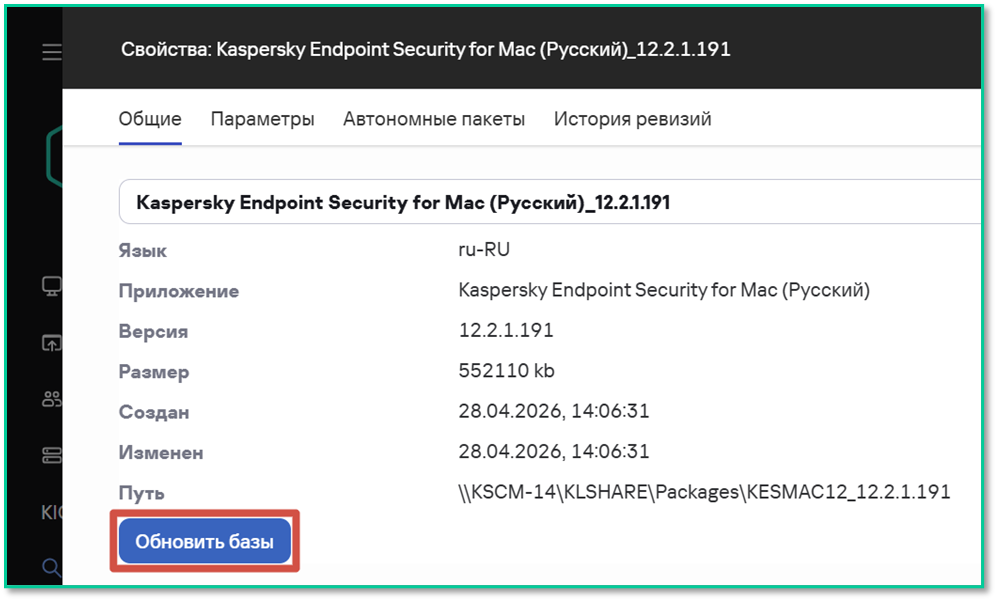
📸 Скриншот 4: Обновить базы
2.2. Создание задачи удалённой установки
1. Перейдите: Устройства → Задачи → Добавить
2. Выберите:
- Приложение:
Kaspersky Security Center - Тип задачи:
Удалённая установка программы
3. Укажите устройства (вручную или из списка)
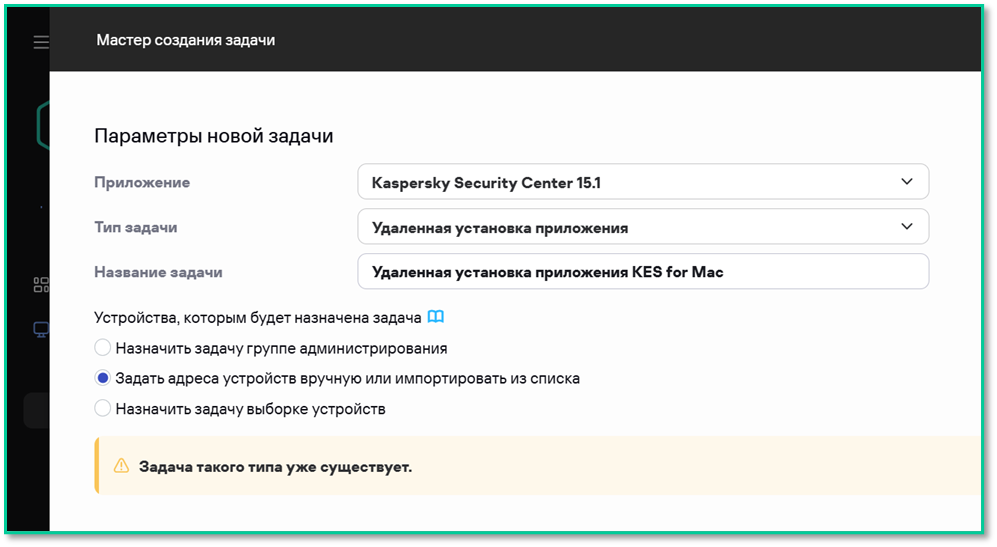
📸 Скриншот 2: Удаленная установка программы
4. Выберите:
- Инсталляционный пакет:
KES for MAC 12+ - Агент администрирования:
KSC Agent
5. Если агент уже установлен — выберите: «Учётная запись не требуется»
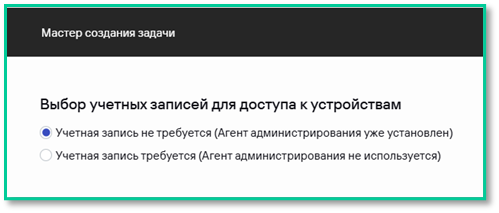 📸 Скриншот 3: Учетная запись не требуется (Агент администрирования уже установлен)
6. Нажмите «Готово» → «Запустить»
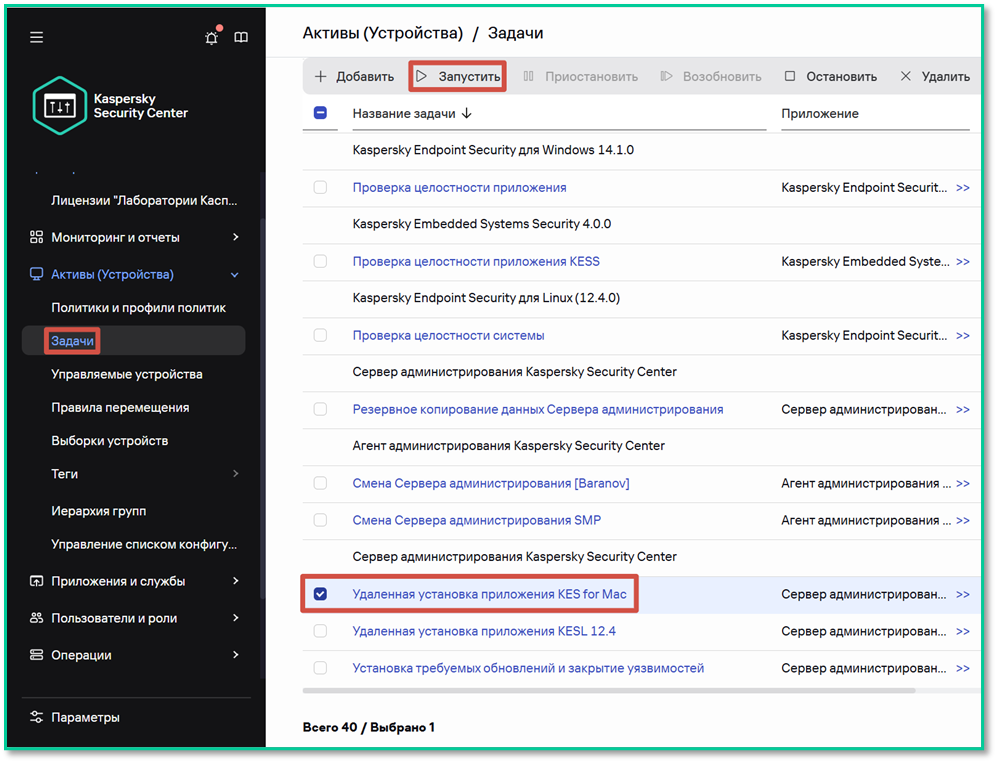
📸 Скриншот 4: После создания она автоматически переходит в состояние ожидания, поэтому её необходимо запустить вручную.
2.3. Добавление лицензий
⚠️ Важно: Добавьте обе лицензии отдельно!
Лицензия KES + EDR:
1. Устройства → Задачи → Добавить → Добавление ключа
2. Выберите KES for Mac 12+, укажите устройства
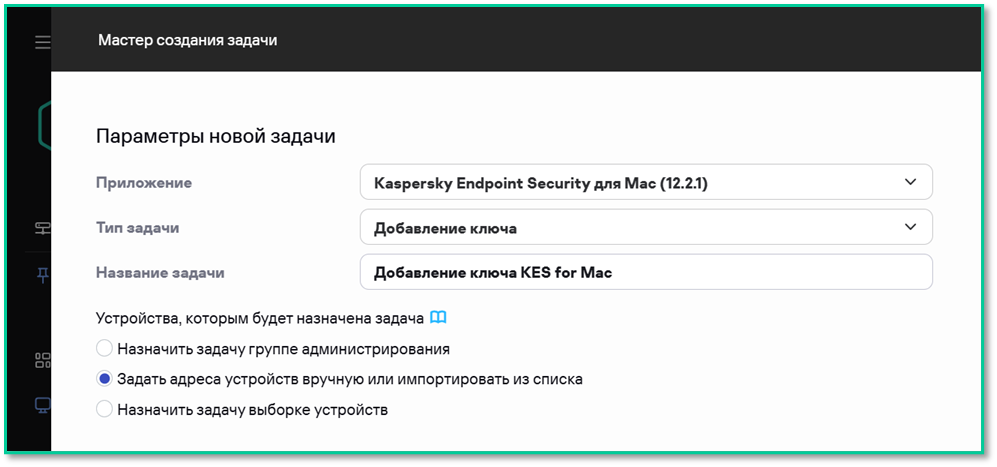
📸 Скриншот 8: Добавление ключа KES for Mac
3. Выберите файл ключа → снимите галочку «Использовать как резервный»
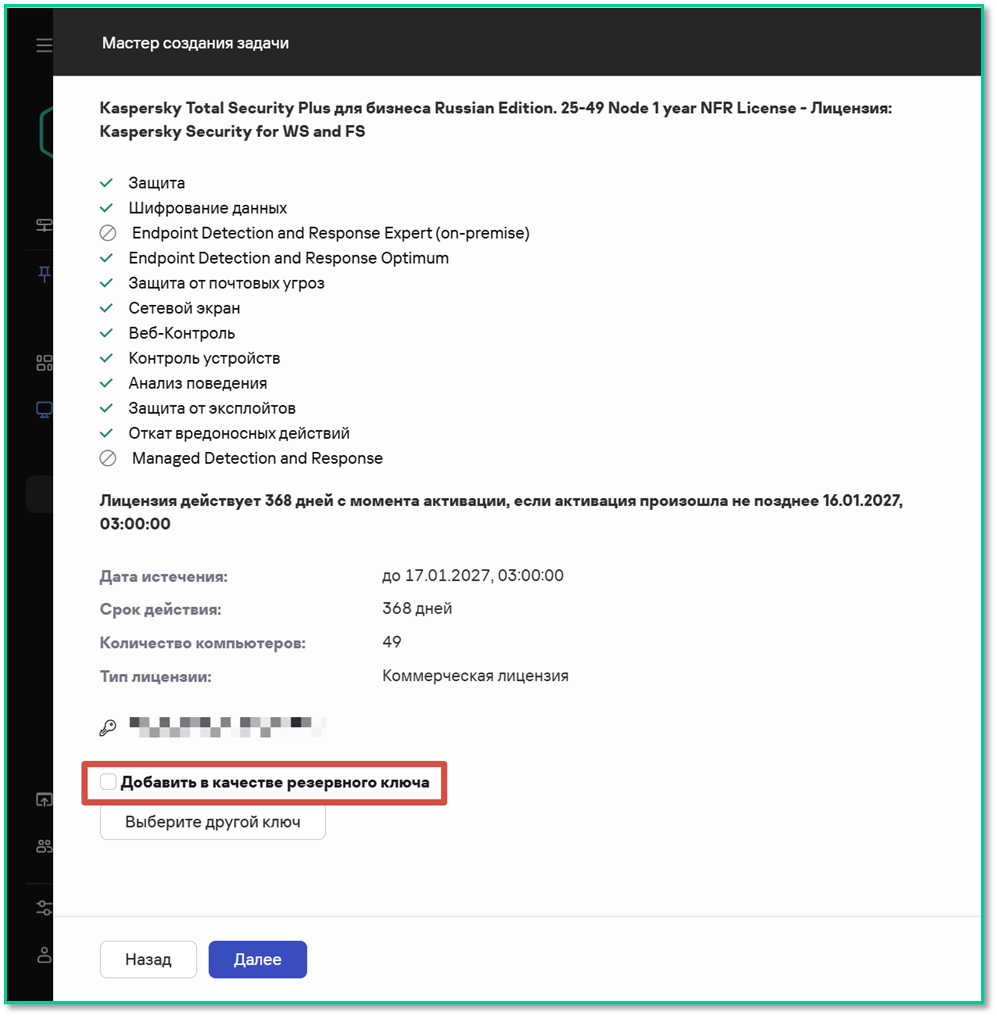
📸 Скриншот 9: Использовать ключ в качестве резервного
Лицензия KEDR (KATA):
1. Повторите шаги выше, но выберите ключ KEDR
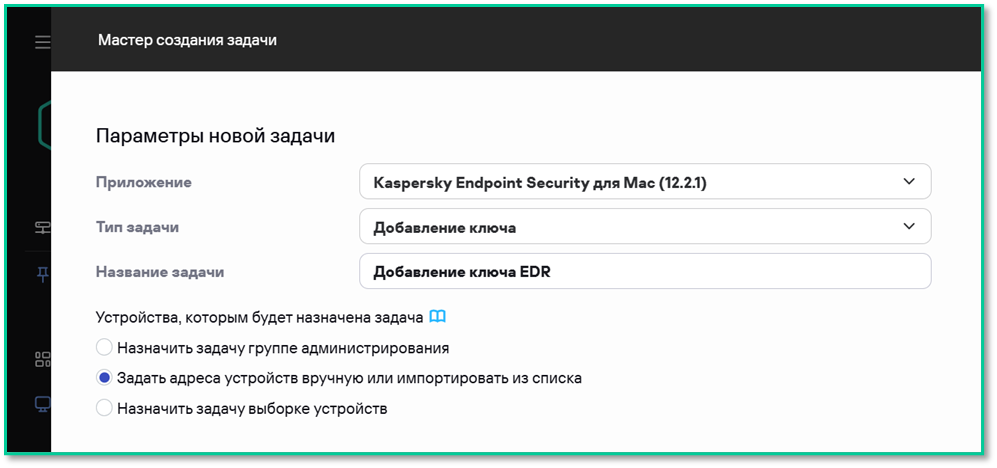
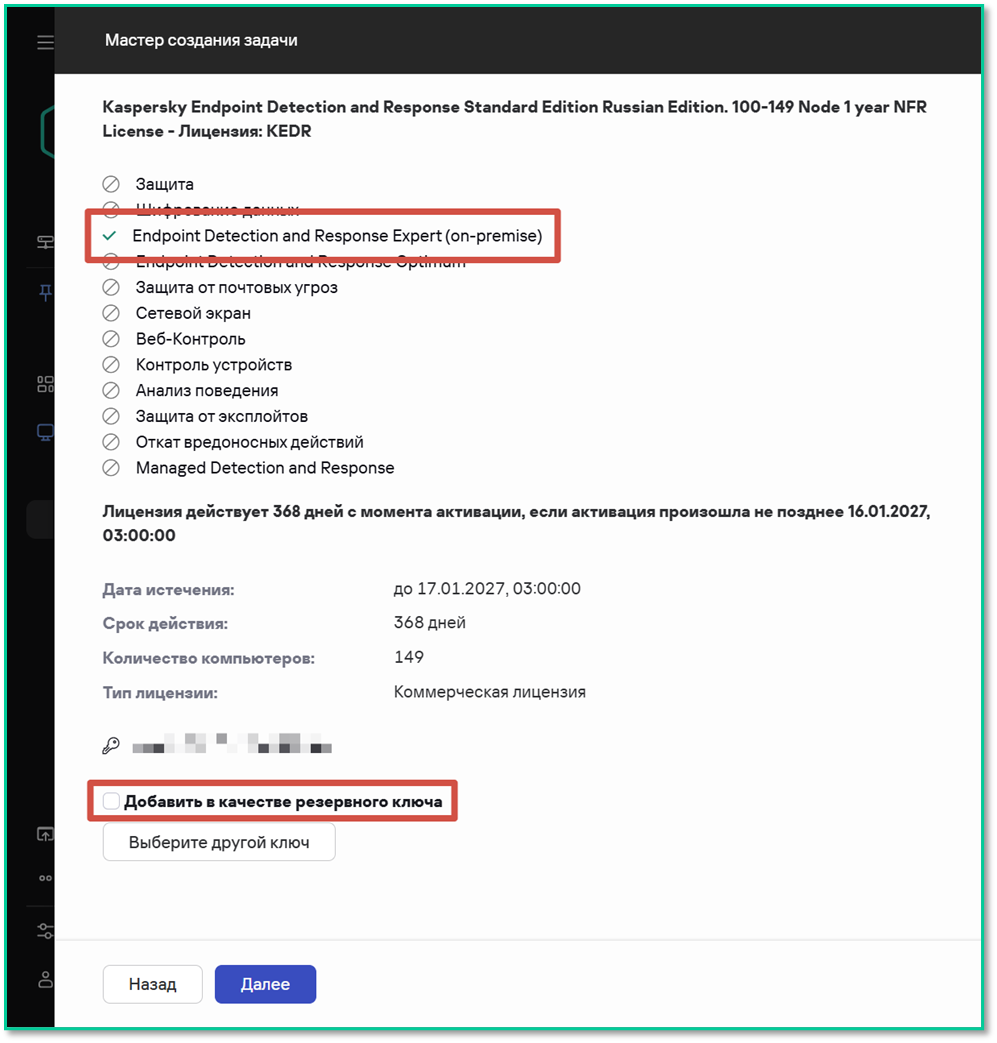
📸 Скриншот 10: Добавление ключа EDR
3. Интеграция с Central Node KATA
4.1. Скачивание TLS-сертификата из KATA
1. Войдите в KATA Web Console (администратор)
2. Перейдите: Активы → Endpoint Agents
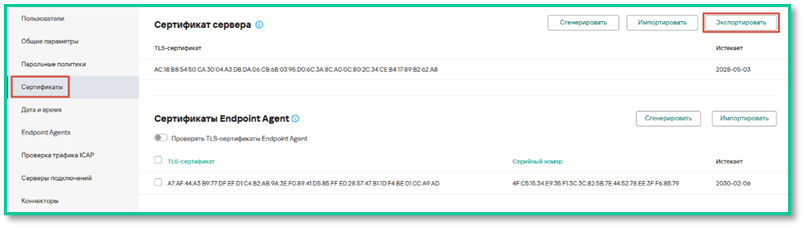 📸 Скриншот 7: разделе «Сертификат сервера» нажимаем «Экспортировать».
3. Будет экспортирован файл .crt
4.2. Настройка политики
1. Устройства → Политики → Добавить → KES for Mac 12+
2. В мастере выберите необходимый режим
3. Перейдите: Параметры приложения → Detection and Response → Endpoint Detection and Response (KATA)
Начиная с версии Kaspersky Endpoint Security 12.2.1 for Mac компонент Endpoint Detection and Response (KATA) переименован в Endpoint Detection and Response Expert (on-premise). Теперь этот компонент обеспечивает интеграцию не только с Kaspersky Endpoint Detection and Response (KATA), компонентом Kaspersky Anti Targeted Attack Platform, но и с решением Kaspersky Endpoint Detection and Response Expert (on-premise).
4. Включите компонент
5. Включите Запрет запуска
6. Выбираем платформу для интеграции Endpoint Detection and Response Expert (версия 7.1 и ниже)
5. Нажмите «Настройки подключения»
- Загрузите TLS-сертификат
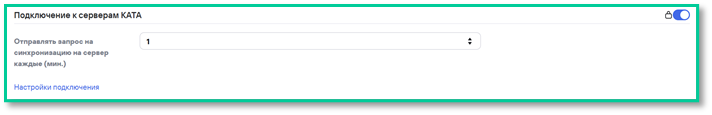
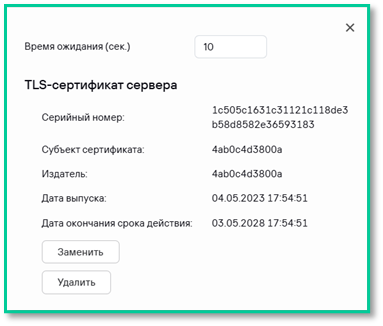 📸 Скриншот 8: добавляем сертификат сервера TLS выгруженный из Central Node,
- Укажите адрес Central Node и порт 443
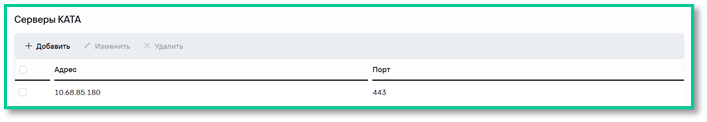 📸 Скриншот 9: указываем адрес сервера KATA и порт
6. Нажмите «Сохранить»
5. Проверка интеграции
5.1. Непосредственно на Central Node
1. Войдите в KATA Web Console (администратор)
2. Перейдите: Активы
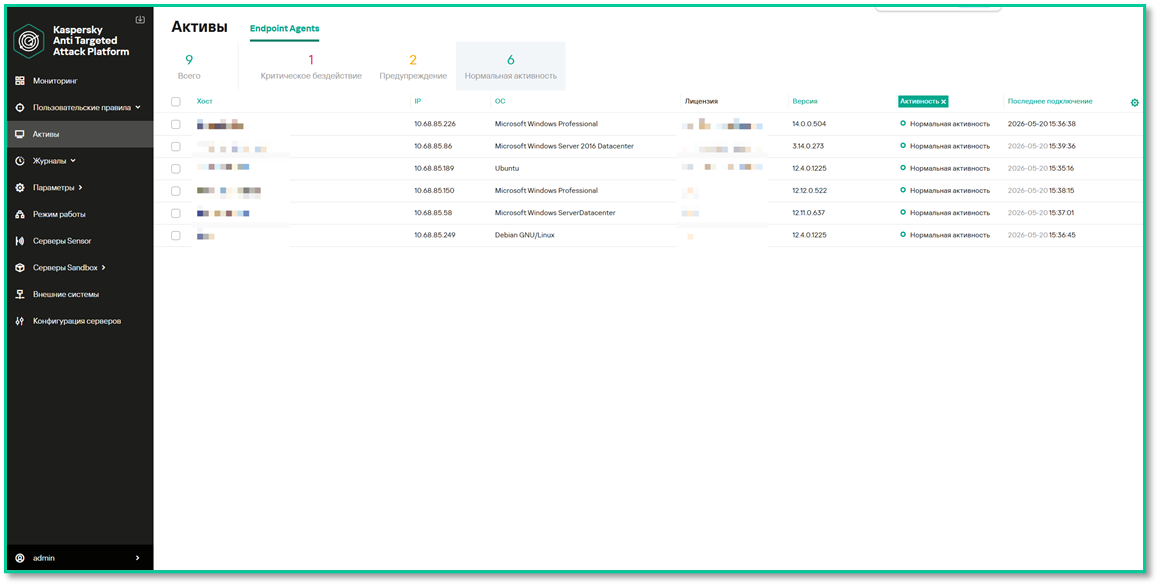 📸 Скриншот 10: разделе «Endpoint Agents» начнут появляться «Агенты» со статусом «Нормальная активность».
3. Войдите в KATA Web Console (Под аналитиком)
4. Перейдите в раздел «Поиск угроз». В конструкторе выберите тип событий Host вместо EventType, укажите значение * и нажмите «Найти». Это выведет все события от всех устройств, подключенных к системе с EDR.
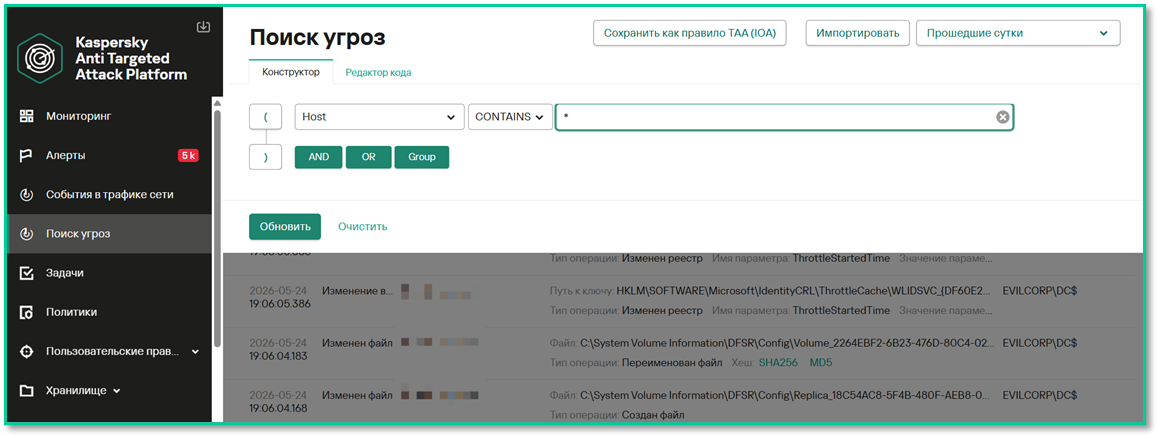 📸 Скриншот 11: разделе «Поиск угроз» вывод собранной телеметрии с EDR агентов.
5.2. Со стороны клиента (Агента)
1. Откройте клиент KES for Mac
2. Перейдите в раздел «Безопасность». Убедиться, что должен быть добавлен компонент Endpoint Detection and Response Expert (on-premise). Он должен быть подсвечен зеленым цветом, что подтверждает его активацию и наличие лицензии.
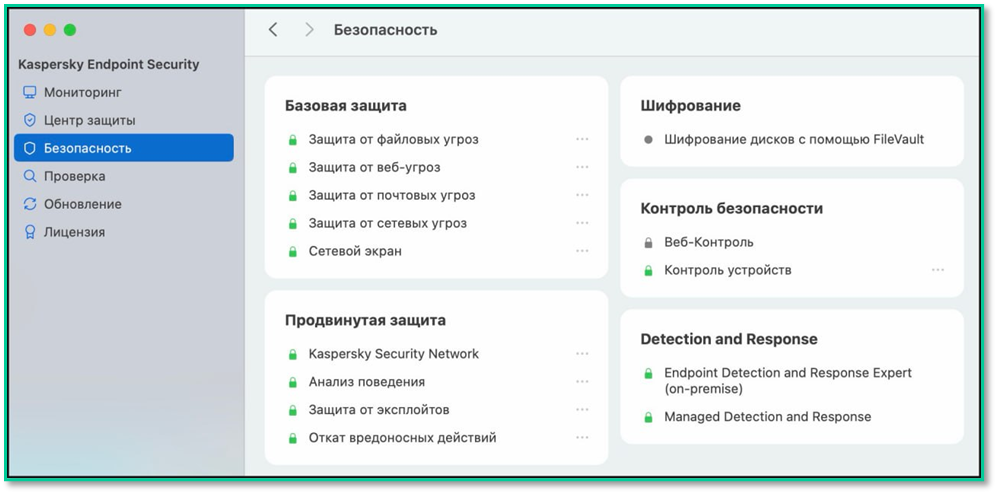
📸 Скриншот 12: разделе «Безопастность» присуствует установленный компонент «Endpoint Detection and Response Expert (on-premise)».
📌 Полезные ссылки
✅ Развёртывание KES for Mac 12+ с EDR завершено!
Теперь ваши конечные точки:
- Передают телеметрию в KATA
- Участвуют в расследовании инцидентов
- Поддерживают автоматическую корреляцию с сетевыми событиями