KPM4B
Установка и обновление
Установка Kaspersky Password Manager for Business B26.0 на Windows
Инструкция составлена на основе официальной документации и опыта эксплуатации.
Дата исправления: 15.09.2026
Часть 1. Аппаратные и программные требования
Для корректной работы Kaspersky Password Manager for Business сервер должен соответствовать следующим требованиям:
Для сервера KPM:
| Параметр | Значение |
|---|---|
| CPU | 4 ядра, 2.5 ГГц или выше |
| RAM | 6 ГБ или более |
| Диск | Свободное место 10 ГБ или больше + свободное место для копий хранилищ пользователей* |
| ОС | Windows Server 2016/2019/2022 Standard/Datacenter (в т.ч. Server Core), Windows Storage Server 2019 (x64) |
| СУБД | Microsoft SQL Server 2017/2019/2022, MySQL 8.0, MariaDB 10.6/10.11, PostgreSQL 14.х/15.х, Postgres Pro 14.х/15.х, Platform V Pangolin 5.4.0, Jatoba 4 |
Важно: Свободное место на диске рассчитывается по формуле N × S, где N - количество планируемых пользователей, S - объём памяти, выделенный на одно хранилище. Полученное значение суммируется с минимальным значением в таблице.
Для корректной работы требуется Microsoft .NET Desktop Runtime версии 8.0.19–8.0.25 (x86/x64).
Отдельно или на этом же сервере должен быть развернут KSC для установки плагина в веб интерфейс для управления KPM4B.
Kaspersky Password Manager for Business поддерживает работу со следующими версиями Kaspersky Security Center:
- Kaspersky Security Center Windows 15.1 Update 2 или выше; (Подробнее про требования)
- Kaspersky Security Center Linux 15.1 Update 2 или выше. (Подробнее про требования)
Важно: Если KSC устанавливается на отдельном сервере, то на сервер KPM необходимо установить Агент администрирования KSC.
Часть 2. Сетевые требования и используемые порты
Порты, используемые Kaspersky Password Manager for Business
|
Номер порта |
Имя процесса |
Имя службы |
Протокол |
Тип соединения |
Описание |
|
3000 |
dotnet.exe KL.Kpm.B2B.ServerApp.dll |
Kaspersky Password Manager for Business Web API |
TCP (HTTPS) |
Входящее |
Прием запросов от клиента Kaspersky Password Manager for Business (Synchronization API) и Kaspersky Password Manager for Business веб-плагина (Management API). |
|
1433 |
dotnet.exe KL.Kpm.B2B.ServerApp.dll |
Kaspersky Password Manager for Business Web API |
TCP |
Исходящее |
Взаимодействие с базой данных SQL Server. |
|
3306 |
dotnet.exe KL.Kpm.B2B.ServerApp.dll |
Kaspersky Password Manager for Business Web API |
TCP |
Исходящее |
Взаимодействие с базой данных MySQL или MariaDB. |
|
5432 |
dotnet.exe KL.Kpm.B2B.ServerApp.dll |
Kaspersky Password Manager for Business Web API |
TCP |
Исходящее |
Взаимодействие с базой данных PostgreSQL, Jatoba или Pangolin. |
|
389 |
dotnet.exe KL.Kpm.B2B.ServerApp.dll |
Kaspersky Password Manager for Business Web API |
TCP (LDAP) |
Исходящее |
Взаимодействие с сервером LDAP (соединение без TLS). |
|
636 |
dotnet.exe KL.Kpm.B2B.ServerApp.dll |
Kaspersky Password Manager for Business Web API |
TCP (LDAPS) |
Исходящее |
Взаимодействие с сервером LDAP (соединение с TLS). |
|
80 |
dotnet.exe KL.Kpm.B2B.ServerApp.dll |
Kaspersky Password Manager for Business Web API |
TCP (HTTPS) |
Исходящее |
Взаимодействие с сервером Oauth2 (SSO). |
|
88 |
dotnet.exe KL.Kpm.B2B.ServerApp.dll |
Kaspersky Password Manager for Business Web API |
TCP/UDP |
Исходящее |
Kerberos аутентификация. |
|
5055 |
dotnet.exe KL.Kpm.B2B.JobAgent.dll |
Kaspersky Password Manager for Business Job Agent |
TCP (HTTP) |
Входящее |
Прием запросов на Health-Check эндпоинт. |
|
1433 |
dotnet.exe KL.Kpm.B2B.JobAgent.dll |
Kaspersky Password Manager for Business Job Agent |
TCP |
Исходящее |
Взаимодействие с базой данных SQL Server. |
|
3306 |
dotnet.exe KL.Kpm.B2B.JobAgent.dll |
Kaspersky Password Manager for Business Job Agent |
TCP |
Исходящее |
Взаимодействие с базой данных MySQL или MariaDB. |
|
5432 |
dotnet.exe KL.Kpm.B2B.JobAgent.dll |
Kaspersky Password Manager for Business Job Agent |
TCP |
Исходящее |
Взаимодействие с базой данных PostgreSQL, Jatoba или Pangolin. |
|
389 |
dotnet.exe KL.Kpm.B2B.JobAgent.dll |
Kaspersky Password Manager for Business Job Agent |
TCP (LDAP) |
Исходящее |
Взаимодействие с сервером LDAP (соединение без TLS). |
|
636 |
dotnet.exe KL.Kpm.B2B.JobAgent.dll |
Kaspersky Password Manager for Business Job Agent |
TCP (LDAPS) |
Исходящее |
Взаимодействие с сервером LDAP (соединение с TLS). |
|
25 |
dotnet.exe KL.Kpm.B2B.JobAgent.dll |
Kaspersky Password Manager for Business Job Agent |
TCP (SMTP) |
Исходящее |
Взаимодействие с сервером SMTP (соединение без TLS). |
|
587 |
dotnet.exe KL.Kpm.B2B.JobAgent.dll |
Kaspersky Password Manager for Business Job Agent |
TCP (SMTPS) |
Исходящее |
Взаимодействие с сервером SMTP (соединение с TLS). |
|
88 |
dotnet.exe KL.Kpm.B2B.JobAgent.dll |
Kaspersky Password Manager for Business Job Agent |
TCP/UDP |
Исходящее |
Kerberos аутентификация. |
|
48093 |
dotnet.exe KL.Kpm.B2B.JobAgent.dll |
Kaspersky Password Manager for Business Job Agent |
TCP (HTTP/gRPC) |
Исходящее (localhost) |
Прием запросов от Kaspersky Password Manager for Business Job Agent (только для Windows). |
|
48093 |
kpm_licensing.exe |
Служба лицензирования Kaspersky Password Manager for Business |
TCP (HTTP/gRPC) |
Исходящее (localhost) |
Взаимодействие со службой лицензирования Kaspersky Password Manager for Business (только Windows). |
Часть 3. Предварительная подготовка
3.1 Подготовка базы данных
PostgreSQL 15
Скачайте установочный файл с сайта Postgres Professional (например, PostgreSQL_15.19_64bit_Setup.exe) и запустите его.
В мастере установки: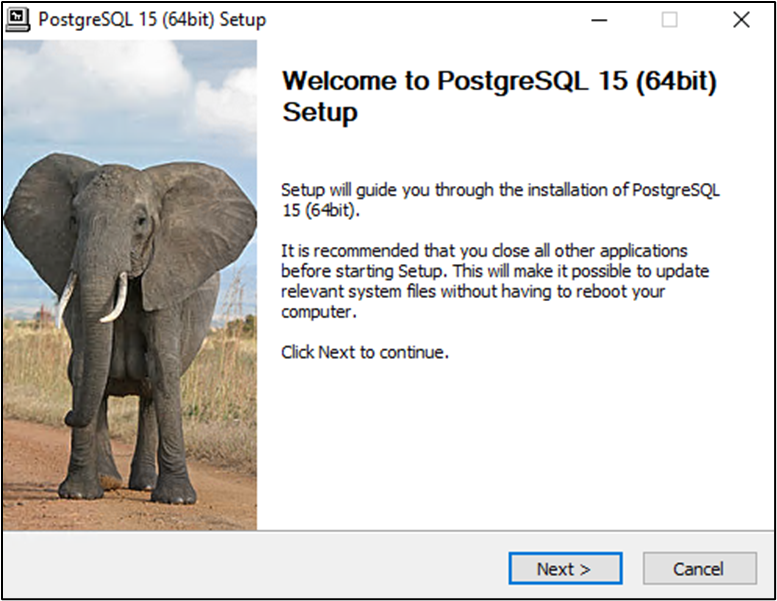
На шаге Choose Components оставьте выбранными PostgreSQL server (Client / Server / Developer components) и Microsoft Visual C++ 2019 Redistributable: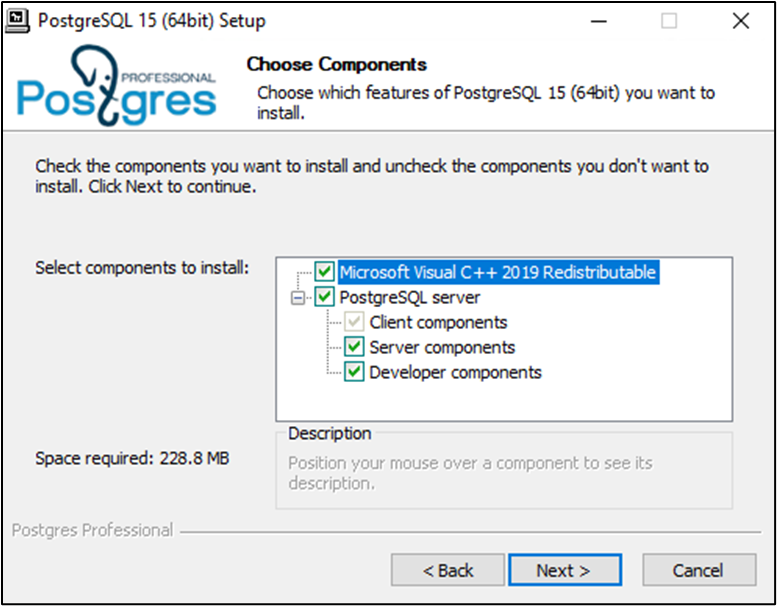
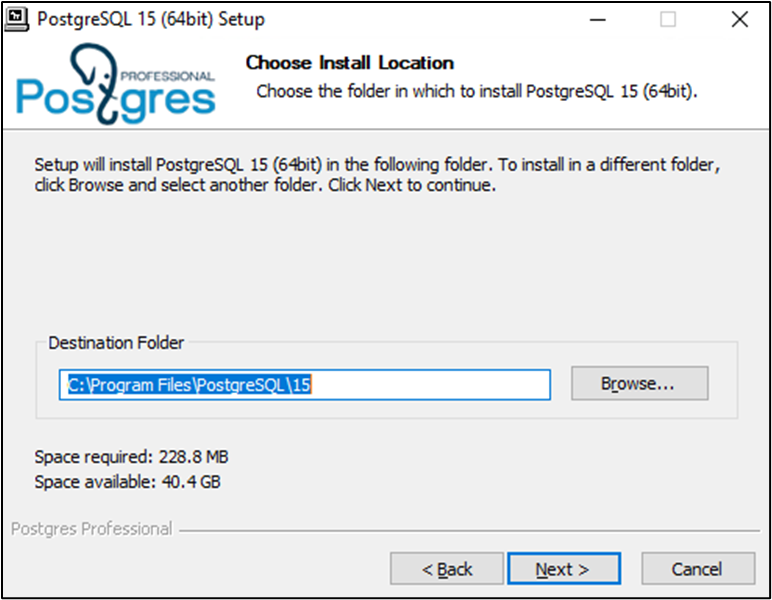
На шаге Choose Install Location укажите каталог установки (по умолчанию C:\Program Files\PostgreSQL\15):
На шаге Server options укажите:
- Port:
5432; - Addresses:
Allow connections from any IP address; - Locale:
Default; - Superuser:
postgres; - Password: пароль суперпользователя PostgreSQL;
- Enable data checksums: включено.
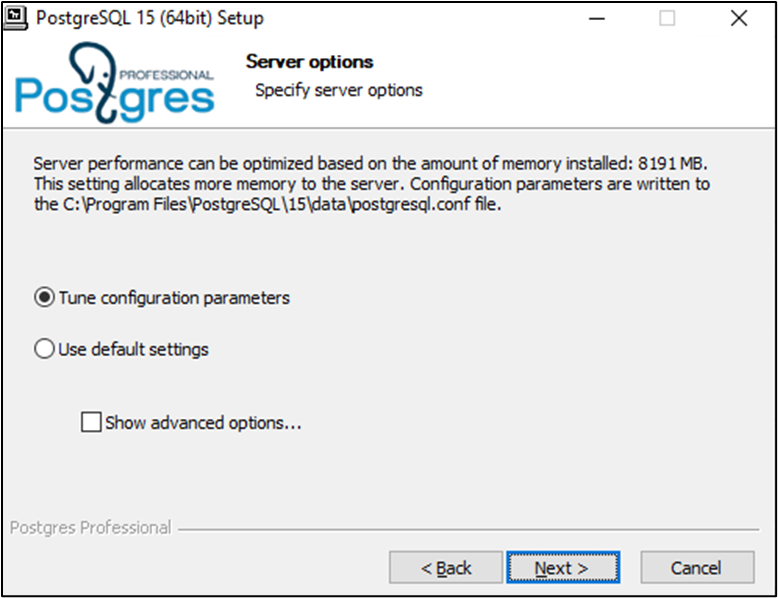
На следующем шаге выберите Tune configuration parameters для автоматической настройки под объём RAM: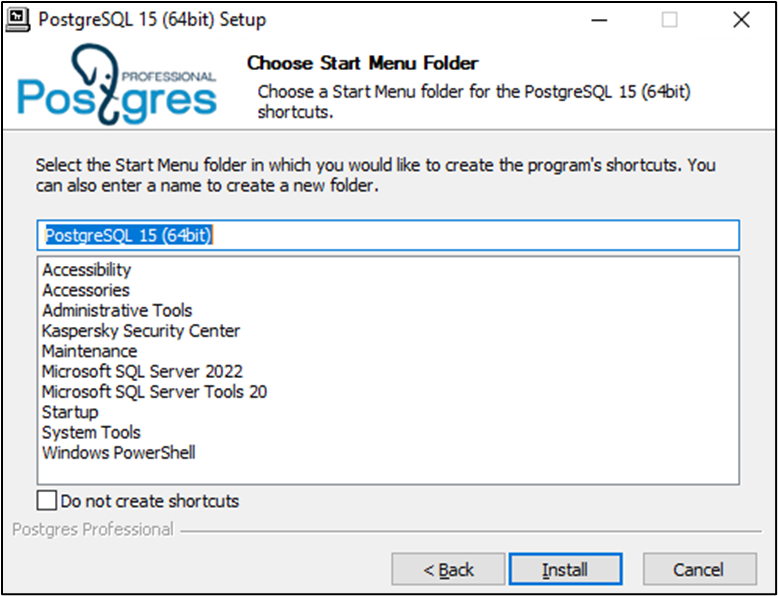
Завершите установку:
Microsoft SQL Server 2022 Express
Скачайте установочный файл SQL Server 2022 Express с сайта Microsoft и запустите его. В мастере выберите вариант Download Media → Basic для последующей автономной установки или Custom для сразу интерактивного мастера.
Мастер установки последовательно проведёт через следующие этапы:
New SQL Server standalone installation or add features to an existing installation - запуск мастера установки нового экземпляра: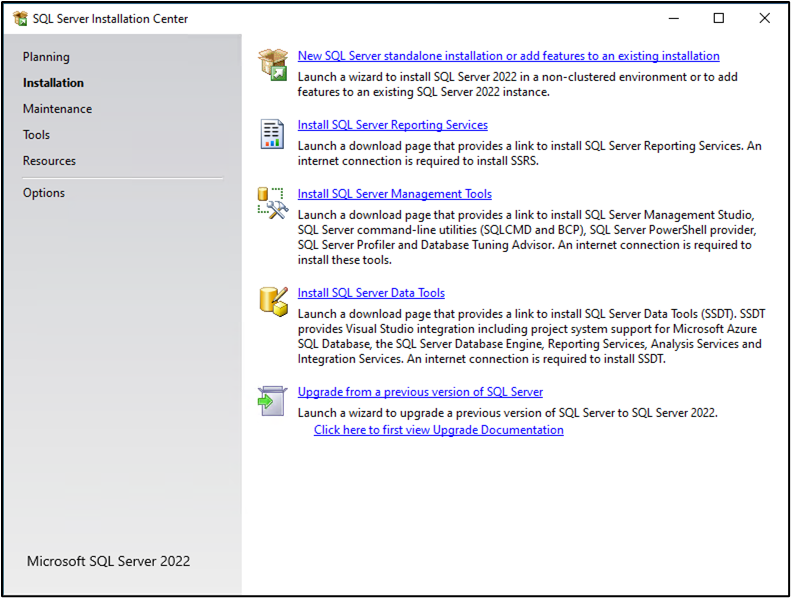
License Terms - ознакомьтесь и примите условия лицензионного соглашения Microsoft: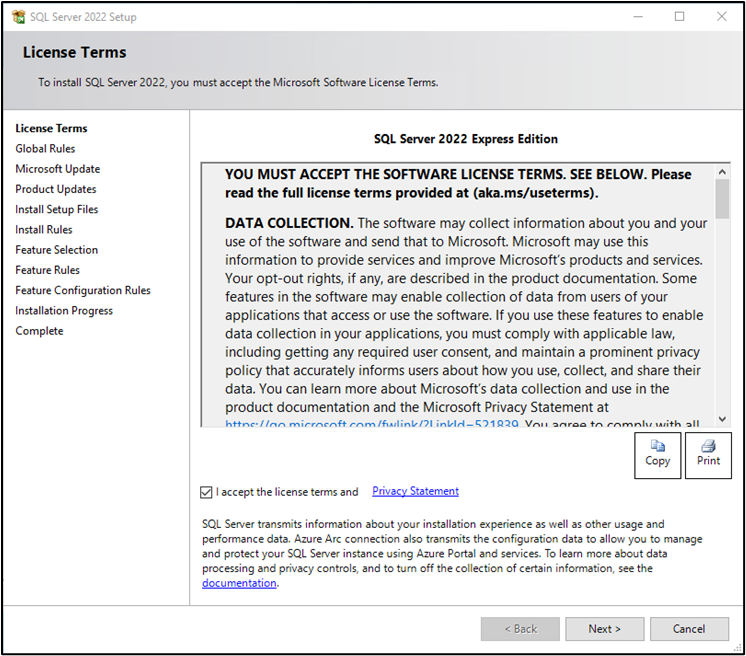
Feature Selection - оставьте отмеченными Database Engine Services и SQL Server Replication (устанавливаются по умолчанию). Этого достаточно для работы сервера KPM: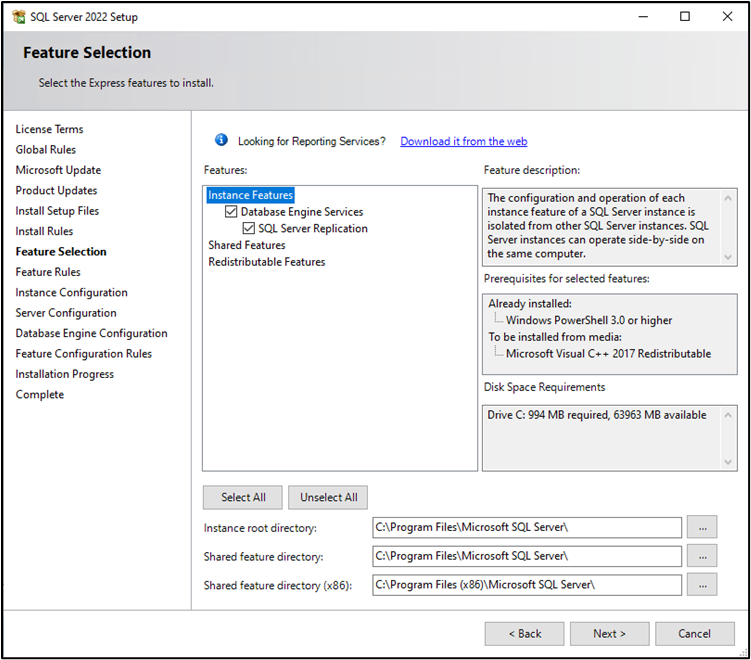
Instance Configuration - выберите Named instance и укажите имя экземпляра (по умолчанию - SQLEXPRESS). Это имя понадобится позже при установке сервера KPM в поле Имя экземпляра (в формате ИМЯ_УЗЛА\SQLEXPRESS):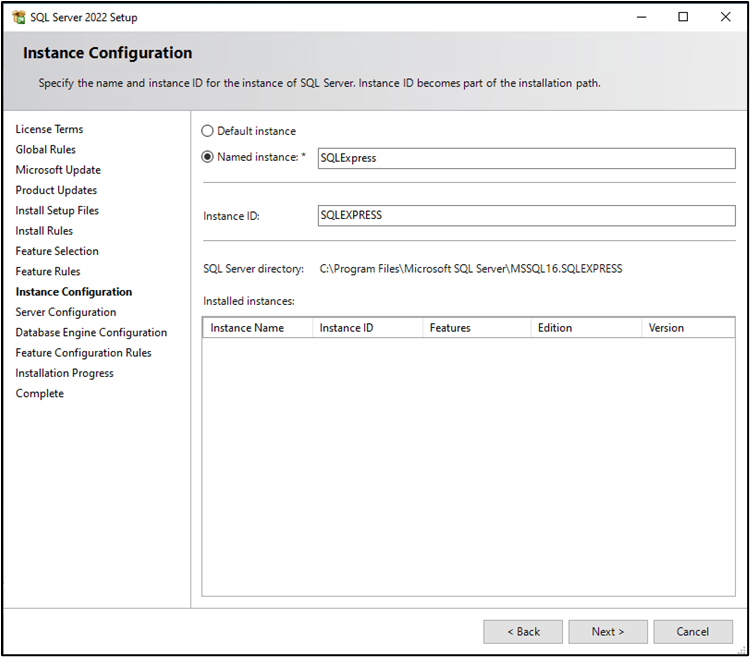
Server Configuration - оставьте учётные записи служб по умолчанию (NT Service\MSSQL$SQLEXPRESS, NT Service\SQLAgent$SQLEXPRESS) и тип запуска Automatic для SQL Server Database Engine: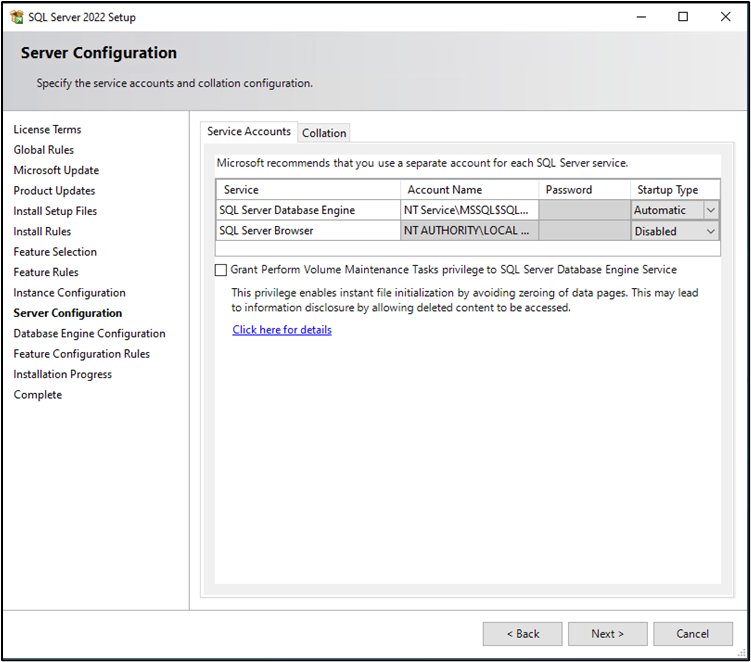
Database Engine Configuration - выберите режим аутентификации:
Windows authentication mode- если планируется подключение сервера KPM от имени доменной сервисной УЗ (см. раздел 3.4), при этом на шаге мастера KPM выбираетсяWindows Authentication. Этот вариант предпочтителен для доменной среды.Mixed Mode- если предполагается подключение по логину/паролю SQL, дополнительно задаётся пароль встроенной УЗsa. На шаге мастера KPM выбираетсяSQL Server Authenticationи указываются логин/пароль пользователя SQL с правомdbcreator.
В блоке Specify SQL Server administrators добавьте учётную запись, от имени которой выполняется установка (кнопка Add Current User), и при необходимости - сервисную УЗ KPM (например, ДОМЕН\adminkpm) с правом создания базы данных: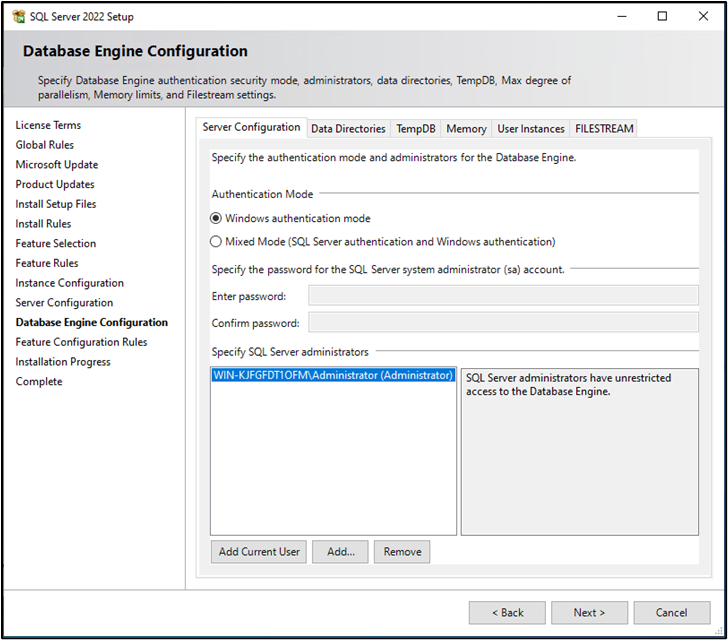
Дождитесь завершения - статус Succeeded для всех компонентов означает, что экземпляр готов к использованию сервером KPM: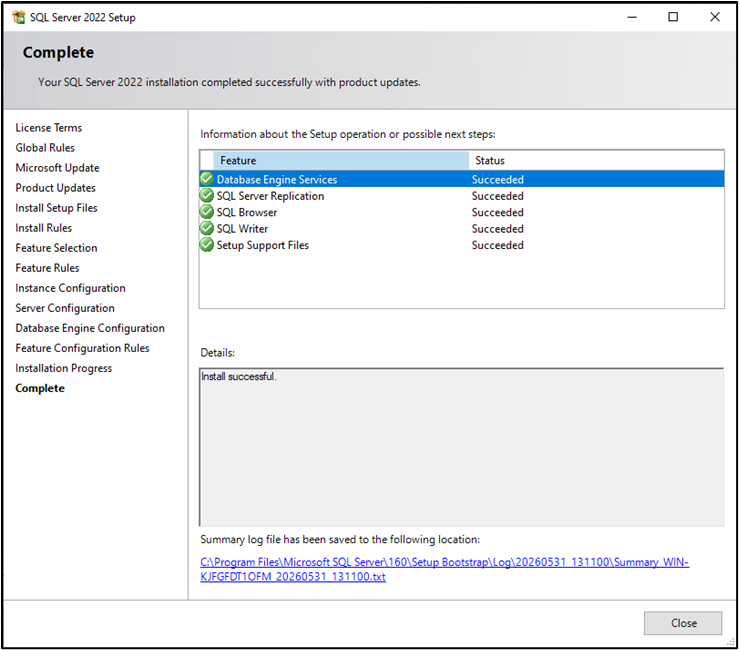
3.2 Подготовка SMTP сервера
SMTP-сервер используется для отправки уведомлений и кодов подтверждения пользователям. Рекомендуется использовать отдельную сервисную учётную запись с минимальными правами:
- аутентификация на SMTP-сервере;
- отправка электронных сообщений.
Для подключения потребуются: FQDN SMTP-сервера, порт и учётные данные (если используется аутентификация). Если почтовый трафик шифруется по SSL/TLS, сертификат удостоверяющего центра, которым подписан сертификат SMTP-сервера, должен быть в списке доверенных на сервере KPM.
3.3 Подготовка сертификатов сервера и администратора
Для работы KPM требуются два набора сертификатов:
Серверный сертификат (PFX) - зашифрованный контейнер с сертификатом и закрытым ключом (serverAuth). Используется для защищённого соединения между сервером KPM, клиентскими приложениями и KSC.
Сертификат аутентификации администратора (PFX) - зашифрованный контейнер с сертификатом и закрытым ключом (clientAuth). Используется для аутентификации администратора.
Требования:
- Алгоритмы ключа: RSA / ECDSA / DSA
- Хеш: SHA-256 или SHA-384
- Обязательные поля: DN, DNS или SPN, KU, EKU, SAN
- KU:
KeyEncipherment+DigitalSignature - EKU сервера:
1.3.6.1.5.5.7.3.1(serverAuth) - EKU администратора:
1.3.6.1.5.5.7.3.2(clientAuth) - Рекомендуется включать в EKU обе аутентификации (server + client)
- SAN обязательно содержит FQDN и/или IP хоста KPM
- При использовании Kerberos адрес в клиенте должен совпадать с SPN
Пример
#Корневой CA
openssl genrsa -out ca.key 4096
openssl req -x509 -new -nodes -key ca.key -sha256 -days 3650 \
-out ca.crt -subj "/C=RU/O=НАЗВАНИЕ_КОМПАНИИ/CN=НАЗВАНИЕ_КОМПАНИИ Root CA"
#Серверный сертификат
openssl req -new -nodes -newkey rsa:2048 \
-keyout server.key -out server.csr \
-subj "/C=RU/O=НАЗВАНИЕ_КОМПАНИИ/CN=DNS_ИМЯ_СЕРВЕРА"
openssl x509 -req -in server.csr -CA ca.crt -CAkey ca.key -CAcreateserial \
-out server.cer -days 365 -sha256 \
-extfile <(echo "keyUsage=digitalSignature,keyEncipherment
extendedKeyUsage=serverAuth,clientAuth
subjectAltName=DNS:DNS_ИМЯ_СЕРВЕРА,IP:IP_АДРЕС_СЕРВЕРА")
openssl pkcs12 -export -legacy \
-in server.cer -inkey server.key -certfile ca.crt \
-out server.pfx -passout pass:ПАРОЛЬ
#Сертификат аутентификации администратора
openssl req -new -nodes -newkey rsa:2048 \
-keyout admin.key -out admin.csr \
-subj "/C=RU/O=НАЗВАНИЕ_КОМПАНИИ/CN=kpm-admin"
openssl x509 -req -in admin.csr -CA ca.crt -CAkey ca.key -CAcreateserial \
-out admin.cer -days 365 -sha256 \
-extfile <(echo "keyUsage=digitalSignature,keyEncipherment
extendedKeyUsage=clientAuth,serverAuth
subjectAltName=DNS:DNS_ИМЯ_СЕРВЕРА,IP:IP_АДРЕС_СЕРВЕРА")
openssl pkcs12 -export -legacy \
-in admin.cer -inkey admin.key -certfile ca.crt \
-out admin.pfx -passout pass:ПАРОЛЬ3.4 Подготовка сервисной учетной записи
Для запуска служб KPM рекомендуется использовать доменную учетную запись с минимальными правами. Учётная запись (например, adminkpm) должна быть обычным доменным пользователем - без членства в Domain Admins и группе локальных администраторов сервера KPM.
Назначение права «Log on as a service»
Ниже приведён пример локальной настройки через secpol.msc - он нагляден и подходит для тестового стенда. В промышленной среде это право выдаётся централизованно через доменную GPO.
На сервере KPM нажмите Win + R, введите secpol.msc и нажмите OK. Оснастка запустится с правами администратора: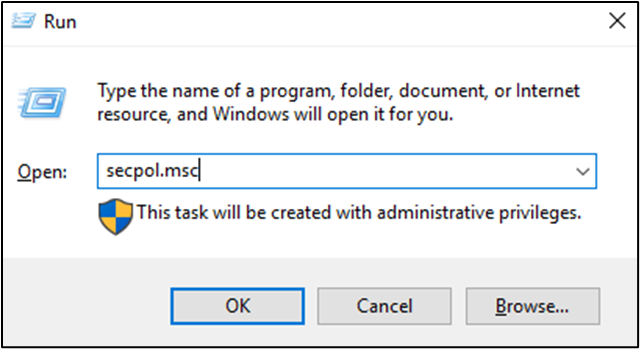
В левой панели раскройте Security Settings → Local Policies → User Rights Assignment. В правой панели найдите политику Log on as a service и откройте её: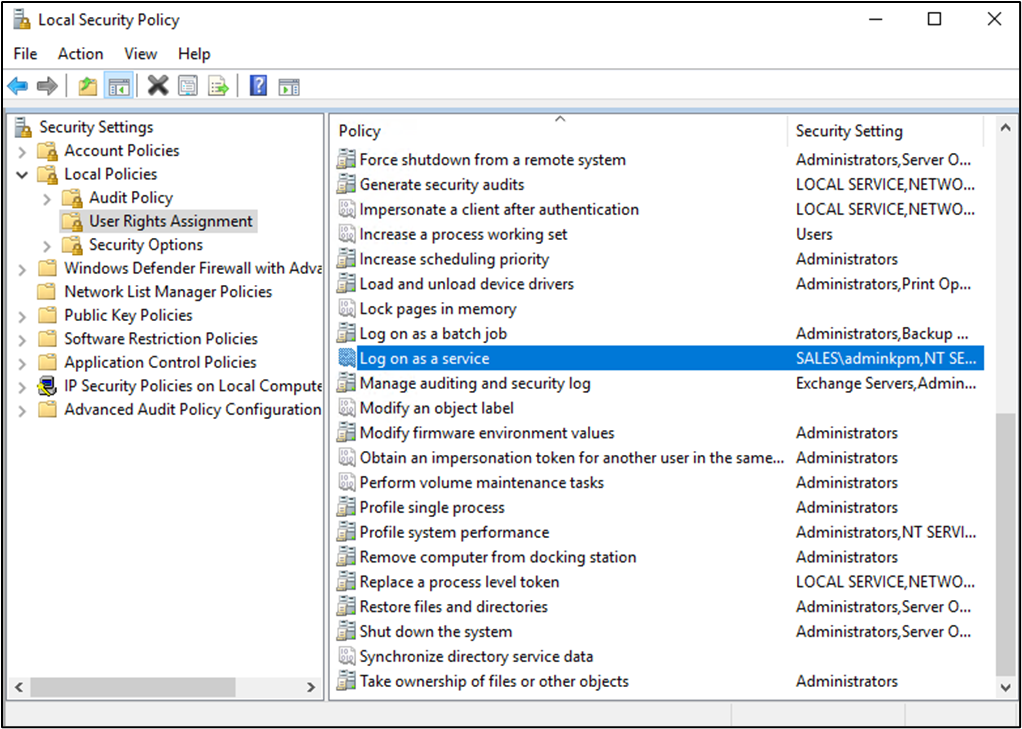
В окне свойств политики нажмите Add User or Group. В диалоге Select Users, Computers, Service Accounts, or Groups укажите домен в поле From this location (например, ВАШ_ДОМЕН), введите имя доменной сервисной УЗ (adminkpm) и нажмите Check Names для проверки. Подтвердите выбор кнопкой OK: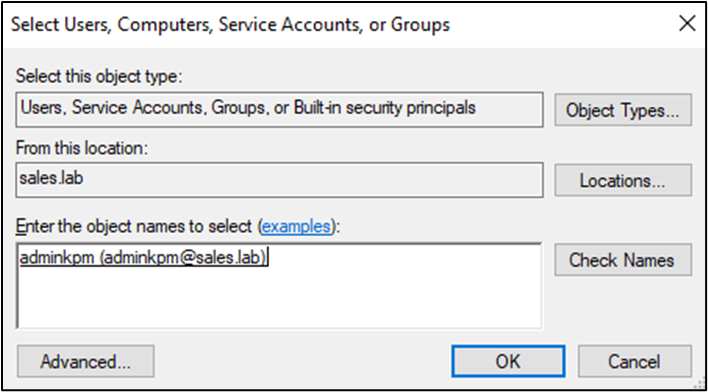
Убедитесь, что учётная запись (ДОМЕН\adminkpm) появилась в списке Log on as a service рядом со встроенными сервисными учётными записями (NT SERVICE\MSSQL$SQLEXPRESS и др.), и нажмите Apply → OK :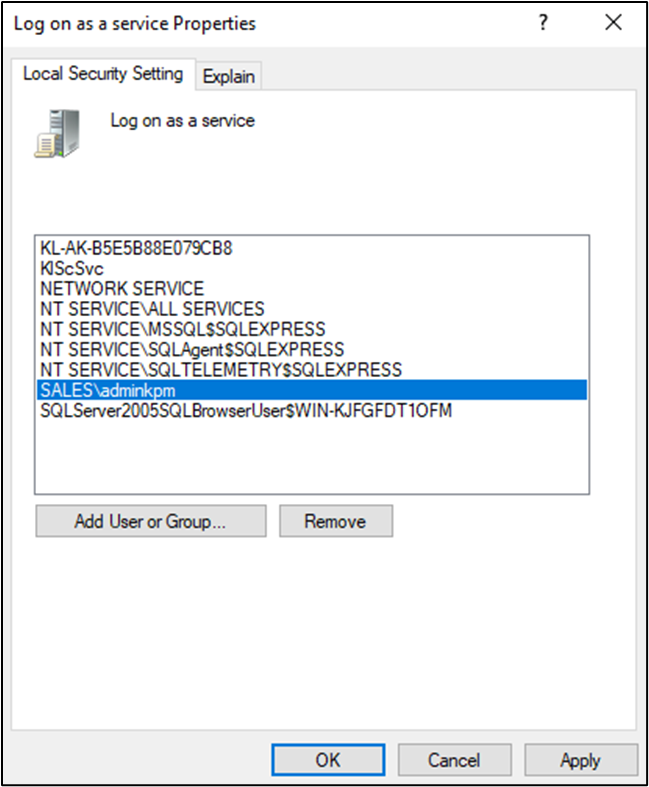
Часть 4. Установка
1. Скачайте установочный файл с сайта "Лаборатории Касперского".
2. Выберите файл, соответствующий Windows: Windows x64 | Server.
3. Перенесите скачанный .msi-файл на сервер KPM.
4. Запустите установку от имени учётной записи с правами локального администратора.
Мастер установки последовательно проведёт через следующие этапы конфигурации:
1. Принятие Лицензионного соглашения и Политики конфиденциальности: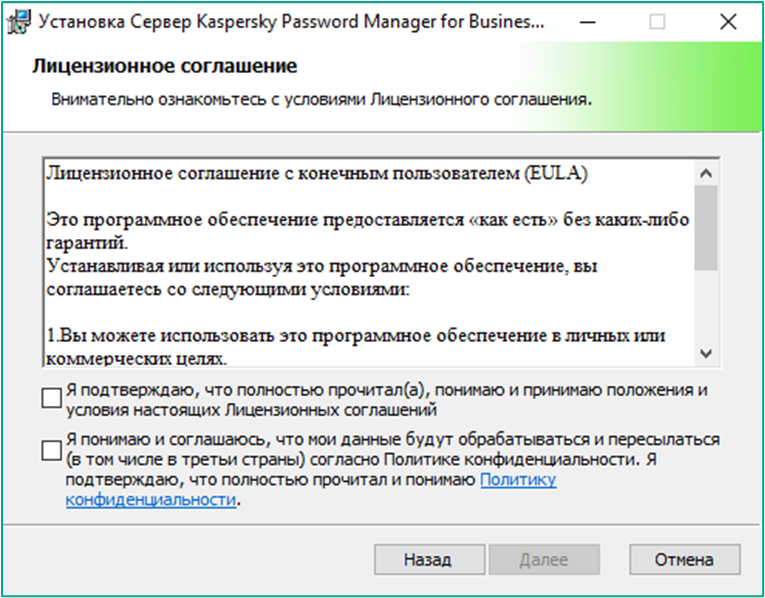
2. Восстановление из резервной копии (опционально):
Если ранее выполнялось резервное копирование настроек сервера KPM (создаётся при удалении сервера в формате .zip с backup.json и файлом сертификата), на этом шаге можно восстановить конфигурацию из файла резервной копии, указав его путь и пароль. Для новой установки этот шаг пропускается.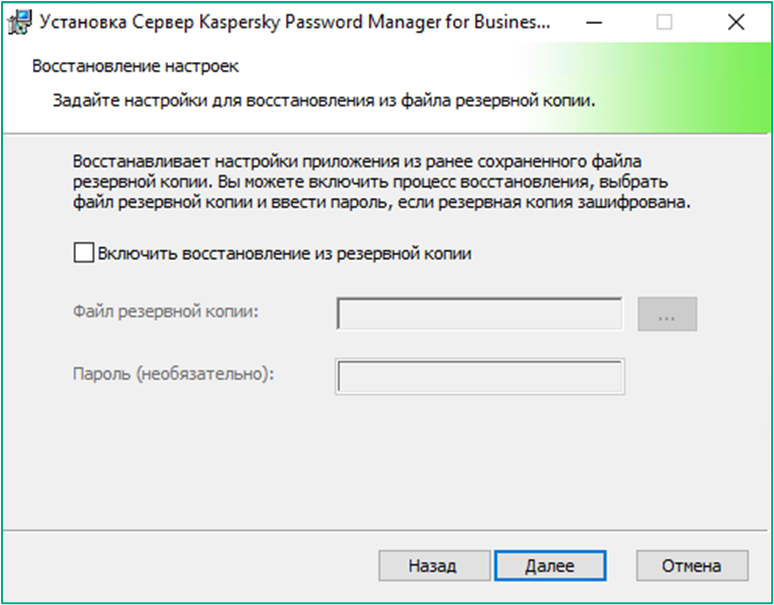
3. Настройка службы лицензирования (устанавливать/не устанавливать на этом узле):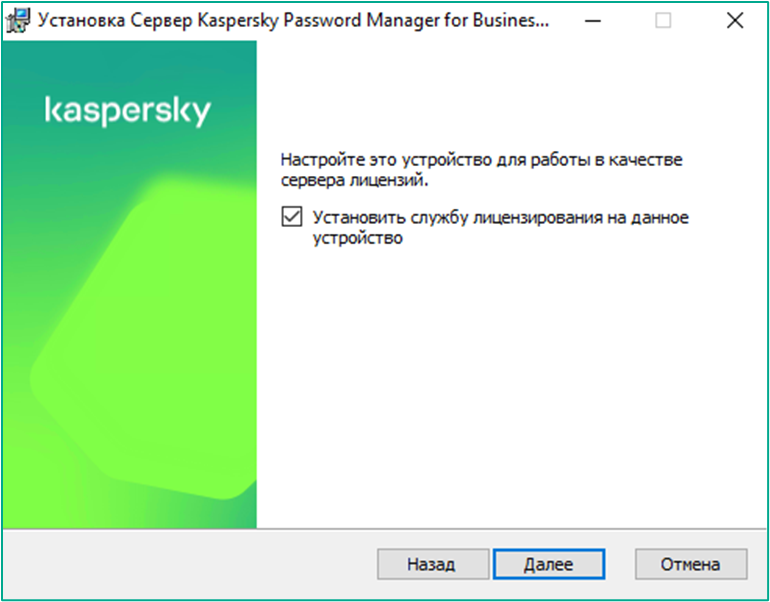
Важно: Чтобы не допустить избыточного расхода лицензионных слотов, в пределах одного кластера серверов KPM устанавливайте только один сервис лицензирования.
4. Указание учётной записи для запуска служб KPM:
Укажите учётную запись, от имени которой будут работать службы сервера KPM: создать новую автоматически либо использовать существующую: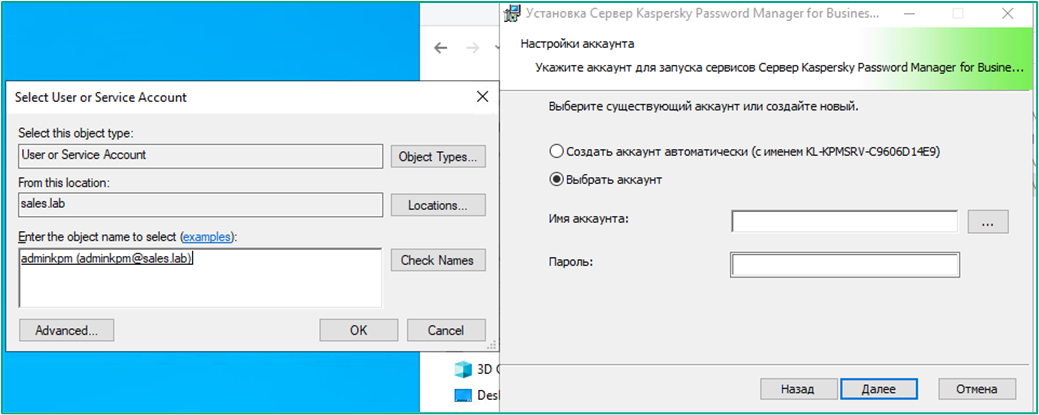
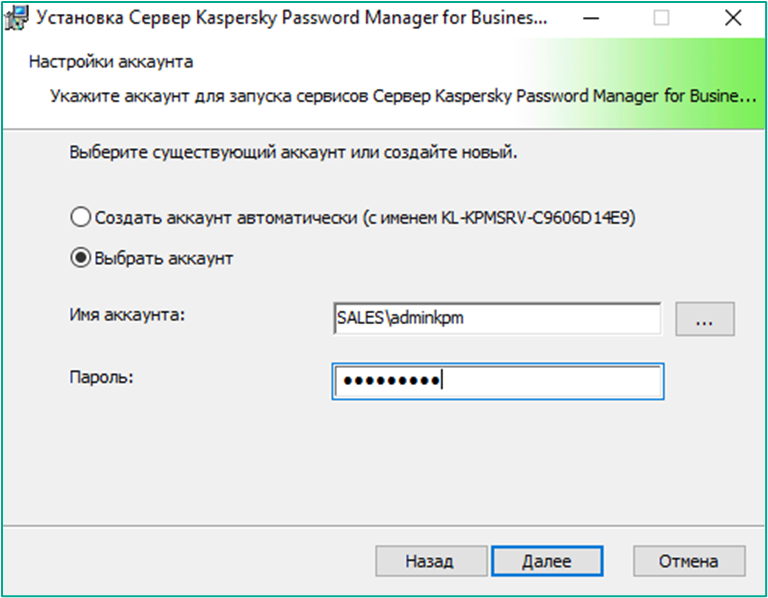
Важно: Автоматически создаваемая мастером установки локальная сервисная учётная запись не может проходить аутентификацию во внешних службах (SQL, LDAP, SMTP). Если планируется доменная аутентификация - обязательно подготовьте доменную учётную запись заранее и укажите её в мастере на шаге настройки аккаунта служб.
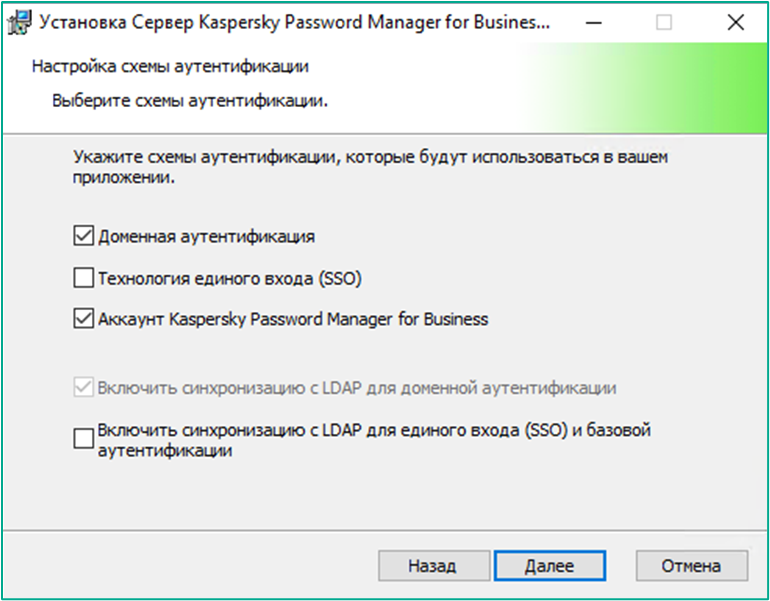
5. Выбор схем аутентификации клиентов (можно выбрать несколько):
На этом шаге указываются схемы аутентификации, которые смогут использовать клиенты KPM при подключении к серверу. Необходимо выбрать хотя бы одну схему, можно комбинировать несколько.
| Схема | Когда применяется | Что требуется указать |
|---|---|---|
| Доменная аутентификация | Аутентификация пользователей через LDAP/LDAPS домена Active Directory | Имя домена, адрес и порт LDAP-сервера, тип аутентификации (Negotiate / Basic / Anonymous), учётные данные (для Basic) |
| Технология единого входа (SSO) | Аутентификация через внешний центр авторизации (OAuth2/AD FS) | URL центра авторизации (Authority) и идентификатор клиента (Audience) |
| Аккаунт Kaspersky Password Manager for Business | Локальные аккаунты KPM (email и пароль). Регистрация выполняется пользователем в клиентском приложении с подтверждением по email | Дополнительные параметры на этом шаге не требуются |
Дополнительно доступны два флажка синхронизации с LDAP:
- Включить синхронизацию с LDAP для доменной аутентификации - включается автоматически при выборе
Доменная аутентификацияи не может быть отключён. Обеспечивает синхронизацию пользователей и статусов учётных записей с AD (блокировка, отключение). - Включить синхронизацию с LDAP для единого входа (SSO) и базовой аутентификации - необязательный флажок. Используйте, если при SSO- или локальной аутентификации нужно проверять статус пользователя в AD (например, автоматически блокировать доступ к KPM после отключения учётной записи в домене). Требует заполнения параметров LDAP-сервера на следующем шаге даже без включения доменной аутентификации.
5.1 Если выбрана доменная аутентификация - настройка LDAP: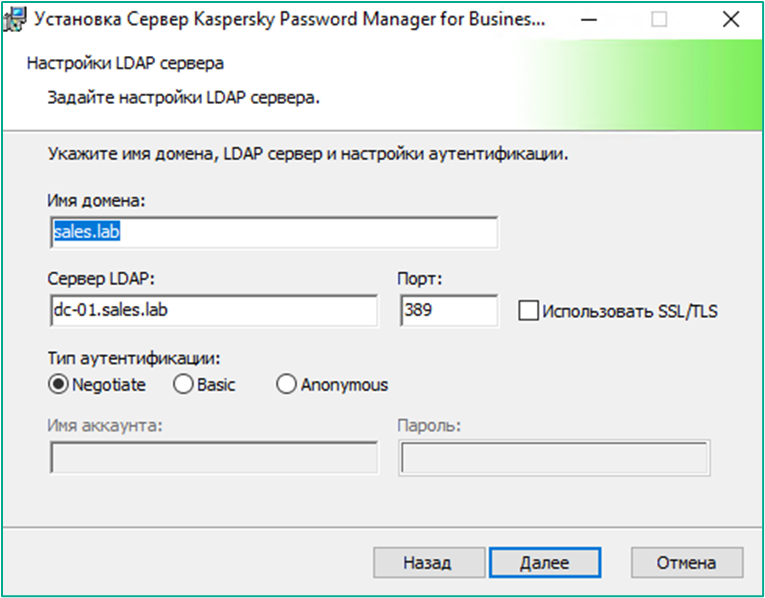
Типы аутентификации на LDAP-сервере:
- Negotiate - учётная запись, от имени которой запускается установка, должна иметь доступ к домену;
- Basic - вводятся учётные данные пользователя, авторизованного в домене (могут отличаться от служебной учётной записи сервера);
- Anonymous - учётные данные не требуются, наименее защищённый способ.
Важно: для Basic имя пользователя указывается без доменной части (только username). Форматы username@domain, domain\username и DN не поддерживаются.
5.2 Если выбрана SSO - указание URL центра авторизации (Authority) и идентификатора клиента (Audience). 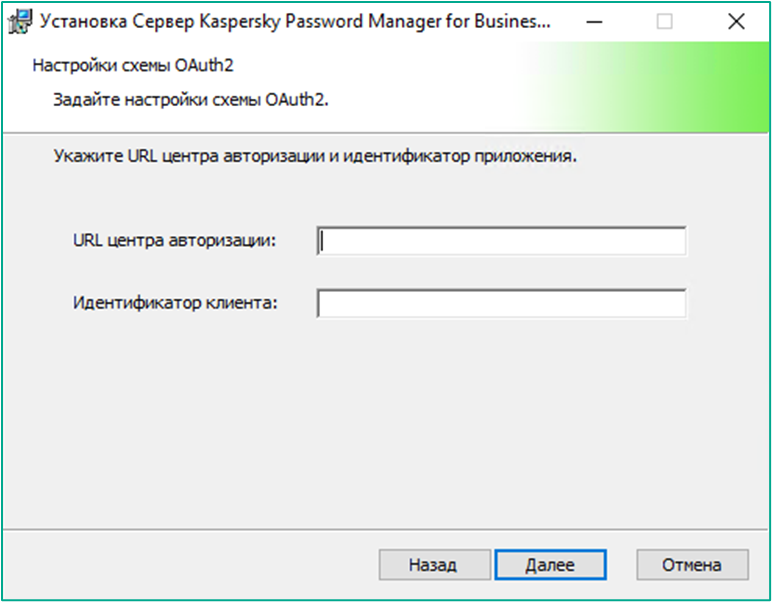
Важно: Во время установки сервер KPM проверяет доступность сервера AD FS по указанному URL. Если сервер недоступен, установка завершится с ошибкой. Добавьте корневой сертификат сервера AD FS в хранилище Trusted Root Certification Authorities на устройстве и убедитесь, что идентификатор клиента совпадает с настройками приложения в AD FS.
6. Выбор типа СУБД:
- Microsoft SQL Server или SQL Server Express;
- PostgreSQL или Postgres Pro;
- MySQL или MariaDB.
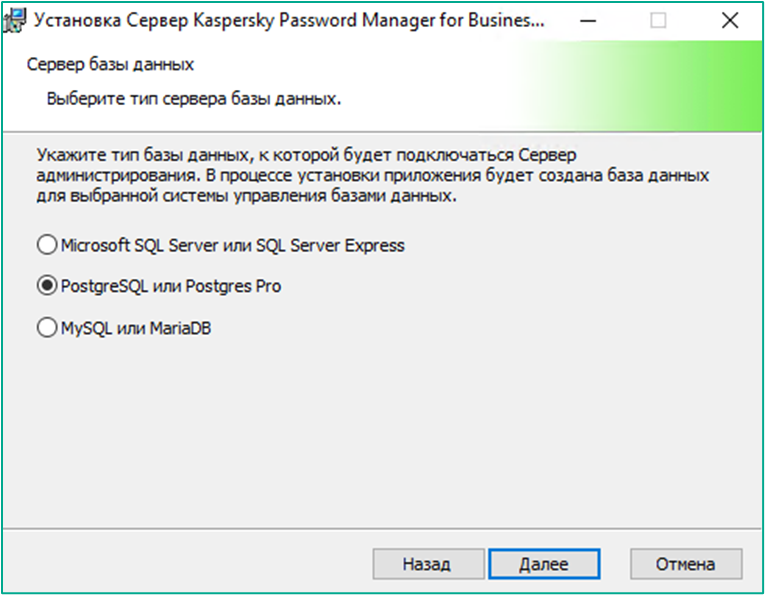
Подключение к PostgreSQL / Postgres Pro: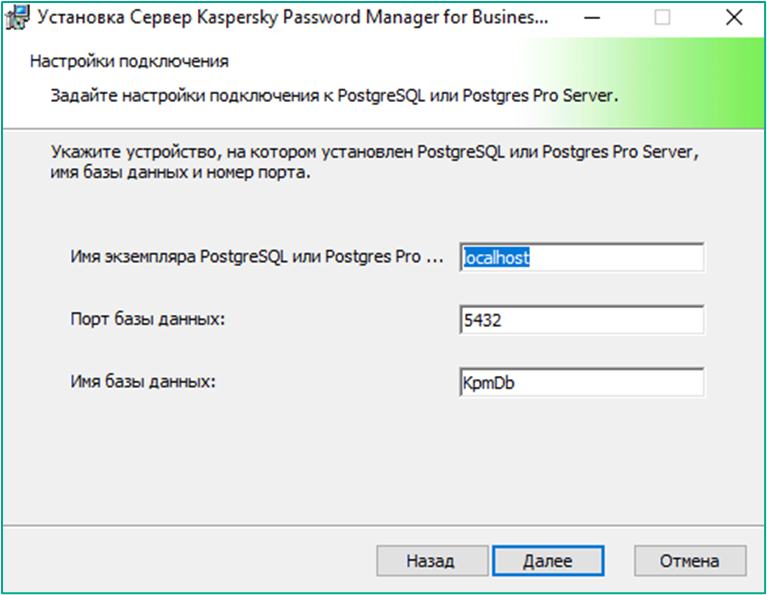
Пример подключения к Microsoft SQL Server/SQL Server Express и MySQL/MariaDB:
Пример подключения к Microsoft SQL Server / SQL Server Express: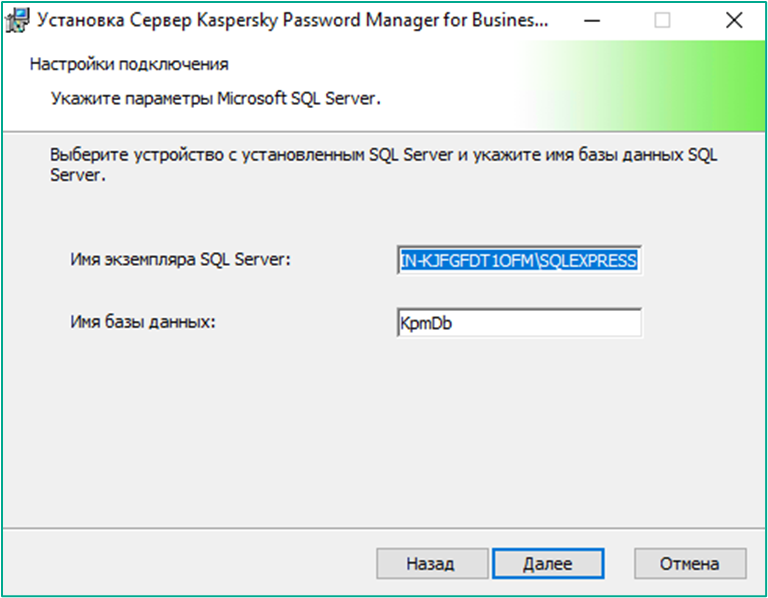
Пример подключения к MySQL / MariaDB: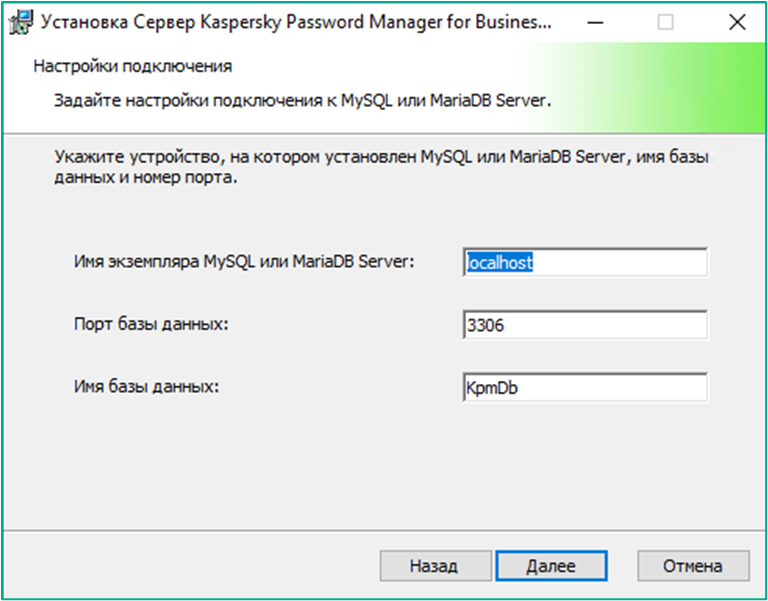
Важно: База с указанным именем создаётся мастером автоматически - вручную её создавать не нужно. На сервере СУБД должны существовать только сам экземпляр и учётная запись с правом создания баз. Одновременно создаётся сервисный пользователь KpmServiceUser с ограниченными правами, от имени которого службы KPM работают с базой после установки.
7. Параметры SMTP-сервера:
Укажите адрес электронной почты отправителя, SMTP-сервер, порт, использование SSL/TLS, тип аутентификации (Negotiate/Basic/Anonymous) и учётные данные для отправки писем с кодами подтверждения и уведомлениями.
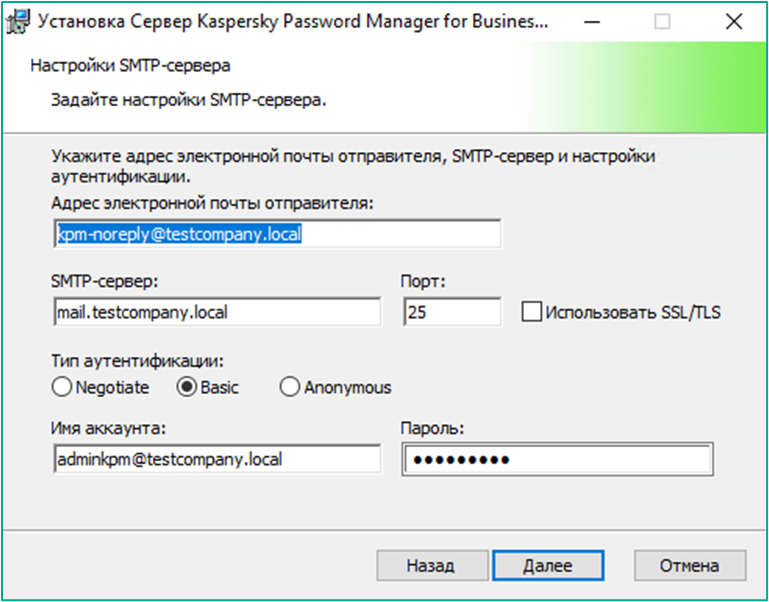
8. Настройки HTTPS-сервисов:
Укажите порт Web API сервера KPM (по умолчанию 3000), путь к TLS-сертификату сервера в формате PFX и пароль к закрытой части ключа: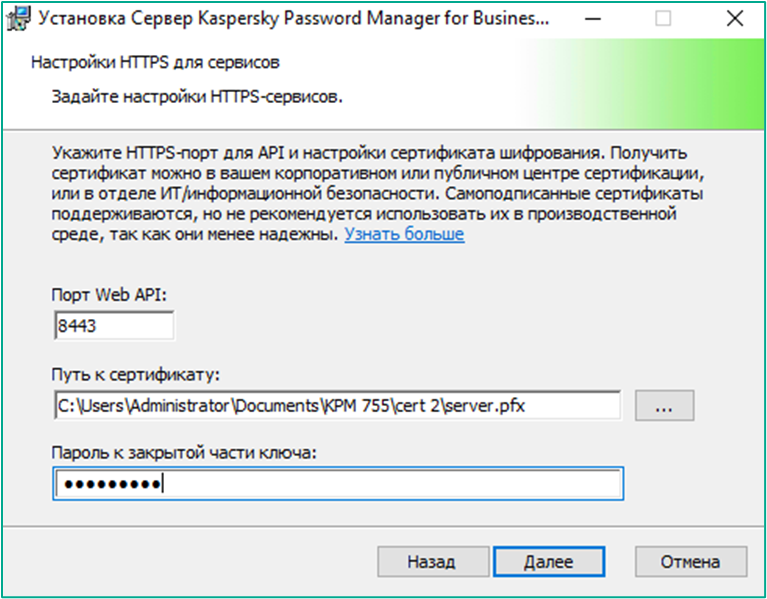
9. Указание сертификата аутентификации администратора на сервере KPM: путь к admin.cer (открытая часть, формат PEM/CER/DER):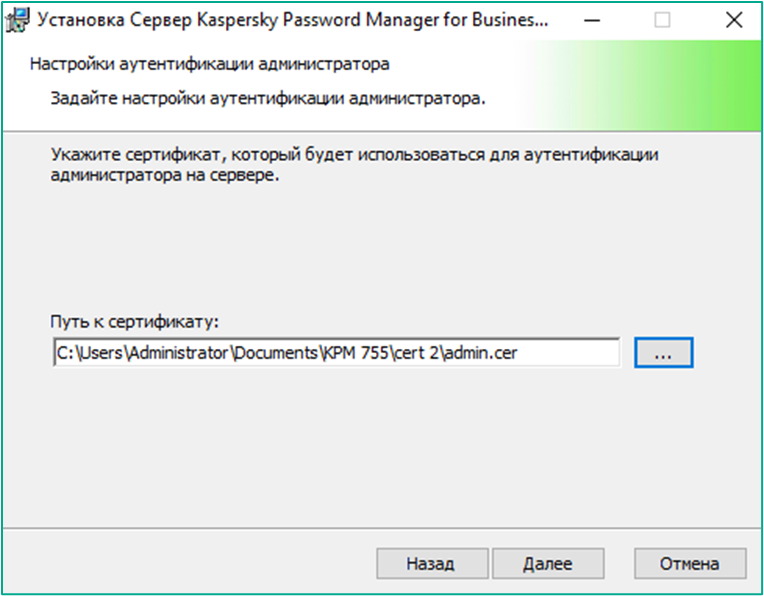
10. Задание пароля организации: можно ввести вручную или сгенерировать. Пароль используется в сценарии восстановления мастер-паролей пользователей и для подтверждения критичных действий: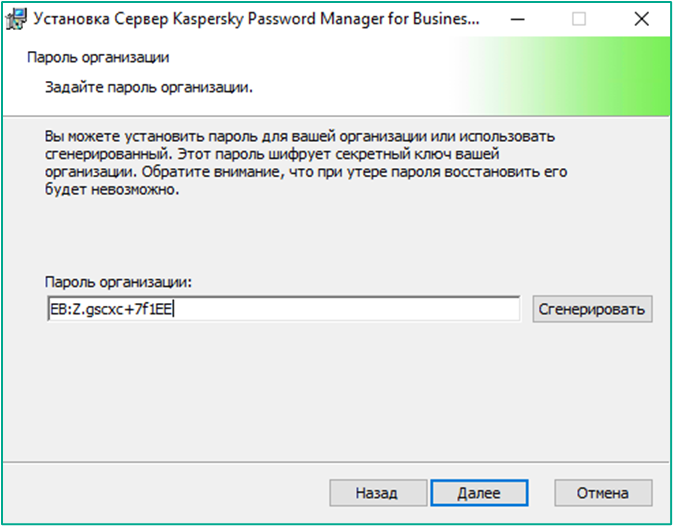
Важно: Минимальная длина пароля организации - 32 символа. После завершения установки получить его повторно в открытом виде невозможно - сохраните пароль в надёжном месте.
11. Проверьте параметры и нажмите Установить :
После установки в диспетчере служб появляются три службы сервера KPM:
- Web API сервера KPM - предоставляет публичные API для работы клиентов и веб-плагина.
- Агент задач сервера KPM (Job Agent) - выполняет фоновые асинхронные задачи, например отправку писем с кодами подтверждения.
- Служба лицензирования KPM - управляет лицензиями и их распределением между клиентами.
Не рекомендуется повторно запускать процедуру первоначальной настройки. Для обновления файлов конфигурации используйте команду kpmctl modify.
Часть 5. Подключение в KSC
5.1 Установка Агента администрирования
Агент администрирования устанавливается на сервер KPM и на клиентские рабочие станции для связи с Сервером администрирования KSC. Возможны два способа: удалённая установка через задачу KSC и локальная установка автономным пакетом.
Удаленная установка Агента администрирования
1. Перейдите во вкладку Инсталляционные пакеты в веб-интерфейсе KSC. Выберите Добавить: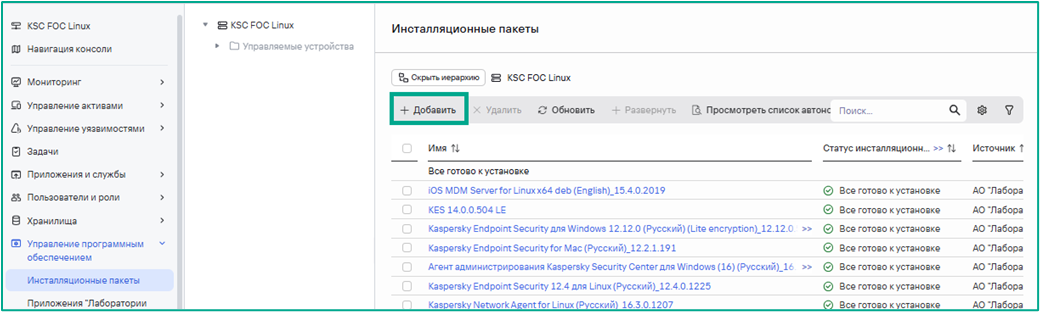
2. Выберите пункт Создать инсталляционный пакет для приложения Лаборатория касперского: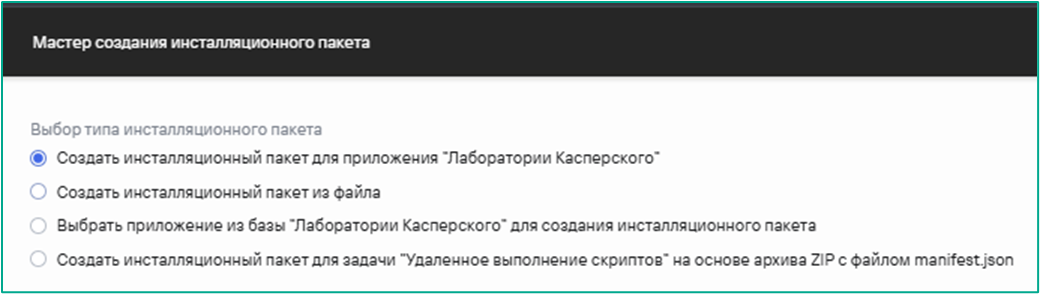
3. Найдите последнюю версию и требуемый язык приложения. Скачайте нужный дистрибутив: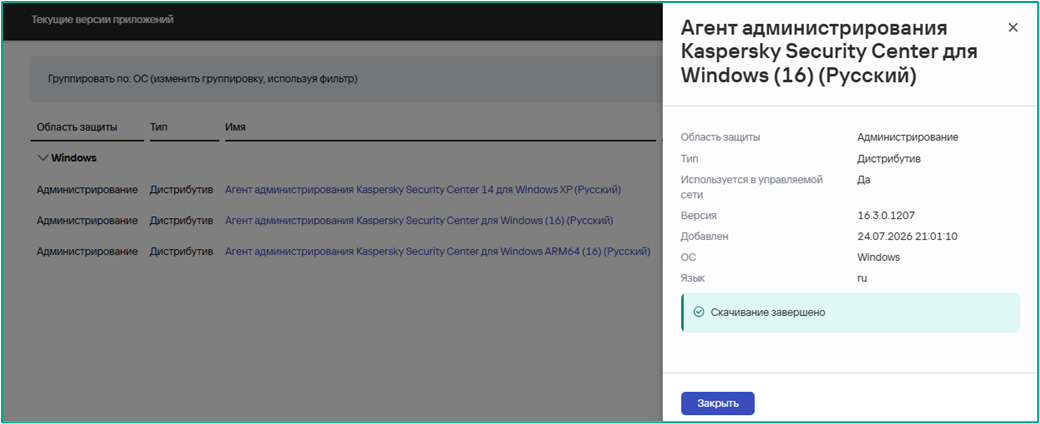
4. Перейдите обратно во вкладку Инсталляционные пакеты и найдите нужный дистрибутив. Выберите Развернуть: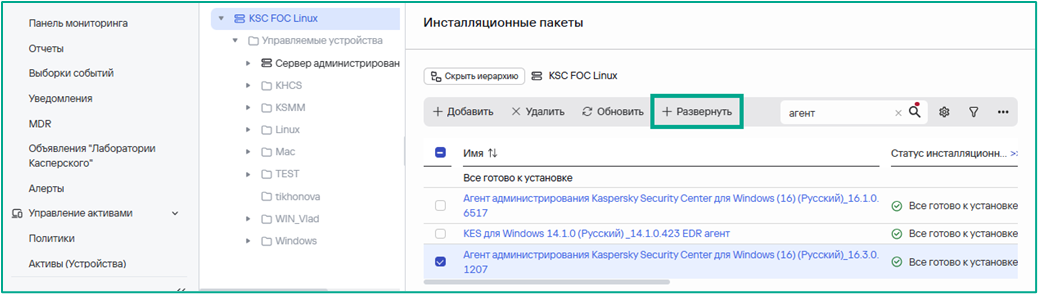
5. В Мастере развертывания защиты выбираем Метод - С использованием задачи удаленной установки. Далее выбираем целевой сервер KPM: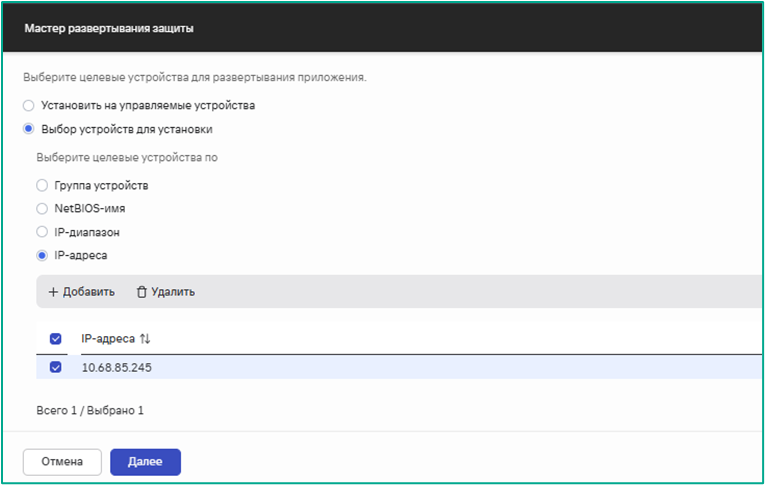
6. В параметрах выбираем установку Средствами операционной системы: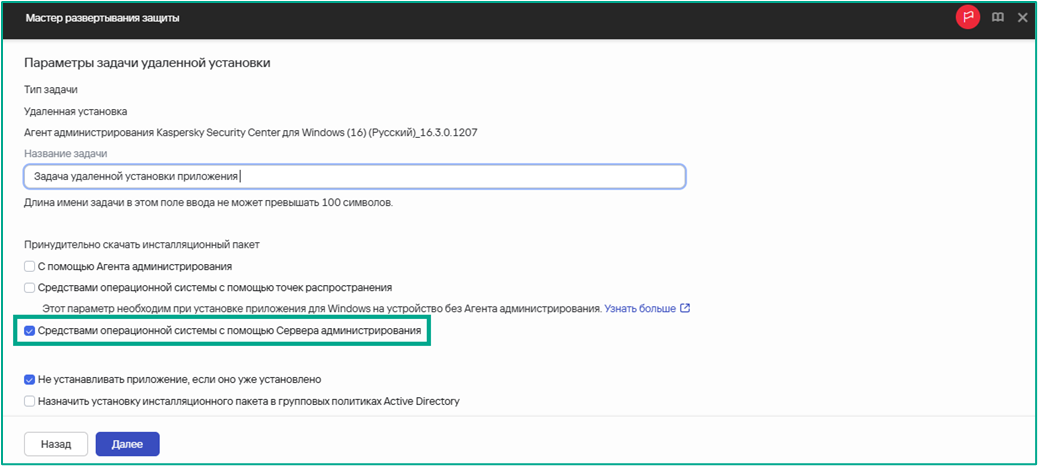
7. Далее идем по шагам Мастера развертывания защиты. Вводим учетную запись с правами на установку: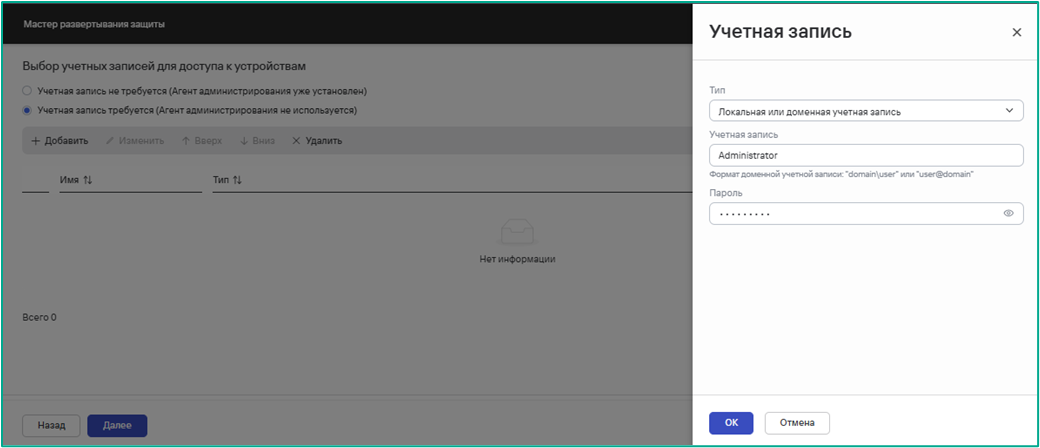 8. Запускаем задачу после завершения работы мастера.
5.2 Установка веб-плагина
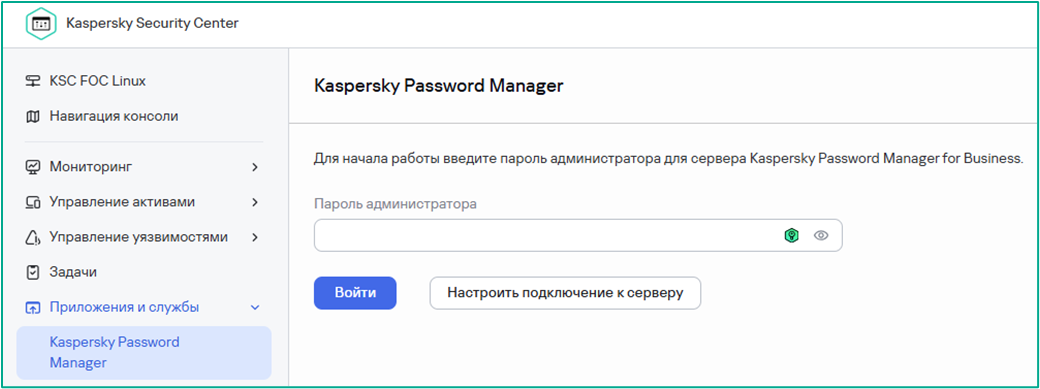
Веб-плагин необходимо установить в Kaspersky Security Center Web Console для управления приложением.
Чтобы вручную установить веб-плагин Kaspersky Password Manager for Business в Kaspersky Security Center Web Console, выполните следующие действия:
- Скачайте .zip файл веб-плагина с сайта "Лаборатории Касперского".
- Распакуйте файл .zip на компьютер, на котором установлена Kaspersky Security Center Web Console.
- Откройте Kaspersky Security Center Web Console.
- В главном меню перейдите в Параметры → Веб-плагины.
- Нажмите на кнопку Добавить из файла.
- Загрузите plugin.zip файл веб-плагина и signature.txt.
- Нажмите Добавить.
Веб-плагин добавляется из файла и отображается в списке управления веб-плагинами. В боковой панели появляется отдельный вкладка с управлением KPM.
5.3 Настройка веб-плагина
Мастер быстрой установки запускается сразу после установки веб-плагина Kaspersky Password Manager for Business, что позволяет быстро настроить:
- Подключение к серверу Kaspersky Password Manager for Business
- Параметры политики Kaspersky Password Manager for Business
- Создание инсталляционного пакета Kaspersky Password Manager for Business
Если мастер был закрыт раньше времени, к этим действиям можно вернуться из отдельной вкладки управления KPM.
Чтобы указать параметры подключения к серверу Kaspersky Password Manager for Business:
1. Укажите полное доменное имя (FQDN) или IP-адрес устройства, на котором размещен сервер Kaspersky Password Manager for Business и которое доступно в сети, например: https://kpm-server.example.com или https://192.168.1.100.
2. Укажите номер порта сервера, указанный при настройке HTTPS. Номер порта должен быть в диапазоне от 0 до 65535. (Значение по умолчанию – 3000).
3. Загрузите открытый сертификат сервера (PEM/CER/DER).
Пример
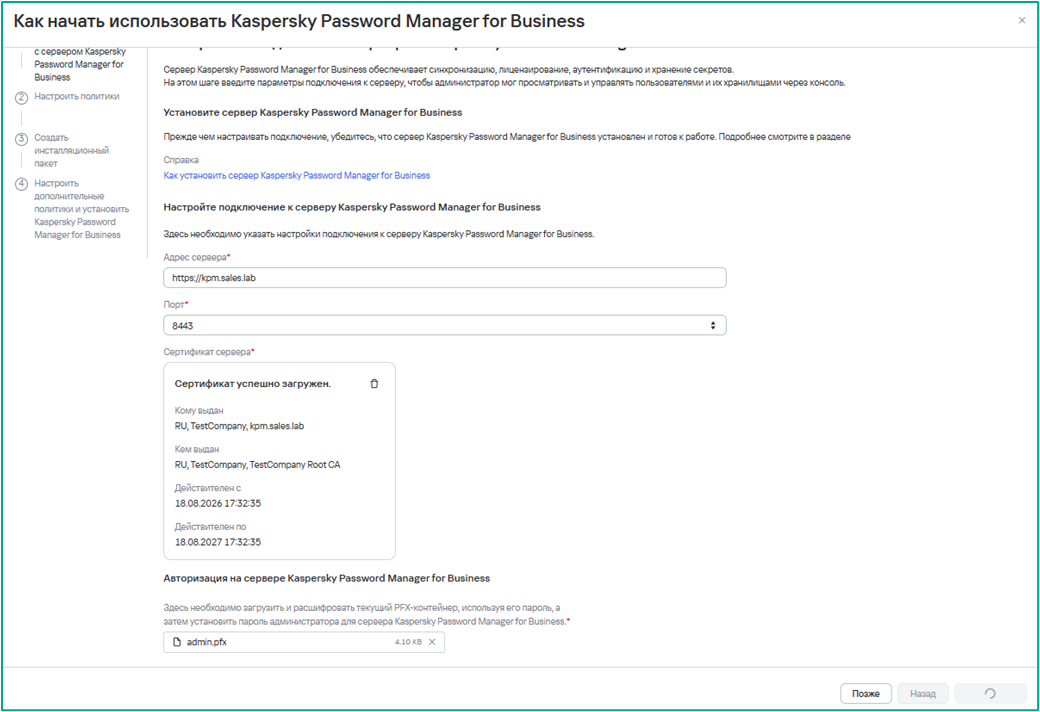
4. Загрузите сертификат аутентификации администратора в формате PFX и пароль для контейнера PFX.
5. Установите пароль администратора, который будет использоваться для аутентификации на сервере Kaspersky Password Manager for Business и доступа к веб-странице администрирования плагина Kaspersky Password Manager for Business.
6. Нажмите Продолжить.
5.4 Настройка политики KPM
На втором шаге мастера настраивается политика для клиентов KPM: правила восстановления мастер-пароля, требования к сложности паролей и дополнительные параметры безопасности.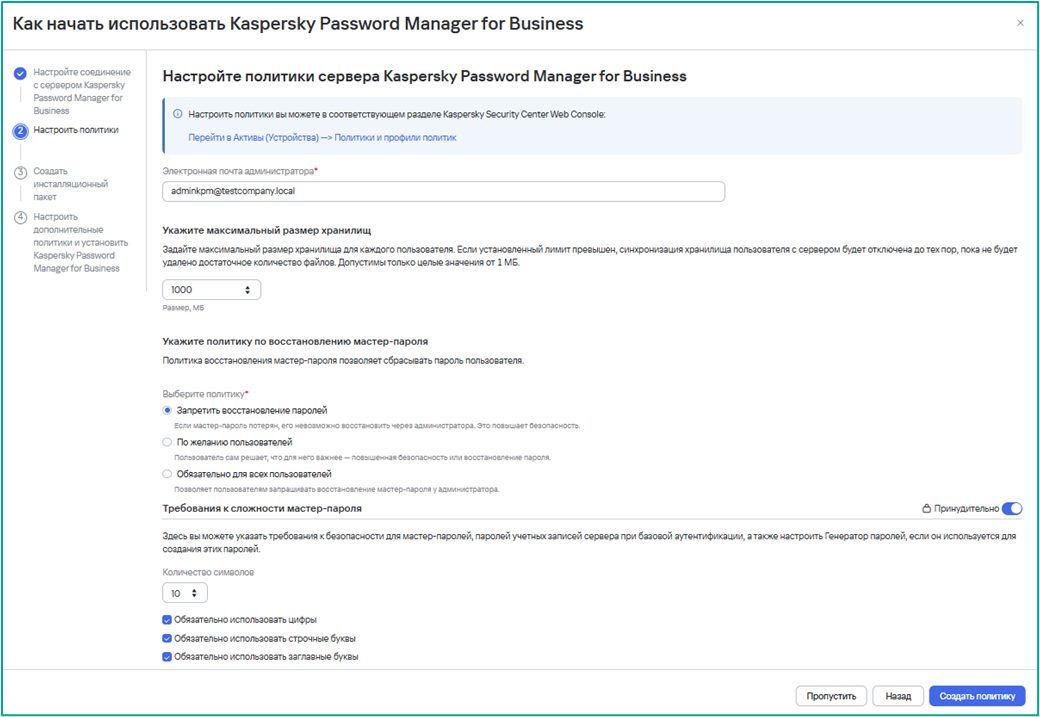
5.5 Установка клиентского приложения KPM
Удаленная установка клиентского приложения
1. Скачайте клиентское приложение с сайта "Лаборатории Касперского".
2. Перейдите во вкладку Инсталляционные пакеты в веб-интерфейсе KSC. Выберите Добавить:
3. Выберите пункт Создать инсталляционный пакет из файла: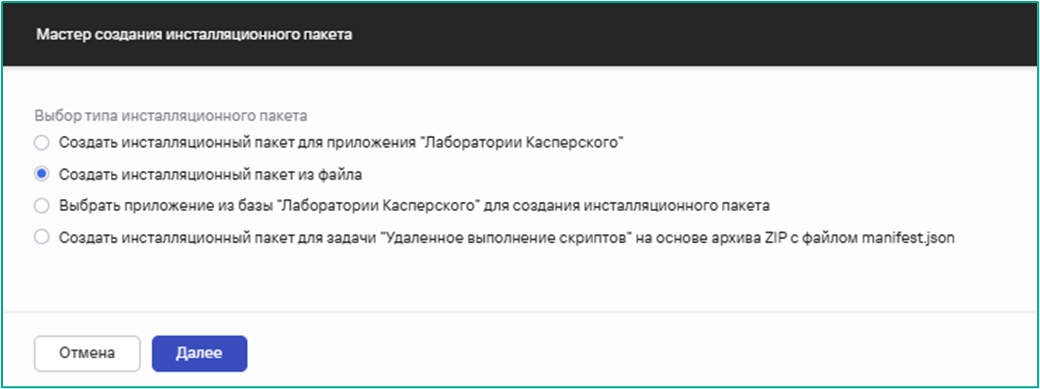
4. Подгружаем ранее скачанный архив с клиентом: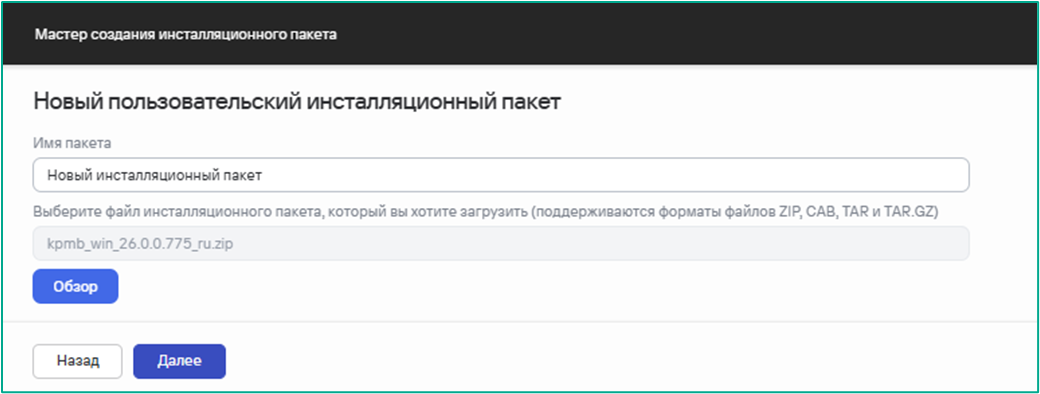
5. После того, как Мастер создаст пакет, перейдите обратно во вкладку Инсталляционные пакеты и найдите нужный дистрибутив. Выберите Развернуть: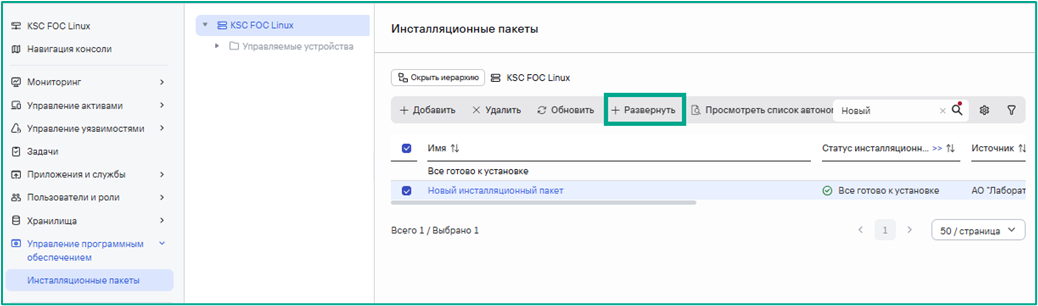
6. В Мастере развертывания защиты выбираем Метод - С использованием задачи удаленной установки. Выбираем нужную версию агента администрирования: Агент администрирования Kaspersky Security Center для Windows. Если в списке нет нужной версии, то добавляем ее через выбор Добавить.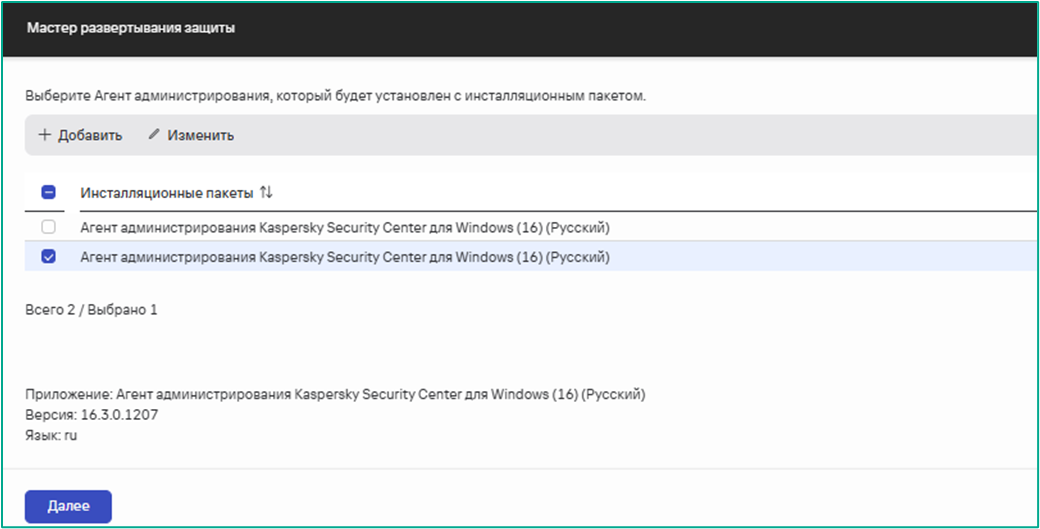
7. Далее выбираем целевое устройство или выборку устройств: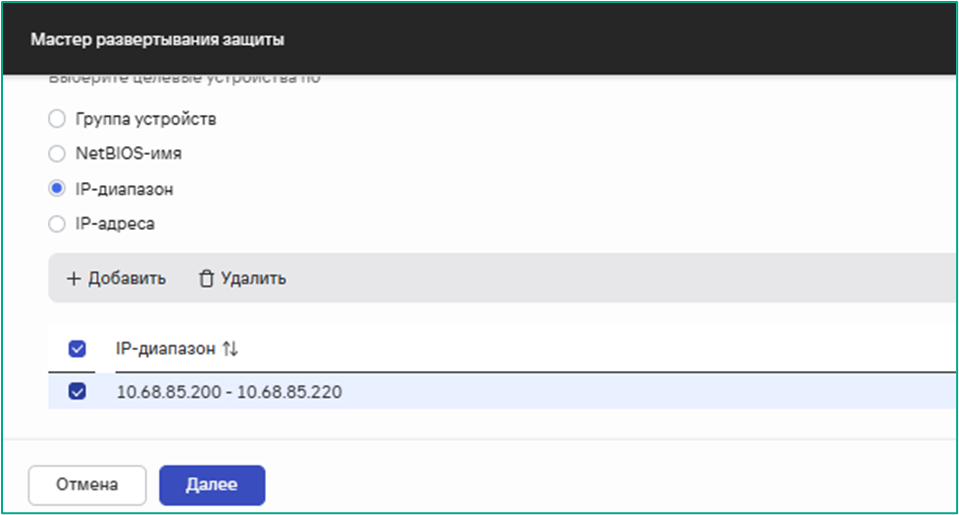
8. В параметрах выбираем установку Средствами операционной системы, если агент администрирования ранее не был установлен: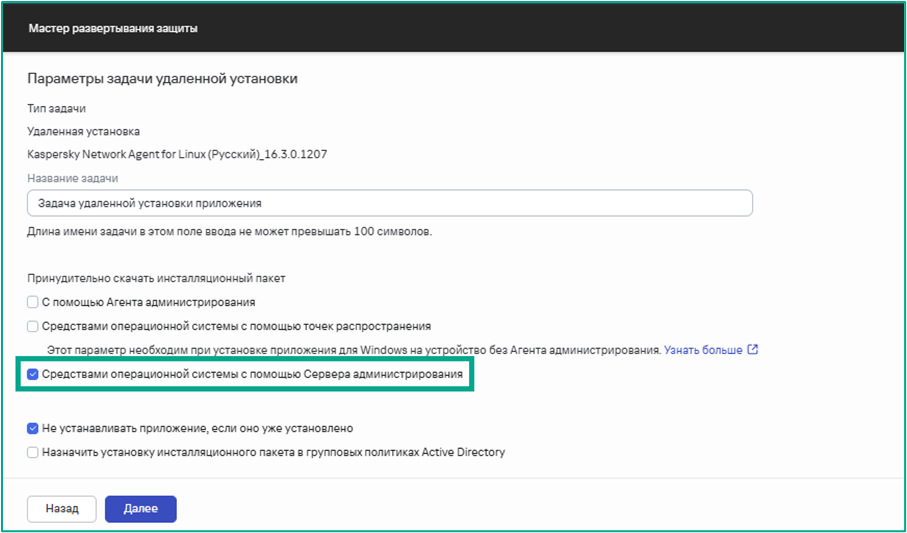
9. Далее идем по шагам Мастера развертывания защиты. Вводим учетную запись с правами на установку: 10. Запустить задачу после завершения работы мастера.
Часть 6. Добавление лицензии
Чтобы добавить лицензионный ключ или код активации в хранилище Сервера администрирования:
- Откройте Kaspersky Security Center Web Console.
- В главном меню перейдите в Операции → Лицензирование → Лицензии "Лаборатории Касперского".
- Нажмите на кнопку Добавить.
- Выберите, что вы хотите добавить:
- Добавить файл ключа
Нажмите на Выберите файл ключа и перейдите к файлу .key, который вы хотите добавить.
- Ввести код активации
Укажите код активации в текстовом поле и нажмите на кнопку Отправить.
- Добавить файл ключа
- Выберите Автоматически распространять лицензионный ключ на управляемые устройства:

- Нажмите на кнопку Закрыть.
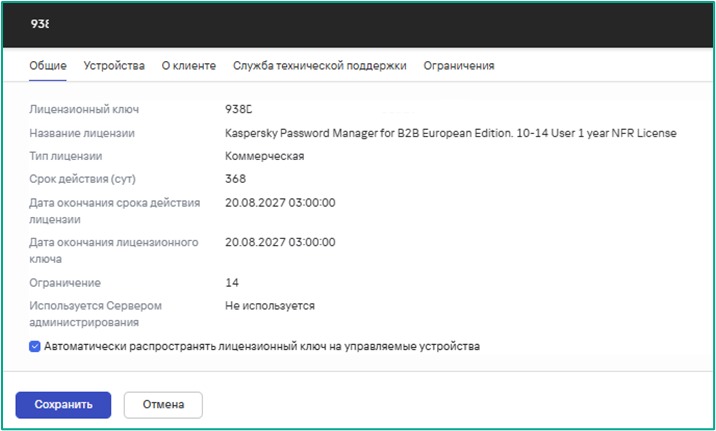
Лицензионный ключ добавлен в хранилище Сервера администрирования и автоматически распространяется на все совместимые устройства.
Базовая настройка сервера Kaspersky Password Manager for Business завершена. На данном этапе выполнено: установка и настройка сервера KPM, настройка веб-плагина в KSC, настройка политики и развёртывание клиентского приложения на рабочие станции.
Установка Kaspersky Password Manager for Business B26.0 на Linux
Инструкция составлена на основе официальной документации и опыта эксплуатации.
Дата исправления: 01.09.2026
Часть 1. Аппаратные и программные требования
Для корректной работы Kaspersky Password Manager for Business сервер должен соответствовать следующим требованиям:
Для сервера KPM:
| Параметр | Значение |
|---|---|
| CPU | 4 ядра, 2.5 ГГц или выше |
| RAM | 6 ГБ или более |
| Диск | Свободное место 10 ГБ или больше + свободное место для копий хранилищ пользователей* |
| ОС | Debian 11/12, Ubuntu 22.04/24.04 LTS, Astra Linux SE 1.8.3.8 / 7.6 (x64) |
| СУБД | MySQL 8.0, MariaDB 10.6/10.11, PostgreSQL 14.х/15.х, Postgres Pro 14.х/15.х, Platform V Pangolin 5.4.0/6.1.0, Jatoba 4. |
Важно: Свободное место на диске рассчитывается по формуле N × S, где N - количество планируемых пользователей, S - объём памяти, выделенный на одно хранилище. Полученное значение суммируется с минимальным значением в таблице.
Отдельно или на этом же сервере должен быть развернут KSC для установки плагина в веб интерфейс для управления KPM4B.
Kaspersky Password Manager for Business поддерживает работу со следующими версиями Kaspersky Security Center:
- Kaspersky Security Center Windows 15.1 Update 2 или выше; (Подробнее про требования)
- Kaspersky Security Center Linux 15.1 Update 2 или выше. (Подробнее про требования)
Важно: Если KSC устанавливается на отдельный сервер, то на сервер KPM необходимо установить Агент администрирования KSC.
Часть 2. Сетевые требования и используемые порты
Порты, используемые Kaspersky Password Manager for Business
|
Номер порта |
Имя процесса |
Имя службы |
Протокол |
Тип соединения |
Описание |
|
3000 |
dotnet.exe KL.Kpm.B2B.ServerApp.dll |
Kaspersky Password Manager for Business Web API |
TCP (HTTPS) |
Входящее |
Прием запросов от клиента Kaspersky Password Manager for Business (Synchronization API) и Kaspersky Password Manager for Business веб-плагина (Management API). |
|
1433 |
dotnet.exe KL.Kpm.B2B.ServerApp.dll |
Kaspersky Password Manager for Business Web API |
TCP |
Исходящее |
Взаимодействие с базой данных SQL Server. |
|
3306 |
dotnet.exe KL.Kpm.B2B.ServerApp.dll |
Kaspersky Password Manager for Business Web API |
TCP |
Исходящее |
Взаимодействие с базой данных MySQL или MariaDB. |
|
5432 |
dotnet.exe KL.Kpm.B2B.ServerApp.dll |
Kaspersky Password Manager for Business Web API |
TCP |
Исходящее |
Взаимодействие с базой данных PostgreSQL, Jatoba или Pangolin. |
|
389 |
dotnet.exe KL.Kpm.B2B.ServerApp.dll |
Kaspersky Password Manager for Business Web API |
TCP (LDAP) |
Исходящее |
Взаимодействие с сервером LDAP (соединение без TLS). |
|
636 |
dotnet.exe KL.Kpm.B2B.ServerApp.dll |
Kaspersky Password Manager for Business Web API |
TCP (LDAPS) |
Исходящее |
Взаимодействие с сервером LDAP (соединение с TLS). |
|
80 |
dotnet.exe KL.Kpm.B2B.ServerApp.dll |
Kaspersky Password Manager for Business Web API |
TCP (HTTPS) |
Исходящее |
Взаимодействие с сервером Oauth2 (SSO). |
|
88 |
dotnet.exe KL.Kpm.B2B.ServerApp.dll |
Kaspersky Password Manager for Business Web API |
TCP/UCP |
Исходящее |
Kerberos аутентификация. |
|
5055 |
dotnet.exe KL.Kpm.B2B.JobAgent.dll |
Kaspersky Password Manager for Business Job Agent |
TCP (HTTP) |
Входящее |
Прием запросов на Healt-Check эндпоинт. |
|
1433 |
dotnet.exe KL.Kpm.B2B.JobAgent.dll |
Kaspersky Password Manager for Business Job Agent |
TCP |
Исходящее |
Взаимодействие с базой данных SQL Server. |
|
3306 |
dotnet.exe KL.Kpm.B2B.JobAgent.dll |
Kaspersky Password Manager for Business Job Agent |
TCP |
Исходящее |
Взаимодействие с базой данных MySQL или MariaDB. |
|
5432 |
dotnet.exe KL.Kpm.B2B.JobAgent.dll |
Kaspersky Password Manager for Business Job Agent |
TCP |
Исходящее |
Взаимодействие с базой данных PostgreSQL, Jatoba или Pangolin. |
|
389 |
dotnet.exe KL.Kpm.B2B.JobAgent.dll |
Kaspersky Password Manager for Business Job Agent |
TCP (LDAP) |
Исходящее |
Взаимодействие с сервером LDAP (соединение без TLS). |
|
636 |
dotnet.exe KL.Kpm.B2B.JobAgent.dll |
Kaspersky Password Manager for Business Job Agent |
TCP (LDAPS) |
Исходящее |
Взаимодействие с сервером LDAP (соединение с TLS). |
|
25 |
dotnet.exe KL.Kpm.B2B.JobAgent.dll |
Kaspersky Password Manager for Business Job Agent |
TCP (SMTP) |
Исходящее |
Взаимодействие с сервером SMTP (соединение без TLS). |
|
587 |
dotnet.exe KL.Kpm.B2B.JobAgent.dll |
Kaspersky Password Manager for Business Job Agent |
TCP (SMTPS) |
Исходящее |
Взаимодействие с сервером SMTP (соединение с TLS). |
|
88 |
dotnet.exe KL.Kpm.B2B.JobAgent.dll |
Kaspersky Password Manager for Business Job Agent |
TCP/UCP |
Исходящее |
Kerberos аутентификация. |
|
48093 |
dotnet.exe KL.Kpm.B2B.JobAgent.dll |
Kaspersky Password Manager for Business Job Agent |
TCP (HTTP/gRPC) |
Исходящее (localhost) |
Прием запросов от Kaspersky Password Manager for Business Job Agent (только для Windows). |
|
48093 |
kpm_licensing.exe |
Служба лицензирования Kaspersky Password Manager for Business |
TCP (HTTP/gRPC) |
Исходящее (localhost) |
Взаимодействие со службой лицензирования Kaspersky Password Manager for Business (только Windows). |
Часть 3. Предварительная подготовка
3.1 Подготовка базы данных
PostgreSQL 15
Установка:
apt update
apt install postgresql -y
systemctl enable --now postgresqlПодключиться к PostgreSQL и задать пароль суперпользователя:
sudo -u postgres psql
ALTER USER postgres WITH PASSWORD 'ПАРОЛЬ';При установке KPM автоматически создаст базу KpmDb и сервисного пользователя KpmServiceUser с ограниченными правами.
3.2 Подготовка SMTP сервера
SMTP-сервер используется для отправки уведомлений и кодов подтверждения пользователям. Рекомендуется использовать отдельную сервисную учётную запись с минимальными правами:
- аутентификация на SMTP-сервере;
- отправка электронных сообщений.
Для подключения потребуются: FQDN SMTP-сервера, порт и учётные данные (если используется аутентификация). Если почтовый трафик шифруется по SSL/TLS, сертификат удостоверяющего центра, которым подписан сертификат SMTP-сервера, должен быть в списке доверенных на сервере KPM.
3.3 Подготовка сертификатов сервера и администратора
Для работы KPM требуются два набора сертификатов:
Серверный сертификат (PFX) - зашифрованный контейнер с сертификатом и закрытым ключом (serverAuth). Используется для защищённого соединения между сервером KPM, клиентскими приложениями и KSC.
Сертификат аутентификации администратора (PFX) - зашифрованный контейнер с сертификатом и закрытым ключом (clientAuth). Используется для аутентификации администратора.
Требования:
- Алгоритмы ключа: RSA / ECDSA / DSA
- Хеш: SHA-256 или SHA-384
- Обязательные поля: DN, DNS или SPN, KU, EKU, SAN
- KU:
KeyEncipherment+DigitalSignature - EKU сервера:
1.3.6.1.5.5.7.3.1(serverAuth) - EKU администратора:
1.3.6.1.5.5.7.3.2(clientAuth) - Рекомендуется включать в EKU обе аутентификации (server + client)
- SAN обязательно содержит FQDN и/или IP хоста KPM
- При использовании Kerberos адрес в клиенте должен совпадать с SPN
Пример
#Корневой CA
openssl genrsa -out ca.key 4096
openssl req -x509 -new -nodes -key ca.key -sha256 -days 3650 \
-out ca.crt -subj "/C=RU/O=НАЗВАНИЕ_КОМПАНИИ/CN=НАЗВАНИЕ_КОМПАНИИ Root CA"
#Серверный сертификат
openssl req -new -nodes -newkey rsa:2048 \
-keyout server.key -out server.csr \
-subj "/C=RU/O=НАЗВАНИЕ_КОМПАНИИ/CN=DNS_ИМЯ_СЕРВЕРА"
openssl x509 -req -in server.csr -CA ca.crt -CAkey ca.key -CAcreateserial \
-out server.cer -days 365 -sha256 \
-extfile <(echo "keyUsage=digitalSignature,keyEncipherment
extendedKeyUsage=serverAuth,clientAuth
subjectAltName=DNS:DNS_ИМЯ_СЕРВЕРА,IP:IP_АДРЕС_СЕРВЕРА")
openssl pkcs12 -export -legacy \
-in server.cer -inkey server.key -certfile ca.crt \
-out server.pfx -passout pass:ПАРОЛЬ
#Сертификат аутентификации администратора
openssl req -new -nodes -newkey rsa:2048 \
-keyout admin.key -out admin.csr \
-subj "/C=RU/O=НАЗВАНИЕ_КОМПАНИИ/CN=kpm-admin"
openssl x509 -req -in admin.csr -CA ca.crt -CAkey ca.key -CAcreateserial \
-out admin.cer -days 365 -sha256 \
-extfile <(echo "keyUsage=digitalSignature,keyEncipherment
extendedKeyUsage=clientAuth,serverAuth
subjectAltName=DNS:DNS_ИМЯ_СЕРВЕРА,IP:IP_АДРЕС_СЕРВЕРА")
openssl pkcs12 -export -legacy \
-in admin.cer -inkey admin.key -certfile ca.crt \
-out admin.pfx -passout pass:ПАРОЛЬ3.4 Подготовка локальной сервисной учетной записи
Для запуска служб KPM необходимо создать непривилегированного пользователя и группу безопасности:
adduser kpm
groupadd kpmadmins
gpasswd -a kpm kpmadmins
usermod -g kpmadmins kpmИмя пользователя и группы указываются при настройке kpmctl postinstall. Службы KPM (kpm-api, kpm-worker, kpm-licensing) будут запускаться от имени этой учётной записи.
Часть 4. Установка
1. Скачайте установочный файл с сайта "Лаборатории Касперского".
2. Выберите файл, соответствующий дистрибутиву Linux, установленному на вашем устройстве: Debian x64 | Server.
3. Перенесите скачанный файл на сервер KPM.
4. Перейдите в папку с файлом.
Для установки сервера Kaspersky Password Manager for Business необходимо выполнить команды, приведенные в инструкциях ниже, под учетной записью пользователя с правами root.
5. Запустите установку сервера Kaspersky Password Manager for Business:
apt install kpmserver_<version number>-<build_version>_amd64.deb
ИЛИ
dpkg -i kpmserver_<version number>-<build_version>_amd64.deb6. Запустите настройки сервера Kaspersky Password Manager for Business в интерактивном режиме:
sudo /opt/kaspersky/kpmserver/kpmctl/kpmctl postinstallСкрипт последовательно запрашивает значения необходимых параметров для настройки сервера Kaspersky Password Manager for Business, проверяет каждый ввод и генерирует итоговый файл appsettings.json.
Мастер интерактивной настройки проведет вас через следующие этапы конфигурации:
- Принятие Лицензионного соглашения.
- Принятие Политики конфиденциальности.
- Настройка использования параметров из ранее сохраненной резервной копии, если она доступна.
- Указание пути для сохранения резервной копии.
- Указание пароля резервной копии.
- Настройка службы лицензирования.
- Указание группы безопасности для служб сервера Kaspersky Password Manager for Business.
- Указание имени аккаунта службы.
- Выбор способа аутентификации (Domain, Basic, или OAuth).
- Если выбрана аутентификация c помощью SSO:
- Указание URL центра авторизации (Authority).
- Указание идентификатора клиента (Audience).
- Если выбрана доменная аутентификация:
- Указание домена LDAP.
- Указание сервера LDAP.
- Включение или отключение SSL для соединения с LDAP.
- Указание порта LDAP-сервера.
- Указание типа аутентификации LDAP. Для базовой аутентификации укажите имя пользователя и пароль LDAP.
- Если выбрана аутентификация c помощью SSO:
- Если доменная аутентификация отключена, включите или отключите
LDAP User Status Check. Если проверка статуса включена, перейдите к шагу 7. - Выбор типа базы данных.
- Настройка подключения к базе данных:
- Указание типа базы данных.
- Указание адреса базы данных.
- Указание номера порта базы данных.
- Указание имени базы данных.
- Указание логина базы данных.
- Указание пароля базы данных.
- Указание адреса электронной почты отправителя SMTP.
- Указание адреса сервера SMTP.
- Включение или отключение SSL для SMTP-соединения.
- Указание порта SMTP-сервера.
- Указание типа аутентификации SMTP.
- Указание имени пользователя SMTP.
- Указание пароля пользователя SMTP.
- Указание порта сервера Kaspersky Password Manager for Business.
- Указание PFX-контейнера для сервера Kaspersky Password Manager for Business.
- Указание пароля для PFX-контейнера.
- Указание сертификата сервера Kaspersky Password Manager for Business.
- Указание пароля организации.
- Подтверждение пароля организации.
Не рекомендуется повторно запускать процедуру первоначальной настройки. Для обновления файлов конфигурации используйте команду kpmctl modify.
Часть 5. Подключение в KSC
5.1 Установка Агента администрирования
Для управления устройствами организации требуется установить на сервер KPM и на клиентские устройства Агент администрирования. Вы можете установить Агент администрирования удаленно, в интерактивном режиме или в тихом режиме.
Удаленная установка Агента администрирования
1. Перейдите во вкладку Инсталляционные пакеты в веб-интерфейсе KSC. Выберите Добавить:
2. Выберите пункт Создать инсталляционный пакет для приложения Лаборатория касперского:
3. Найдите последнюю версию и требуемый язык приложения. Скачайте нужный дистрибутив: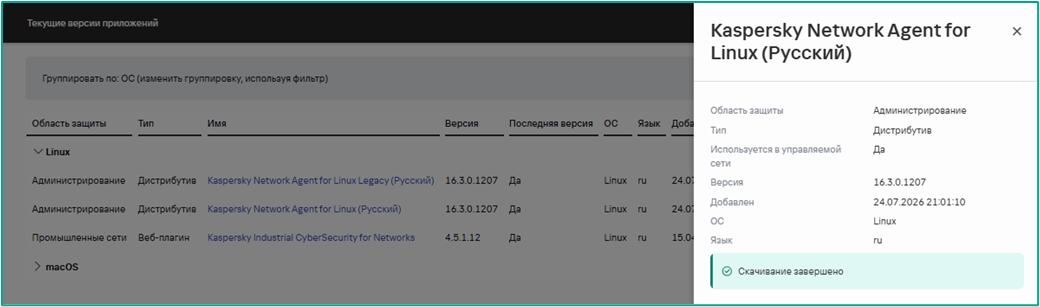
4. Перейдите обратно во вкладку Инсталляционные пакеты и найдите нужный дистрибутив. Выберите Развернуть: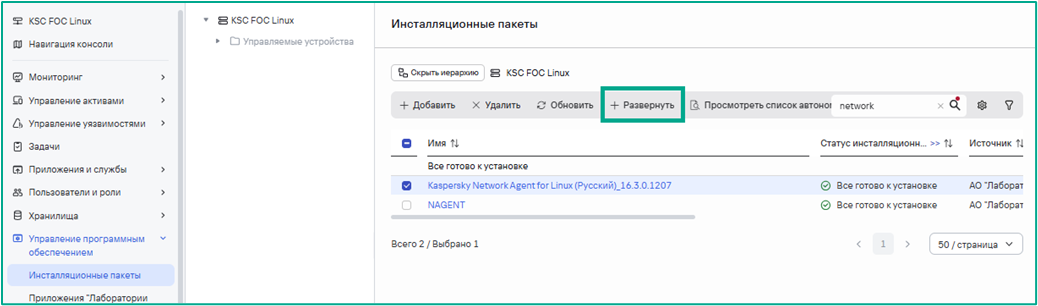
5. В Мастере развертывания защиты выбираем Метод - С использованием задачи удаленной установки. Далее выбираем целевой сервер KPM:
6. В параметрах выбираем установку Средствами операционной системы:
7. Далее идем по шагам Мастера развертывания защиты. Вводим учетную запись с правами на установку:8. Запускаем задачу после завершения работы мастера.
5.2 Установка веб-плагина
Веб-плагин необходимо установить в Kaspersky Security Center Web Console для управления приложением.
Чтобы вручную установить веб-плагин Kaspersky Password Manager for Business в Kaspersky Security Center Web Console, выполните следующие действия:
- Скачайте .zip файл веб-плагина с сайта "Лаборатории Касперского".
- Распакуйте файл .zip на компьютер, на котором установлена Kaspersky Security Center Web Console.
- Откройте Kaspersky Security Center Web Console.
- В главном меню перейдите в Параметры → Веб-плагины.
- Нажмите на кнопку Добавить из файла.
- Загрузите plugin.zip файл веб-плагина и signature.txt.
- Нажмите Добавить.
Веб-плагин добавляется из файла и отображается в списке управления веб-плагинами. В боковой панели появляется отдельный вкладка с управлением KPM.
5.3 Настройка веб-плагина
Мастер быстрой установки запускается сразу после установки веб-плагина Kaspersky Password Manager for Business, что позволяет быстро настроить:
- Подключение к серверу Kaspersky Password Manager for Business
- Параметры политики Kaspersky Password Manager for Business
- Создание инсталляционного пакета Kaspersky Password Manager for Business
Если мастер был закрыт раньше времени, к этим действиям можно вернуться из отдельной вкладки управления KPM.
Чтобы указать параметры подключения к серверу Kaspersky Password Manager for Business:
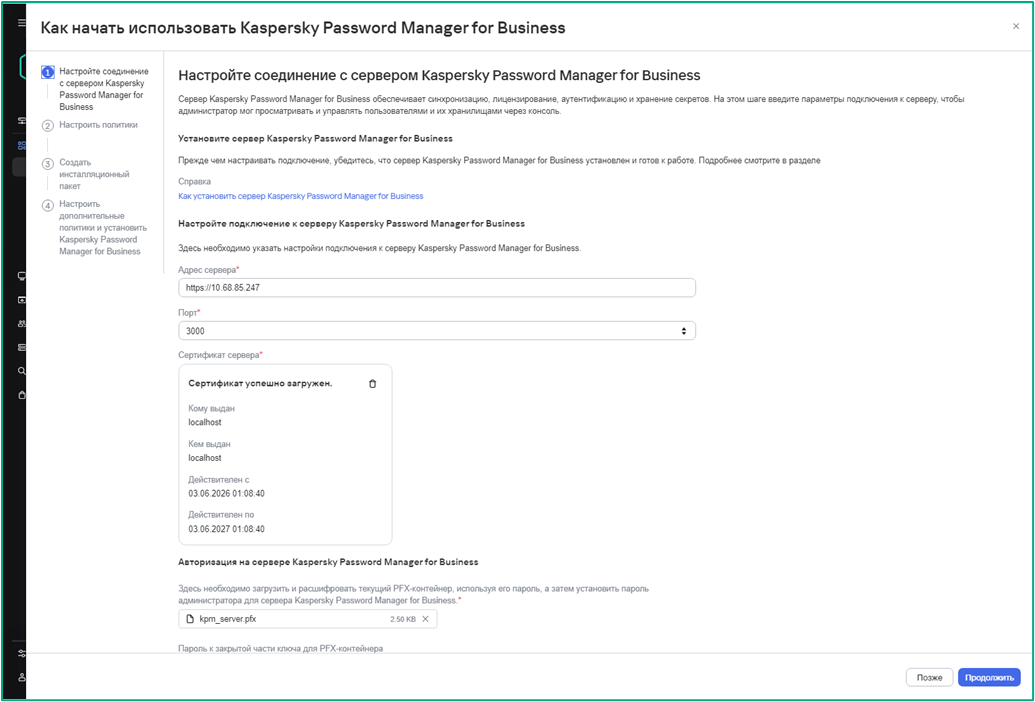
1. Укажите полное доменное имя (FQDN) или IP-адрес устройства, на котором размещен сервер Kaspersky Password Manager for Business и которое доступно в сети, например: https://kpm-server.example.com или https://192.168.1.100.
2. Укажите номер порта сервера, указанный при настройке HTTPS. Номер порта должен быть в диапазоне от 0 до 65535. (Значение по умолчанию – 3000).
3. Загрузите открытый сертификат сервера (PEM/CER/DER).
Пример
4. Загрузите сертификат аутентификации администратора в формате PFX и пароль для контейнера PFX.
Пример
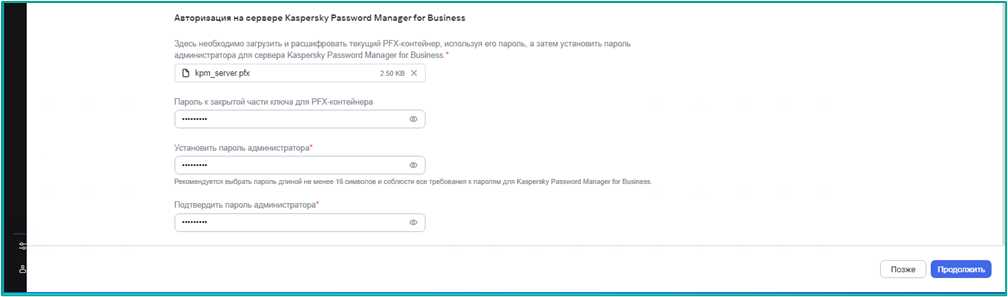
5. Установите пароль администратора, который будет использоваться для аутентификации на сервере Kaspersky Password Manager for Business и доступа к веб-странице администрирования плагина Kaspersky Password Manager for Business.
6. Нажмите Продолжить.
5.4 Настройка политики KPM
На втором шаге мастера настраивается политика для клиентов KPM: правила восстановления мастер-пароля, требования к сложности паролей и дополнительные параметры безопасности.
5.5 Установка клиентского приложения KPM
Удаленная установка клиентского приложения
1. Скачайте клиентское приложение с сайта "Лаборатории Касперского".
2. Перейдите во вкладку Инсталляционные пакеты в веб-интерфейсе KSC. Выберите Добавить:
3. Выберите пункт Создать инсталляционный пакет из файла:
4. Подгружаем ранее скачанный архив с клиентом:
5. После того, как Мастер создаст пакет, перейдите обратно во вкладку Инсталляционные пакеты и найдите нужный дистрибутив. Выберите Развернуть:
6. В Мастере развертывания защиты выбираем Метод - С использованием задачи удаленной установки. Выбираем нужную версию агента администрирования: Агент администрирования Kaspersky Security Center для Windows. Если в списке нет нужной версии, то добавляем ее через выбор Добавить.
7. Далее выбираем целевое устройство или выборку устройств:
8. В параметрах выбираем установку Средствами операционной системы, если агент администрирования ранее не был установлен:
9. Далее идем по шагам Мастера развертывания защиты. Вводим учетную запись с правами на установку:10. Запустить задачу после завершения работы мастера.
Часть 6. Добавление лицензии
Чтобы добавить лицензионный ключ или код активации в хранилище Сервера администрирования:
- Откройте Kaspersky Security Center Web Console.
- В главном меню перейдите в Операции → Лицензирование → Лицензии "Лаборатории Касперского".
- Нажмите на кнопку Добавить.
- Выберите, что вы хотите добавить:
- Добавить файл ключа
Нажмите на Выберите файл ключа и перейдите к файлу .key, который вы хотите добавить.
- Ввести код активации
Укажите код активации в текстовом поле и нажмите на кнопку Отправить.
- Добавить файл ключа
- Выберите Автоматически распространять лицензионный ключ на управляемые устройства:
- Нажмите на кнопку Закрыть.
Лицензионный ключ добавлен в хранилище Сервера администрирования и автоматически распространяется на все совместимые устройства.
Базовая настройка сервера Kaspersky Password Manager for Business завершена. На данном этапе выполнено: установка и настройка сервера KPM, настройка веб-плагина в KSC, настройка политики и развёртывание клиентского приложения на рабочие станции.