# Исключения телеметрии Kaspersky EDR Expert (on-premise)

> В статье рассматриваются способы ограничения сбора и отправки EDR‑телеметрии в Kaspersky EDR Expert 8 (в Open Single Management Platform) на уровне защищаемого устройства, сервера сбора телеметрии и консоли.  
> Дата исправления: 01.10.2026

---

#### 1. Принцип обработки телеметрии

**Телеметрия** — поток событий, зарегистрированных на защищаемом устройстве: запуск процессов, операции с файлами и реестром, сетевые соединения, DNS‑запросы и др.

**Ключевая особенность архитектуры: анализ телеметрии выполняется на защищаемом устройстве.** EDR‑агент в составе Kaspersky Endpoint Security (KES) не только передаёт события, но и проверяет их в режиме реального времени по IOA‑правилам «Лаборатории Касперского». При соответствии события IOA‑правилу агент выполняет его разметку: добавляет поля `IoAId`, `IoAName`, `IoAAlert`, `IoASeverity`, `IoAConfidence`, `IoATactics`, `IoATechniques` (MITRE ATT&amp;CK) и другие. На сервер сбора передаются уже размеченные события.

Обработка события включает следующие этапы:  
**1. Защищаемое устройство (KES):** регистрация события → проверка по IOA‑правилам и разметка → применение исключений, заданных в политике → буферизация и отправка. По умолчанию синхронизация с сервером выполняется каждые 30 секунд или при накоплении в буфере 1024 событий.  
**2. Серверная часть KEDR (OSMP):** преднастроенный коллектор `[OOTB] Kaspersky EDR` принимает и нормализует события. Далее события передаются в хранилище для поиска угроз и расследований и в коррелятор. Правило `[OOTB] EDR IOA alert` создаёт алерт на основании событий, поступивших с признаком сработавшего IOA‑правила и признаком алерта. <span style="background-color: rgb(241, 196, 15);">  
</span>**3. Консоль OSMP:** алерты, инциденты, поиск угроз.

На устройствах с высокой активностью (прежде всего на серверах) объём телеметрии значителен. Избыточная телеметрия создаёт нагрузку на следующие компоненты:  
**- защищаемое устройство** — ресурсы CPU, RAM и дисковой подсистемы, затрачиваемые на регистрацию, потоковую проверку и буферизацию событий;  
**- каналы связи** — трафик синхронизации;  
**- серверы сбора телеметрии OSMP** — приём, нормализация, хранение и корреляция событий.

Объём телеметрии и количество нерелевантных событий можно сократить на трёх уровнях:  
**1. Уровень защищаемого устройства** — политика KES. На этом уровне определяется, какие события регистрируются и передаются, какие срабатывания IOA исключаются, а также задаются параметры передачи.   
**2. Уровень сервера сбора телеметрии** — коллектор и коррелятор KEDR8, правила агрегации алертов. Отменить разметку, выполненную на устройстве, на этом уровне невозможно. На сервере определяется, какие события сохраняются, на основании каких размеченных событий создаются алерты и как алерты группируются.  
**3. Уровень отображения** — фильтры в разделах «Алерты», «События», «Поиск угроз». Фильтрация влияет только на представление данных и не изменяет сбор.

Чем раньше в цепочке обработки исключается событие, тем больше экономия ресурсов:

<table id="bkmrk-%D0%A3%D1%80%D0%BE%D0%B2%D0%B5%D0%BD%D1%8C-%D0%A3%D1%81%D1%82%D1%80%D0%BE%D0%B9%D1%81%D1%82%D0%B2%D0%BE-%D0%9A" style="width: 100.001%; height: 249.056px;"><thead><tr style="height: 46.3426px;"><th class="align-center" style="width: 35.8645%; height: 46.3426px;">Уровень</th><th class="align-center" style="width: 14.5364%; height: 46.3426px;">Устройство</th><th class="align-center" style="width: 12.1534%; height: 46.3426px;">Канал связи</th><th class="align-center" style="width: 12.7492%; height: 46.3426px;">Хранилище и коррелятор</th><th class="align-center" style="width: 24.6643%; height: 46.3426px;">Количество алертов</th></tr></thead><tbody><tr style="height: 34.1482px;"><td style="width: 35.8645%; height: 34.1482px;">1. Устройство: исключения сбора, ограничения передачи</td><td style="width: 14.5364%; height: 34.1482px;">снижает нагрузку</td><td style="width: 12.1534%; height: 34.1482px;">снижает нагрузку</td><td style="width: 12.7492%; height: 34.1482px;">снижает нагрузку</td><td style="width: 24.6643%; height: 34.1482px;">может снижать</td></tr><tr style="height: 29.537px;"><td style="width: 35.8645%; height: 29.537px;">1. Устройство: исключения IOA </td><td style="width: 14.5364%; height: 29.537px;">—</td><td style="width: 12.1534%; height: 29.537px;">частично</td><td style="width: 12.7492%; height: 29.537px;">частично</td><td style="width: 24.6643%; height: 29.537px;">снижает</td></tr><tr style="height: 46.3426px;"><td style="width: 35.8645%; height: 46.3426px;">2. Сервер: коллектор (фильтрация, агрегация)</td><td style="width: 14.5364%; height: 46.3426px;">—</td><td style="width: 12.1534%; height: 46.3426px;">—</td><td style="width: 12.7492%; height: 46.3426px;">снижает нагрузку</td><td style="width: 24.6643%; height: 46.3426px;">может снижать</td></tr><tr style="height: 63.1482px;"><td style="width: 35.8645%; height: 63.1482px;">2. Сервер: коррелятор, агрегация алертов</td><td style="width: 14.5364%; height: 63.1482px;">—</td><td style="width: 12.1534%; height: 63.1482px;">—</td><td style="width: 12.7492%; height: 63.1482px;">—</td><td style="width: 24.6643%; height: 63.1482px;">снижает (разметка и передача событий с устройства продолжаются)</td></tr><tr style="height: 29.537px;"><td style="width: 35.8645%; height: 29.537px;">3. Отображение</td><td style="width: 14.5364%; height: 29.537px;">—</td><td style="width: 12.1534%; height: 29.537px;">—</td><td style="width: 12.7492%; height: 29.537px;">—</td><td style="width: 24.6643%; height: 29.537px;">не влияет (только скрывает)</td></tr></tbody></table>

---

#### 2. Уровень 1. Защищаемое устройство (политика KES)

##### 2.1. Настройка передачи данных

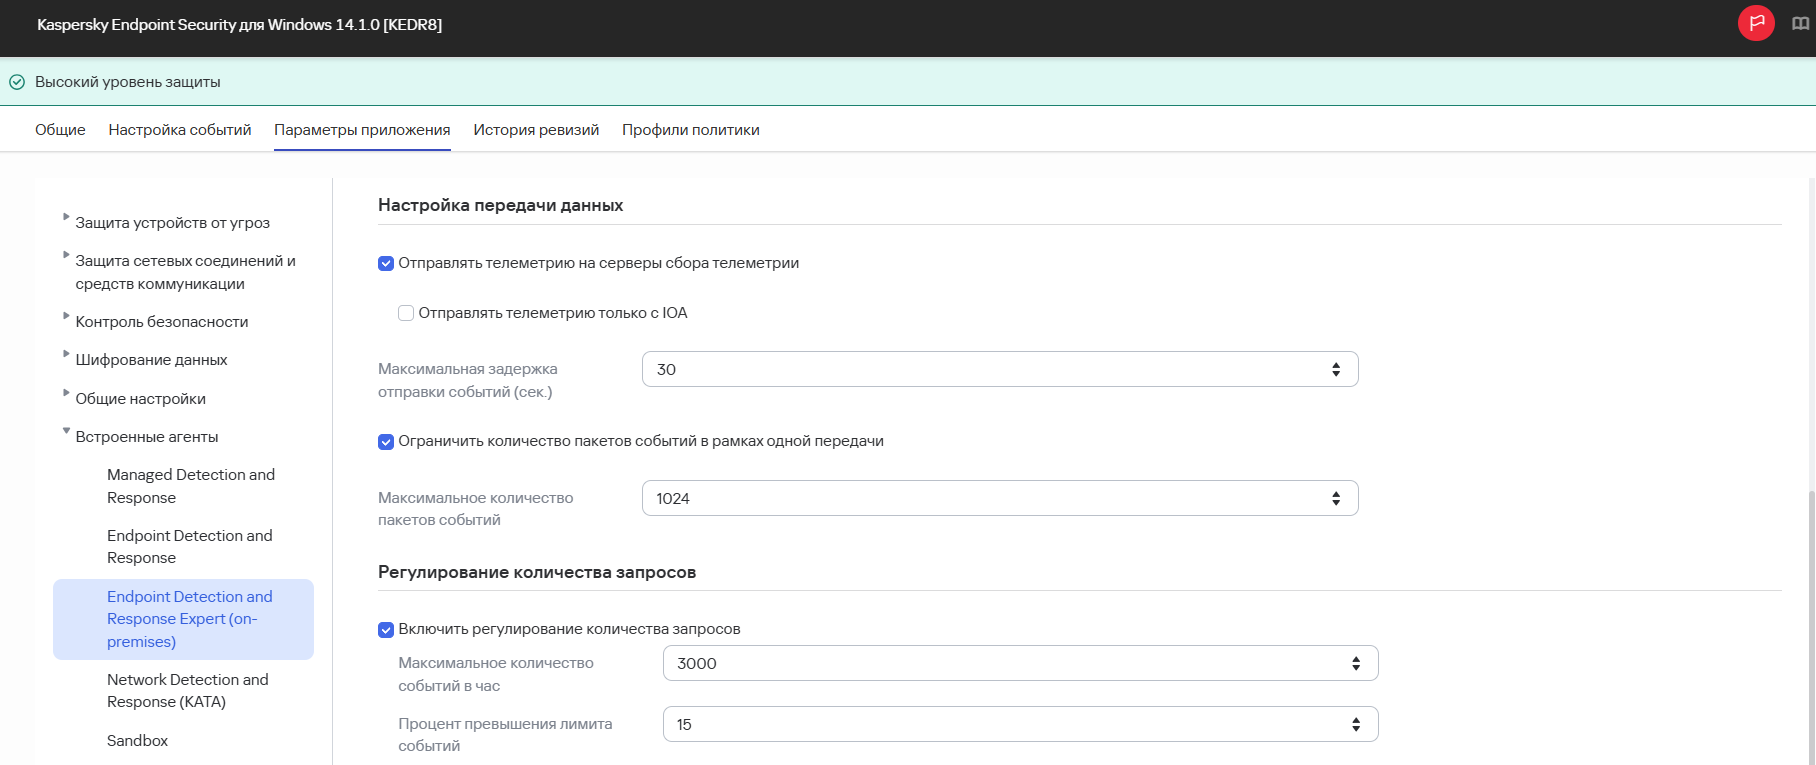
В KSC Web Console, которая подключена к KSC, управляющему устройствами, или в OSMP, если она управляет устройствами: Управление активами → Политики → политика KES → Параметры приложения → Встроенные агенты → Endpoint Detection and Response Expert (on‑premises) → вариант Endpoint Detection and Response Expert (версия 8.0 и выше) → Настройка передачи данных:

<table id="bkmrk-%D0%9F%D0%B0%D1%80%D0%B0%D0%BC%D0%B5%D1%82%D1%80-%D0%97%D0%BD%D0%B0%D1%87%D0%B5%D0%BD%D0%B8%D0%B5-%D0%BF%D0%BE" style="width: 100.001%; height: 370.741px;"><thead><tr style="height: 46.3426px;"><th style="width: 24.3662%; height: 46.3426px;">Параметр</th><th style="width: 12.719%; height: 46.3426px;">Значение по умолчанию</th><th style="width: 62.828%; height: 46.3426px;">Назначение и рекомендации</th></tr></thead><tbody><tr style="height: 46.3426px;"><td style="width: 24.3662%; height: 46.3426px;">Отправлять телеметрию на серверы сбора телеметрии</td><td style="width: 12.719%; height: 46.3426px;">Включено</td><td style="width: 62.828%; height: 46.3426px;">Включает передачу телеметрии</td></tr><tr style="height: 46.3426px;"><td style="width: 24.3662%; height: 46.3426px;">Отправлять телеметрию только с IOA</td><td style="width: 12.719%; height: 46.3426px;">Выключено</td><td style="width: 62.828%; height: 46.3426px;">Передаются только размеченные события. Существенно сокращает объём телеметрии, но ограничивает данные для ретроспективного анализа **(см. 2.1)**</td></tr><tr style="height: 46.3426px;"><td style="width: 24.3662%; height: 46.3426px;">Максимальная задержка отправки событий (сек.)</td><td style="width: 12.719%; height: 46.3426px;">30</td><td style="width: 62.828%; height: 46.3426px;">Период синхронизации. Увеличение значения сглаживает пиковую нагрузку, но увеличивает задержку поступления событий</td></tr><tr style="height: 46.3426px;"><td style="width: 24.3662%; height: 46.3426px;">Максимальное количество пакетов событий</td><td style="width: 12.719%; height: 46.3426px;">1024</td><td style="width: 62.828%; height: 46.3426px;">Размер буфера, при заполнении которого выполняется отправка</td></tr><tr style="height: 46.3426px;"><td style="width: 24.3662%; height: 46.3426px;">Включить регулирование количества запросов</td><td style="width: 12.719%; height: 46.3426px;">Включено</td><td style="width: 62.828%; height: 46.3426px;">Ограничивает передачу событий при превышении установленных лимитов. Выключать не рекомендуется</td></tr><tr style="height: 46.3426px;"><td style="width: 24.3662%; height: 46.3426px;">Максимальное количество событий в час</td><td style="width: 12.719%; height: 46.3426px;">3000</td><td style="width: 62.828%; height: 46.3426px;">Для серверов справка рекомендует увеличить значение до 60 000</td></tr></tbody></table>

<p class="callout info">При отсутствии связи с сервером события помещаются в очередь и передаются после восстановления соединения. Для предотвращения перегрузки сервера KES может передать не все события из очереди.</p>

[![image.png](https://antiapt-community.ru/uploads/images/gallery/2026-10/scaled-1680-/xBnTiygHgbZpnyXW-image.png)](https://antiapt-community.ru/uploads/images/gallery/2026-10/xBnTiygHgbZpnyXW-image.png)

##### Режим «Отправлять телеметрию только с IOA»

Индикатор атаки (Indicator of Attack, IOA) — правило, содержащее описание подозрительного поведения в системе, которое может являться признаком целевой атаки. Поскольку проверка по IOA‑правилам и разметка выполняются на устройстве, агент передаёт на сервер **только размеченные события,** если параметр включен. Остальные события на сервер не передаются.

**- Преимущество:** существенное сокращение объёма телеметрии и трафика. Алерты по IOA продолжают создаваться, поскольку необходимые для этого события передаются с разметкой.  
**- Ограничение:** в разделе «Поиск угроз» и на графе расследования отсутствуют события, не связанные со срабатыванием IOA. Ретроспективный поиск угроз (threat hunting) по таким устройствам фактически невозможен.

##### 2.2. Общие исключения из телеметрии

Правила исключения предназначены для решения двух различных задач:  
**- «Не собирать»** — сокращение объёма телеметрии: событие не передаётся на сервер (например, сетевые соединения доверенного приложения);  
**- «Исключить IOA»** — из телеметрии исключается событие о срабатывании IOA‑правила, алерт не создаётся. Подробнее см. 2.2.1.

В KSC Web Console, которая подключена к KSC, управляющему устройствами, или в OSMP, если она управляет устройствами: Управление активами → Политики → политика KES → Параметры приложения → Общие настройки → Настройки телеметрии → вкладка Телеметрия EDR Expert (on‑premises) → блок Общие исключения → Добавить:

[![image.png](https://antiapt-community.ru/uploads/images/gallery/2026-10/scaled-1680-/Kl3dM50L1R9xsP1x-image.png)](https://antiapt-community.ru/uploads/images/gallery/2026-10/Kl3dM50L1R9xsP1x-image.png)
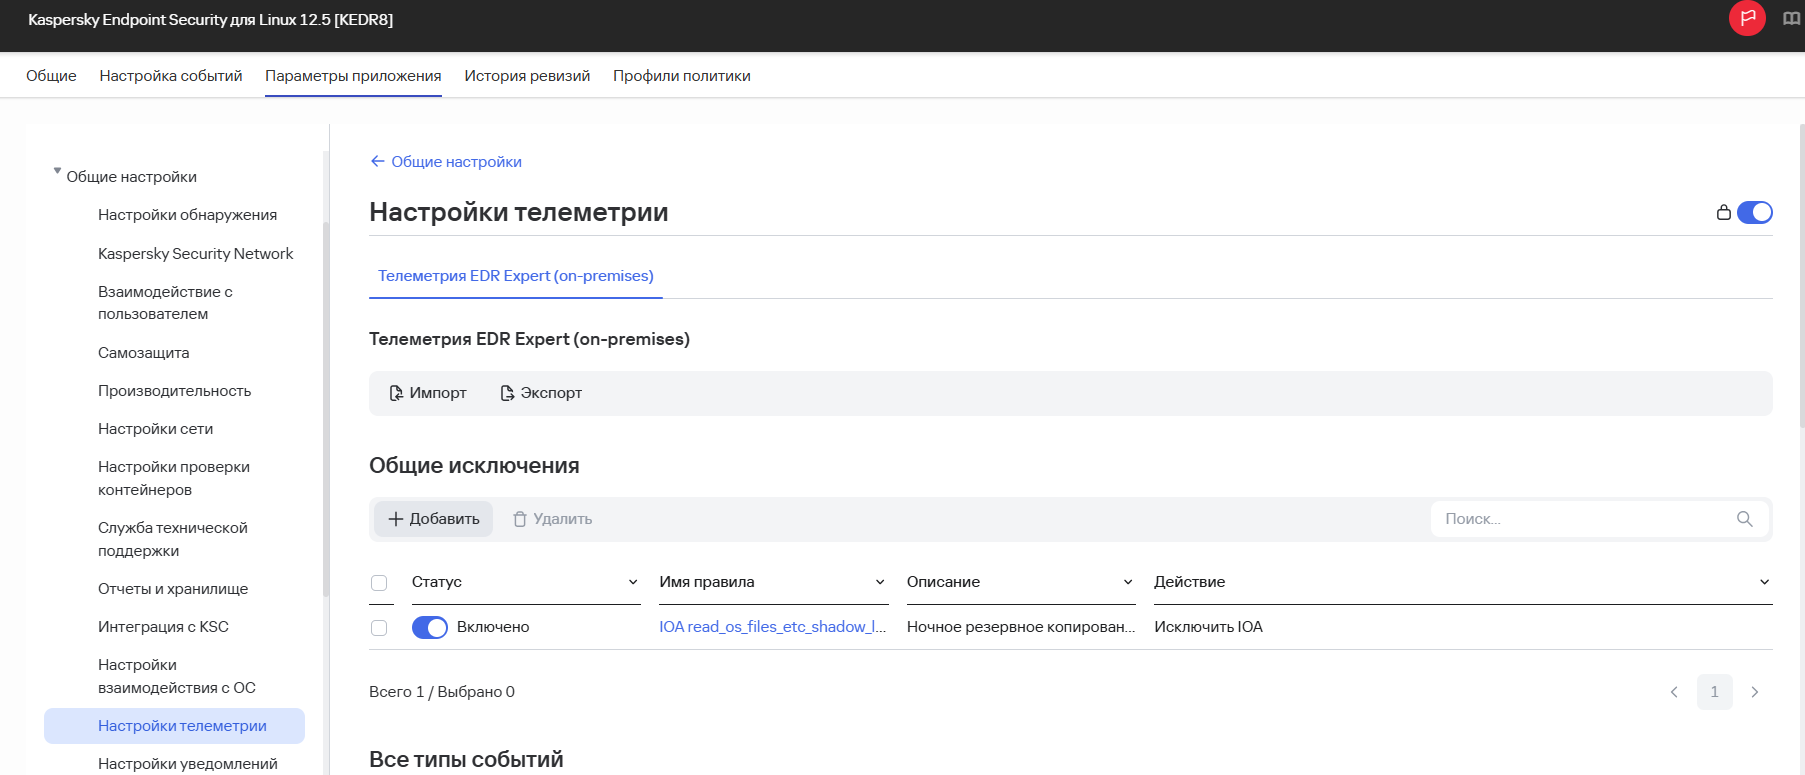
Для создания правила выполните следующие действия:  
1\. Укажите статус правила (по умолчанию правило включено) и имя правила.  
2\. Выберите **действие** при срабатывании правила:  
**- Не собирать** — событие исключается из отправляемой телеметрии;  
**- Исключить IOA** — из телеметрии исключается событие о срабатывании IOA‑правила.   
Укажите вариант **Исключить все** или **Исключить по GUID** (несколько GUID указываются через запятую).  
3\. Задайте **условие фильтрации**: поле события, оператор и значение.  
4\. При необходимости сформируйте **группы условий** с операторами **И / ИЛИ / НЕ** (вариант «Добавить НЕ перед»), в том числе вложенные. Условия первого уровня объединяются оператором **И**.

Операторы условий:

<table id="bkmrk-%D0%9E%D0%BF%D0%B5%D1%80%D0%B0%D1%82%D0%BE%D1%80-%D0%A1%D0%BE%D0%B1%D1%8B%D1%82%D0%B8%D0%B5-%D0%BE%D1%82%D1%84"><thead><tr><th>Оператор</th><th>Событие отфильтровывается, если…</th></tr></thead><tbody><tr><td>`<`, `≤`, `=`, `≥`, `>`, `≠`</td><td>значение поля удовлетворяет условию сравнения</td></tr><tr><td>`похоже` / `не похоже`</td><td>значение соответствует / не соответствует маске (`*`, `?`)</td></tr><tr><td>`одно из` / `ни одного из`</td><td>значение совпадает / не совпадает с одним из значений списка</td></tr><tr><td>`похоже на одно из` / `не похоже ни на одно из`</td><td>значение соответствует / не соответствует одной из масок</td></tr><tr><td>`существует` / `не существует`</td><td>поле присутствует / отсутствует в событии</td></tr><tr><td>`содержит`</td><td>значение поля содержит значение, указанное в условии</td></tr><tr><td>`равно`</td><td>значения равны без учёта регистра</td></tr><tr><td>`И (побитовый)`</td><td>результат операции `&` над значением поля и значением условия равен 1</td></tr></tbody></table>

<p class="callout info">Для устройств под управлением OSMP доступна кнопка **Проверить правило**, которая отображает таблицу событий, отфильтрованных созданным правилом. Рекомендуется выполнять проверку перед применением каждого правила. </p>

<p class="callout info">**Важно.** Использование слишком большого количества правил может привести к увеличению нагрузки на Сервер сбора телеметрии и снижению производительности. Рекомендуется объединять условия с помощью масок и списков вместо создания большого количества отдельных правил.</p>

<p class="callout warning">**Важно.** Правило с действием «Не собирать» распространяется и на размеченные события. Если событие, на которое сработало IOA‑правило, соответствует условию исключения, оно не будет передано на сервер и алерт создан не будет. Условия правил «Не собирать» рекомендуется формулировать максимально конкретно (процесс, путь, тип события). </p>

##### 2.2.1. Исключения IOA

**Способ 1. Из карточки алерта (если устройства находятся под управлением OSMP)**

1. Перейдите в раздел **Мониторинг → Алерты**.
2. Откройте алерт и в разделе **Сводная информация** нажмите на имя IOA‑правила.
3. На панели IOA‑правил нажмите **Добавить в исключения**, выберите политику KES и нажмите Далее.
4. Задайте свойства правила исключения (условия, при которых срабатывание считается штатным, например процесс и устройство) и нажмите **Добавить**.

Исключение сохраняется в выбранной политике KES и применяется на устройствах после синхронизации политики.

**Способ 2. Вручную в политике (В KSC Web Console, которая подключена к KSC, управляющему устройствами, или в OSMP, если она управляет устройствами:)**

Управление активами → Политики → политика KES → Параметры приложения → Общие настройки → Настройки телеметрии → вкладка Телеметрия EDR Expert (on‑premises) → блок Общие исключения → Добавить → выберите действие **Исключить IOA**, затем вариант **Исключить по GUID** (GUID IOA‑правила; несколько значений указываются через запятую) или **Исключить все** и задайте условия, при которых срабатывание считается штатным.

<p class="callout info">**Важно.** Не рекомендуется использовать вариант **«Исключить все»** без конкретных условий: в этом случае на всех устройствах в области действия политики перестанут создаваться алерты по IOA‑правилам.</p>

<details id="bkmrk-%D0%9F%D1%80%D0%B8%D0%BC%D0%B5%D1%80-%D0%94%D0%BE%D0%B1%D0%B0%D0%B2%D0%BB%D0%B5%D0%BD%D0%B8%D1%8F-%D0%BF%D1%80"><summary>Пример Добавления правила общего исключения на основе GUID IOA правила</summary>

GUID для правила исключения телеметрии:

[![image.png](https://antiapt-community.ru/uploads/images/gallery/2026-10/scaled-1680-/2IHqzECnAnvvZeoE-image.png)](https://antiapt-community.ru/uploads/images/gallery/2026-10/2IHqzECnAnvvZeoE-image.png)

[![image.png](https://antiapt-community.ru/uploads/images/gallery/2026-10/scaled-1680-/rFv1ke3XOum2yJyK-image.png)](https://antiapt-community.ru/uploads/images/gallery/2026-10/rFv1ke3XOum2yJyK-image.png)

[![image.png](https://antiapt-community.ru/uploads/images/gallery/2026-10/scaled-1680-/1O2A0KXf89jmFv68-image.png)](https://antiapt-community.ru/uploads/images/gallery/2026-10/1O2A0KXf89jmFv68-image.png)

Результат: чтение /etc/shadow агентом резервного копирования на app01 больше не создаёт алерт. Если /etc/shadow прочитает любой другой процесс или этот же агент на другом сервере, алерт будет создан, как раньше.

</details>##### 2.3. Исключения по типам событий

Блок **Все типы событий** на вкладке **Телеметрия EDR Expert (on‑premises)** позволяет настроить исключения для отдельных типов событий.

1. Нажмите на название типа события и выберите **Настроить вручную**.
2. Чтобы полностью исключить тип события, выключите переключатель **Отправлять событие**. По умолчанию отправка включена для всех типов событий.
3. В блоке **Правила исключения** нажмите **Добавить** и задайте условия.

<details id="bkmrk-%D0%9F%D1%80%D0%B8%D0%BC%D0%B5%D1%80%3A-%D0%98%D1%81%D0%BA%D0%BB%D1%8E%D1%87%D0%B5%D0%BD%D0%B8%D0%B5-%D0%B2"><summary>Пример: Исключение всех событий по типу</summary>

[![image.png](https://antiapt-community.ru/uploads/images/gallery/2026-10/scaled-1680-/acJ5jZaMsyLtKkjw-image.png)](https://antiapt-community.ru/uploads/images/gallery/2026-10/acJ5jZaMsyLtKkjw-image.png)

Результат: События с выбранным типом не будут отправляться на сервер сбора.

</details><details id="bkmrk-%D0%9F%D1%80%D0%B8%D0%BC%D0%B5%D1%80%3A-%D0%98%D1%81%D0%BA%D0%BB%D1%8E%D1%87%D0%B5%D0%BD%D0%B8%D0%B5-%D1%82"><summary>Пример: Исключение телеметрии по типу события с условиями</summary>

[![image.png](https://antiapt-community.ru/uploads/images/gallery/2026-10/scaled-1680-/GXz3kjBvS1Rswny4-image.png)](https://antiapt-community.ru/uploads/images/gallery/2026-10/GXz3kjBvS1Rswny4-image.png)

[![image.png](https://antiapt-community.ru/uploads/images/gallery/2026-10/scaled-1680-/GiGJfXqjFe7ebyn9-image.png)](https://antiapt-community.ru/uploads/images/gallery/2026-10/GiGJfXqjFe7ebyn9-image.png)

[![image.png](https://antiapt-community.ru/uploads/images/gallery/2026-10/scaled-1680-/MZfoxZOfuIA53eqh-image.png)](https://antiapt-community.ru/uploads/images/gallery/2026-10/MZfoxZOfuIA53eqh-image.png)

**Результат**: события Registry Query от агента Zabbix больше не отправляются на сервер. Registry Query от всех остальных процессов и все другие события агента Zabbix собираются как раньше, в том числе Registry Modify, Connection и Process.

Чем это отличается от общего исключения (Пункт 2.2): правило создаётся внутри карточки типа события, поэтому условие по типу (EventType = Registry Query) задавать не нужно. Правило действует только на этот тип событий.

</details>##### 2.4. Поддержка типов событий в Windows и Linux

Исключения имеют смысл только для типов событий, которые регистрируются на данной ОС.

<details id="bkmrk-%D0%9F%D0%BE%D0%B4%D0%B4%D0%B5%D1%80%D0%B6%D0%BA%D0%B0-%D1%82%D0%B8%D0%BF%D0%BE%D0%B2-%D1%81%D0%BE%D0%B1%D1%8B"><summary>Поддержка типов событий в соответствии с моделью данных событий EDR Expert:</summary>

<table id="bkmrk-%D0%A2%D0%B8%D0%BF-%D1%81%D0%BE%D0%B1%D1%8B%D1%82%D0%B8%D1%8F-windows-" style="width: 100%;"><thead><tr><th style="width: 34.7964%;">Тип события</th><th style="width: 9.4141%;">Windows</th><th style="width: 7.14522%;">Linux</th><th style="width: 48.7436%;">Примечание</th></tr></thead><tbody><tr><td style="width: 34.7964%;">Process, Process Terminated</td><td style="width: 9.4141%;">да</td><td style="width: 7.14522%;">да</td><td style="width: 48.7436%;">Используются для обнаружения, исключать не рекомендуется</td></tr><tr><td style="width: 34.7964%;">File Create / Modify / Rename / Delete</td><td style="width: 9.4141%;">да</td><td style="width: 7.14522%;">да</td><td style="width: 48.7436%;"> </td></tr><tr><td style="width: 34.7964%;">File Read</td><td style="width: 9.4141%;">да</td><td style="width: 7.14522%;">да</td><td style="width: 48.7436%;">В Linux — только при поддержке eBPF. Один из наиболее объёмных типов событий</td></tr><tr><td style="width: 34.7964%;">File Attributes Modify</td><td style="width: 9.4141%;">да</td><td style="width: 7.14522%;">да</td><td style="width: 48.7436%;"> </td></tr><tr><td style="width: 34.7964%;">File Creation Time Modify, File Hardlink Created, File Symlink Created</td><td style="width: 9.4141%;">да</td><td style="width: 7.14522%;">—</td><td style="width: 48.7436%;"> </td></tr><tr><td style="width: 34.7964%;">File Owner Change, File ACL Change</td><td style="width: 9.4141%;">да</td><td style="width: 7.14522%;">да</td><td style="width: 48.7436%;">В Linux — при версии ядра 4.19 и выше</td></tr><tr><td style="width: 34.7964%;">Module</td><td style="width: 9.4141%;">да</td><td style="width: 7.14522%;">да</td><td style="width: 48.7436%;"> </td></tr><tr><td style="width: 34.7964%;">Registry Create / Delete / Modify / Rename / Query / Save</td><td style="width: 9.4141%;">да</td><td style="width: 7.14522%;">—</td><td style="width: 48.7436%;">Registry Query и Registry Modify формируют значительный объём событий</td></tr><tr><td style="width: 34.7964%;">Registry Owner Change, Registry ACL Change</td><td style="width: 9.4141%;">да</td><td style="width: 7.14522%;">—</td><td style="width: 48.7436%;"> </td></tr><tr><td style="width: 34.7964%;">Connection, Port Listen</td><td style="width: 9.4141%;">да</td><td style="width: 7.14522%;">да</td><td style="width: 48.7436%;">Connection — типовой кандидат на исключение для доверенных процессов</td></tr><tr><td style="width: 34.7964%;">Connection Close</td><td style="width: 9.4141%;">да</td><td style="width: 7.14522%;">да</td><td style="width: 48.7436%;">Согласно справке, включение события *«может привести к значительному увеличению использования ресурсов»*</td></tr><tr><td style="width: 34.7964%;">DNS</td><td style="width: 9.4141%;">да</td><td style="width: 7.14522%;">да</td><td style="width: 48.7436%;">В Linux — только для внешних сетевых соединений</td></tr><tr><td style="width: 34.7964%;">Code Injection</td><td style="width: 9.4141%;">да</td><td style="width: 7.14522%;">да</td><td style="width: 48.7436%;">Исключать не рекомендуется</td></tr><tr><td style="width: 34.7964%;">Process Access</td><td style="width: 9.4141%;">да</td><td style="width: 7.14522%;">—</td><td style="width: 48.7436%;">Исключать не рекомендуется</td></tr><tr><td style="width: 34.7964%;">Process Console Input</td><td style="width: 9.4141%;">да</td><td style="width: 7.14522%;">да</td><td style="width: 48.7436%;"> </td></tr><tr><td style="width: 34.7964%;">AMSI Scan, Driver, Process Interpreted File Run</td><td style="width: 9.4141%;">да</td><td style="width: 7.14522%;">—</td><td style="width: 48.7436%;"> </td></tr><tr><td style="width: 34.7964%;">Pipe Create, Pipe Connect, LDAP</td><td style="width: 9.4141%;">да</td><td style="width: 7.14522%;">—</td><td style="width: 48.7436%;"> </td></tr><tr><td style="width: 34.7964%;">WMI Activity, WMI Consumer Register</td><td style="width: 9.4141%;">да</td><td style="width: 7.14522%;">—</td><td style="width: 48.7436%;"> </td></tr><tr><td style="width: 34.7964%;">Bits Job Create / Complete / Start / Stop / Add File / Error</td><td style="width: 9.4141%;">да</td><td style="width: 7.14522%;">—</td><td style="width: 48.7436%;"> </td></tr><tr><td style="width: 34.7964%;">Service Create / Modify / Delete</td><td style="width: 9.4141%;">да</td><td style="width: 7.14522%;">да</td><td style="width: 48.7436%;">Исключать не рекомендуется</td></tr><tr><td style="width: 34.7964%;">Scheduled Task Create / Modify / Delete</td><td style="width: 9.4141%;">да</td><td style="width: 7.14522%;">да</td><td style="width: 48.7436%;">Исключать не рекомендуется</td></tr><tr><td style="width: 34.7964%;">Executable Memory Mapped</td><td style="width: 9.4141%;">—</td><td style="width: 7.14522%;">да</td><td style="width: 48.7436%;"> </td></tr><tr><td style="width: 34.7964%;">Windows Event Log</td><td style="width: 9.4141%;">да</td><td style="width: 7.14522%;">—</td><td style="width: 48.7436%;"> </td></tr><tr><td style="width: 34.7964%;">Linux Event Log</td><td style="width: 9.4141%;">—</td><td style="width: 7.14522%;">да</td><td style="width: 48.7436%;"> </td></tr><tr><td style="width: 34.7964%;">Device</td><td style="width: 9.4141%;">да</td><td style="width: 7.14522%;">—</td><td style="width: 48.7436%;"> </td></tr><tr><td style="width: 34.7964%;">File System Mount / Unmount</td><td style="width: 9.4141%;">да</td><td style="width: 7.14522%;">да</td><td style="width: 48.7436%;"> </td></tr><tr><td style="width: 34.7964%;">Threat Detect, Threat Detect Processing Result, Blocked Document, Applock</td><td style="width: 9.4141%;">да</td><td style="width: 7.14522%;">да</td><td style="width: 48.7436%;">Исключать не рекомендуется</td></tr><tr><td style="width: 34.7964%;">Agent Start / Stop / Install / Uninstall / Action, System Startup / Shutdown</td><td style="width: 9.4141%;">да</td><td style="width: 7.14522%;">да</td><td style="width: 48.7436%;">Служебные события, объём незначителен</td></tr></tbody></table>

</details>##### 2.5. Источник телеметрии (только Linux)

В Kaspersky Endpoint Security для Linux можно выбрать механизм сбора телеметрии. В Kaspersky Endpoint Security для Windows данный параметр отсутствует.

В KSC Web Console, которая подключена к KSC, управляющему устройствами, или в OSMP, если она управляет устройствами: Управление активами → Политики → политика KES → Параметры приложения → Общие настройки → Настройки взаимодействия с ОС → блок Настройки телеметри:

<table id="bkmrk-%D0%9F%D0%B0%D1%80%D0%B0%D0%BC%D0%B5%D1%82%D1%80-%D0%97%D0%BD%D0%B0%D1%87%D0%B5%D0%BD%D0%B8%D1%8F-%D0%9F%D1%80" style="width: 100%;"><thead><tr><th style="width: 14.5369%;">Параметр</th><th style="width: 26.6944%;">Значения</th><th style="width: 58.7488%;">Примечание</th></tr></thead><tbody><tr><td style="width: 14.5369%;">Источник телеметрии</td><td style="width: 26.6944%;">**По умолчанию** (eBPF и служба auditd) / **Использовать только eBPF**</td><td style="width: 58.7488%;">Вариант «Использовать только eBPF» снижает нагрузку на устройство, однако, телеметрия для решений Detection and Response может иметь ограничения</td></tr><tr><td style="width: 14.5369%;">Режим использования auditd</td><td style="width: 26.6944%;">**Монопольный** (по умолчанию) / **Режим многоадресной рассылки**</td><td style="width: 58.7488%;">Применяется только при источнике телеметрии «По умолчанию». Режим многоадресной рассылки используется, если служба auditd требуется другим приложениям</td></tr></tbody></table>

[![image.png](https://antiapt-community.ru/uploads/images/gallery/2026-10/scaled-1680-/0zGUqOkPJuapvLeX-image.png)](https://antiapt-community.ru/uploads/images/gallery/2026-10/0zGUqOkPJuapvLeX-image.png)

---

#### 3. Уровень 2. Сервер сбора телеметрии (OSMP)

Настройки серверного уровня не зависят от ОС защищаемых устройств. Они применяются к событиям, которые уже поступили на сервер. Следует учитывать, что:

- настройки сервера **не снижают** нагрузку на устройство и канал связи;
- на сервере **невозможно отменить** срабатывание IOA‑правила. Создание алерта может быть подавлено, однако устройство продолжит размечать и передавать соответствующие события.
- на сервере определяется, **какие события сохраняются**, **на основании каких размеченных событий создаются алерты** и **как алерты группируются**. Кроме того, на сервере работают пользовательские правила корреляции; исключения в них являются исключениями серверного обнаружения.

##### 3.1. Коллектор `[OOTB] Kaspersky EDR`

Коллектор принимает и нормализует события. Обработка выполняется в следующем порядке: нормализация → **фильтрация** → **агрегация** → **маршрутизация** в точки назначения `[OOTB] Storage` и `[OOTB] Correlator`. Фильтрация на коллекторе снижает нагрузку на хранилище и коррелятор, но не на устройство и канал связи, поскольку событие уже передано по сети.

**Консоль OSMP: Мониторинг → Ресурсы и сервисы → Активные сервисы** → `[OOTB] Kaspersky EDR` (или Ресурсы и сервисы → Коллекторы). Окно **Редактирование коллектора** содержит шаги: Подключение источников, Транспорт, Парсинг событий, Фильтрация событий, Агрегация событий, Обогащение событий, Маршрутизация, Проверка параметров.

<p class="callout info">**Важно.** К коллектору `[OOTB] Kaspersky EDR` подключены все агенты. Фильтры и правила агрегации рекомендуется создавать как отдельные ресурсы (флажок **Сохранить фильтр**). Изменения следует предварительно проверить на тестовом стенде.</p>

Шаг **Фильтрация событий**:  
\- в поле **Фильтр** выбирается существующий фильтр или значение **Создать**;  
\- в блоке **Параметры фильтра** условия задаются в режиме **Конструктор** или **Код**; кнопки **Добавить условие** и **Добавить группу** формируют условия и группы условий;  
\- кнопка **Добавить фильтр** добавляет в коллектор ещё один фильтр; фильтры, добавленные в коллектор, объединяются оператором **И**;  
\- условие задаётся левым операндом, оператором и правым операндом; доступны параметры **Если не** и **без учёта регистра**;  
\- поддерживаемые операторы: `=`, `<`, `<=`, `>`, `>=`, `inSubnet`, `contains`, `startsWith`, `endsWith`, `match` (RE2), `hasBit`, `inActiveList`, `inDictionary`, `inContextTable`, `inCategory`, `inActiveDirectoryGroup`, `intersect`;  
\- поддерживаются группы условий **И / ИЛИ / НЕ** и вложенные фильтры.

<p class="callout info">**Важно.** Фильтр коллектора определяет события, которые **передаются на дальнейшую обработку**: в интерфейсе шаг сопровождается подписью «Отфильтруйте события, с которыми будете работать», а в описании ресурса «Фильтры» указано, что дальнейшей обработке подлежат события, удовлетворяющие условиям. Следовательно, для исключения событий условие необходимо формулировать через отрицание: **Если не** или группа **НЕ** (например, «НЕ (тип события = Connection И процесс = доверенный процесс)»). </p>

<p class="callout info">**Примечание.** Все поля события KUMA имеют значения по умолчанию: `0` для числовых полей и пустая строка для строковых. Условие может сработать на событие, в котором соответствующее поле отсутствует. Например, условие `DestinationPort <= 1024` выполняется для события без поля `DestinationPort`. Рекомендуется включать в условия проверку типа события.</p>

**Шаг: Агрегация событий** объединяет однотипные события в одно агрегированное событие.

<table id="bkmrk-%D0%9F%D0%B0%D1%80%D0%B0%D0%BC%D0%B5%D1%82%D1%80-%D0%97%D0%BD%D0%B0%D1%87%D0%B5%D0%BD%D0%B8%D0%B5-%D0%BF%D0%BE-1"><thead><tr><th>Параметр</th><th>Значение по умолчанию</th><th>Назначение</th></tr></thead><tbody><tr><td>Предел событий</td><td>100</td><td>Количество событий, необходимое для срабатывания правила</td></tr><tr><td>Время ожидания событий</td><td>60 сек.</td><td>Интервал накопления событий</td></tr><tr><td>Группирующие поля</td><td>—</td><td>Поля, по которым события считаются однотипными</td></tr><tr><td>Уникальные поля</td><td>—</td><td>При наличии этих полей событие исключается из агрегации</td></tr><tr><td>Поля суммы</td><td>—</td><td>Поля, значения которых суммируются</td></tr><tr><td>Фильтр</td><td>—</td><td>Условия отбора событий для правила</td></tr></tbody></table>

При агрегации детали отдельных событий, включая разметку, не сохраняются. Агрегацию рекомендуется применять только к неразмеченным событиям массовых типов с низкой ценностью для расследований (`Connection`, `DNS`, `Port Listen` доверенных процессов). Не рекомендуется агрегировать события `Process`, `Code Injection`, `Process Access`, `Service *`, `Scheduled Task *`.

Шаг **Маршрутизация** → точка назначения → «Дополнительные параметры» → **Фильтр**). Рекомендуется передавать в `[OOTB] Correlator` полный поток событий для корректного создания алертов, а для `[OOTB] Storage` исключать события, заведомо не требующиеся для расследований. События, не переданные в хранилище, недоступны в разделе «Поиск угроз», в событиях алерта и на графе расследования.

##### 3.2. Коррелятор

Коррелятор не влияет на объём телеметрии, но определяет, **для каких событий создаются алерты**. Алерт создаётся в течение 30 секунд после формирования корреляционного события. Исключения в правилах коррелятора действуют только для падавления алерта в зависимости от вида правила:

<table id="bkmrk-%D0%9F%D1%80%D0%B0%D0%B2%D0%B8%D0%BB%D0%B0-%D0%9D%D0%B0%D0%B7%D0%BD%D0%B0%D1%87%D0%B5%D0%BD%D0%B8%D0%B5-%D0%94"><thead><tr><th>Правила</th><th>Назначение</th><th>Действие исключений</th></tr></thead><tbody><tr><td>`[OOTB] EDR IOA alert`, `[OOTB] EDR IOA SB alert`</td><td>Создание алерта на основании события, поступившего с устройства **с разметкой** (сработавшее IOA‑правило с признаком алерта; результат проверки в Sandbox)</td><td>Только **временное** подавление алерта. IOA‑правило продолжает срабатывать на устройстве, события размечаются и передаются</td></tr><tr><td>`[OOTB] OSMP Scanner detects`, `[OOTB] KEDR event monitoring`</td><td>Создание алерта по событиям компонентов OSMP (проверки YARA, IOC, Sandbox, Anti‑Malware; мониторинг источников событий)</td><td>Подавление алерта по заданным результатам проверок</td></tr></tbody></table>

**Консоль OSMP:** **Мониторинг → Ресурсы и сервисы → Активные сервисы → \[OOTB\] OSMP Correlator → Корреляция → Правила корреляции**.

**Правило `[OOTB] EDR IOA alert`.** Правило отслеживает события EDR, в которых есть алерт IOA»;  
**- Наследуемые поля**: `HostOsFamily`, `EventType`, `IoAName`, `IoATactics`, `IoATechniques`, `IoAAlert`, `IoAId`, `IoASeverity`, `IoAConfidence`, `HostId`, `HostName`, `DestinationAccountID`, `SourceAccountID`, `ProcessUserName`, `DeviceAssetID`, `IoAVersion`. Поля `IoA*` — разметка, выполненная KES на устройстве;  
\- **правило входит в пакет и недоступно для редактирования.** Изменить селекторы правила и добавить в него постоянные условия исключения невозможно;  
\- окно правила содержит вкладки **Общие**, **Селекторы**, **Действия**, **Сервисы** и **Исключения**. На вкладке **Исключения** отображаются временные исключения, добавленные из алертов.

<details id="bkmrk-%D0%9F%D1%80%D0%B8%D0%BC%D0%B5%D1%80"><summary>Пример</summary>

[![image.png](https://antiapt-community.ru/uploads/images/gallery/2026-10/scaled-1680-/xcpUv6AjLUWdu3jR-image.png)](https://antiapt-community.ru/uploads/images/gallery/2026-10/xcpUv6AjLUWdu3jR-image.png)

[![image.png](https://antiapt-community.ru/uploads/images/gallery/2026-10/scaled-1680-/o1WS5EFG1riGRo2r-image.png)](https://antiapt-community.ru/uploads/images/gallery/2026-10/o1WS5EFG1riGRo2r-image.png)

</details>**Временные исключения из алерта** используются для оперативного устранения ложных срабатываний. Права на изменение правил корреляции для их создания не требуются.  
1\. В разделе **Алерты** откройте алерт и нажмите **Найти в событиях**.  
2\. Откройте корреляционное событие, нажмите кнопку‑стрелку напротив нужного поля, выберите **Добавить в исключение** и нажмите **Создать**.

Следует учитывать:  
\- срок действия исключения по умолчанию — **7 дней**.<span style="background-color: rgb(251, 238, 184);">  
</span>- в исключение можно добавить только поле, присутствующее в корреляционном событии, — для этого поле должно быть указано в списке **Наследуемые поля** правила. Для `[OOTB] EDR IOA alert` это поля IOA (`IoAId`, `IoAName`), устройства (`HostName`, `HostId`, `DeviceAssetID`) и учётных записей (`ProcessUserName`, `SourceAccountID`, `DestinationAccountID`). **Поля процесса (путь, имя исполняемого файла, командная строка) в список не входят**, поэтому исключение срабатывания IOA для конкретного процесса на сервере создать невозможно — оно настраивается на уровне устройства;

<p class="callout info">Для алертов по IOA‑правилам временное исключение рекомендуется использовать как временную меру на период настройки постоянного исключения IOA на уровне устройства.</p>

##### 3.3. Правила агрегации алертов

**Консоль OSMP:** **Мониторинг → Ресурсы и сервисы → Правила агрегации**.

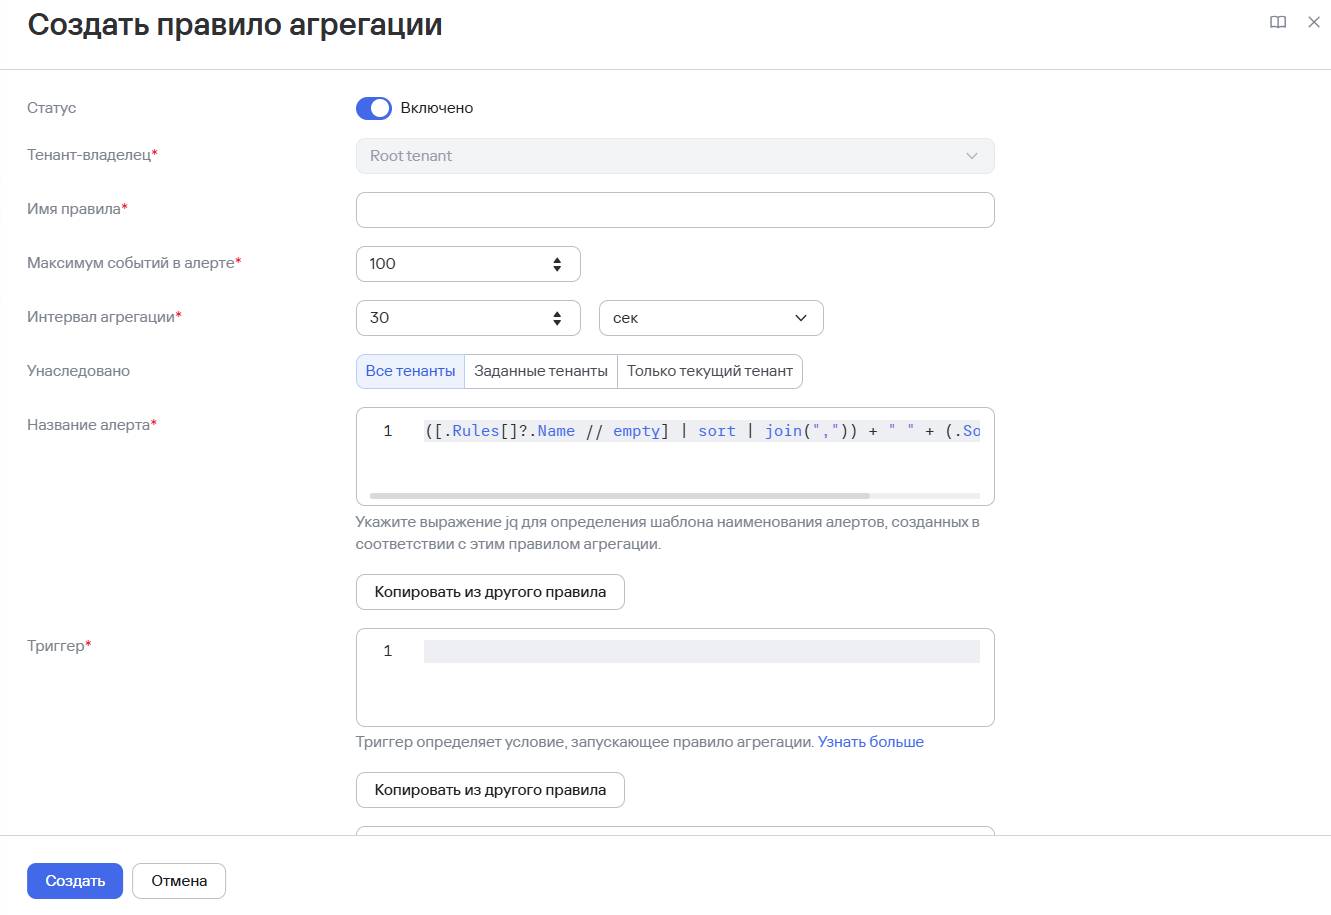
Правила агрегации алертов объединяют повторяющиеся события **в алерты OSMP** и связывают алерты с существующими инцидентами либо формируют новые инциденты. Объём событий при этом не изменяется, **сокращается количество отдельных алертов**. Предустановленное правило объединяет события, для которых сработало одно и то же правило корреляции, в течение стандартного интервала агрегации (30 секунд). Приоритет правил определяется их порядком в таблице. Для управления правилами требуется одна из ролей: Главный администратор, Администратор тенанта, Администратор SOC.

[![image.png](https://antiapt-community.ru/uploads/images/gallery/2026-10/scaled-1680-/cljiY43mhnSZDQD9-image.png)](https://antiapt-community.ru/uploads/images/gallery/2026-10/cljiY43mhnSZDQD9-image.png)
---

#### 4. Уровень 3. Отображение

Настройки уровня отображения не влияют на сбор и обработку телеметрии и используются для удобства работы аналитика. Настройки не зависят от ОС защищаемых устройств.

- **Разделы «Алерты», «События», «Поиск угроз»** (Мониторинг): фильтрация по критериям, SQL‑запросу и периоду.
- **Сохранённые конфигурации фильтра событий** — предустановленные наборы фильтров для быстрого переключения представления.
- **Фильтр по тенанту** — при использовании мультитенантности.